
Создание сертификата для субъекта
Создание сертификата для субъекта
Заголовок раздела «Создание сертификата для субъекта»Внимание! Создание сертификата с закрытым ключом PKCS#12 и создание сертификата на ключевом носителе возможны только для существующего субъекта локальной (см. Субъекты локальной ресурсной системы) или подключенных ресурсных систем (см. Субъекты внешнего ресурса)!
Создание сертификата субъекта по запросу, возможно как для существующего предварительно созданного локального субъекта (см. Создание нового субъекта локальной ресурсной системы) или субъекта внешней ресурсной системы (см. Субъекты внешнего ресурса), так и субъекта, создаваемого в процессе выпуска сертификата. При этом субъект на основании запроса будет создан только при успешном создании для него сертификата создаваемого в процессе выпуска сертификата.
Внимание! Сертификат и закрытый ключ в контейнере PKCS#12 возможно скачать только в последнем окне выпуска сертификата «об успешном создании сертификата» по нажатию на кнопку «Скачать». Далее, после закрытия окна, скачивание выпущенного сертификата для субъекта в разделе «Сертификаты» доступно только в формате .pem!
1.1 Способы создания сертификатов
Заголовок раздела «1.1 Способы создания сертификатов»На вкладке «Сертификаты» при нажатии на кнопку «Создать сертификат» доступен выпуск сертификата (см. рисунок Кнопка «Создать сертификат» на вкладке «Сертификаты»):
-
с закрытым ключом для существующего субъекта;
-
на основании запроса;
-
на ключевом носителе.
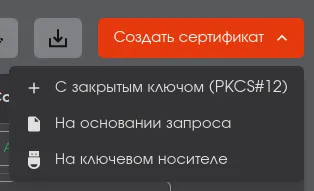
Кнопка «Создать сертификат» на вкладке «Сертификаты»
Заголовок раздела «Кнопка «Создать сертификат» на вкладке «Сертификаты»»На вкладке «Учётные записи» при выделении строки учётной записи и нажатии кнопки «Создать сертификат» доступен выпуск сертификата для учётной записи (см. рисунок Кнопка «Создать сертификат» на вкладке «Учётные записи»):
-
с закрытым ключем (PKCS#12);
-
на ключевом носителе.
Сертификат будет создан с использованием внутреннего шаблона ECA–Auth. Значение поля «Common Name» будет заполнено автоматически и соответствовать логину учетной записи, для которой выпускается сертификат.
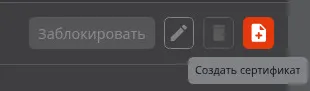
Кнопка «Создать сертификат» на вкладке «Учётные записи»
Заголовок раздела «Кнопка «Создать сертификат» на вкладке «Учётные записи»»На вкладке «Субъекты» при выделении строки субъекта и нажатии кнопки «Создать сертификат» доступен выпуск сертификата (см. рисунок Кнопка «Создать сертификат» на вкладке «Субъекты»):
-
с закрытым ключом;
-
на основании запроса;
-
на ключевом носителе.
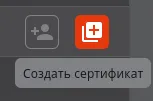
Кнопка «Создать сертификат» на вкладке «Субъекты»
Заголовок раздела «Кнопка «Создать сертификат» на вкладке «Субъекты»»В результате нажатия на кнопку создания сертификата появится окно создания сертификата.
Предусмотрена возможность выпуска сертификатов при помощи API.
1.2 Параметры криптографии сертификатов учётных записей пользователей и Центров сертификации
Заголовок раздела «1.2 Параметры криптографии сертификатов учётных записей пользователей и Центров сертификации»В таблице ниже определены комбинации сертификатов Центра сертификации, к которому происходит подключение пользователя (оператора/администратора), и используемого для аутентификации сертификата учётной записи пользователя, при которых будет происходить успешная аутентификация пользователя Центра сертификации Aladdin еСА.
Успешные комбинации сертификатов Центра сертификации и учётной записи пользователя при аутентификации
Заголовок раздела «Успешные комбинации сертификатов Центра сертификации и учётной записи пользователя при аутентификации»| Операционная система | Алгоритм и длина ключа сертификата ЦС | Алгоритм и длина ключа сертификата учётной записи пользователя |
|---|---|---|
| Astra Linux Special Edition | RSA: 2048–4096, SHA256–SHA512 | RSA: 2048–8196. ECDSA: 256–521 ГОСТ Р 34.10–2012: 256–512 |
| Astra Linux Special Edition | ECDSA: 256–521, SHA256–SHA512 | RSA: 2048–8196. ECDSA: 256–521 ГОСТ Р 34.10–2012: 256–512 |
| Astra Linux Special Edition | ГОСТ Р 34.10–2012: 256–512, ГОСТ Р 34.11–2012 | RSA: 2048–8196. ECDSA: 256–521 ГОСТ Р 34.10–2012: 256–512 |
| РЕД ОС, РОСА «ХРОМ» 12 Сервер и SberLinux OS Server | RSA: 2048–4096, SHA1–SHA512 | RSA: 1024–8196. ECDSA: 256–521 ГОСТ Р 34.10–2012: 256–512 |
| РЕД ОС, РОСА «ХРОМ» 12 Сервер и SberLinux OS Server | ECDSA: 256–521, SHA1–SHA512 | RSA: 1024–8196. ECDSA: 256–521 ГОСТ Р 34.10–2012: 256–512 |
| РЕД ОС, РОСА «ХРОМ» 12 Сервер и SberLinux OS Server | ГОСТ Р 34.10–2012: 256–512, ГОСТ Р 34.11–2012 | RSA: 1024–8196. ECDSA: 256–521 ГОСТ Р 34.10–2012: 256–512 |
| ОС Альт 8 СП, релиз 10, Сервер | RSA: 2048–4096, SHA1–SHA512 | RSA: 1024–8196. ECDSA: 256–521 ГОСТ Р 34.10–2012: 256–512 |
| ОС Альт 8 СП, релиз 10, Сервер | ECDSA: 256–521, SHA1–SHA512 | RSA: 1024–8196. ECDSA: 256–521 ГОСТ Р 34.10–2012: 256–512 |
| ОС Альт 8 СП, релиз 10, Сервер | ГОСТ Р 34.10–2012: 256–512, ГОСТ Р 34.11–2012 | RSA: 1024–8196. ECDSA: 256–521 ГОСТ Р 34.10–2012: 256–512 |
1.3 Публикация сертификата в ресурсную систему
Заголовок раздела «1.3 Публикация сертификата в ресурсную систему»После успешного создания сертификата при выполнении всех условий ниже происходит его публикация в ресурсную систему:
-
сертификат был создан для субъекта, подключённого к ресурсной системе;
-
сертификат создан по шаблону, в котором включена публикация сертификата в ресурсную систему.
В случае успешной публикации сертификата в ресурсную систему отобразится всплывающее сообщение «Сертификат успешно опубликован в ресурсную систему». В журнал событий записывается событие с кодом CAENV048.
В случае ошибки публикации сертификата в ресурсную систему отобразится всплывающее сообщение «Ошибка публикации сертификата в ресурсную систему». В журнал событий записывается событие с кодом CAENV049. Также сертификат будет помечен, как требующий публикации.
eCA-CA выполняет автоматическую публикацию сертификатов, требующих публикации при включённом флаге ldap_automatically_certificates_publication_enable по расписанию, заданному в параметре ldap_automatically_certificates_publication_cron (в конфигурационном файле /opt/aecaCa/scripts/config.sh). Также для выполнения публикации необходимо, чтобы владельцем сертификата являлся подключенный к ресурсной системе субъект.
При успешной публикации с сертификата снимается пометка, что он требует публикации.
Сертификат публикуется в формате LDIF в атрибут userCertificate (для ресурсных систем Samba DC, Альт Домен и MS AD) и userCertificate;binary (для ресурсных систем ALD Pro, Dynamic Directory и FreeIPA) выбранного субъекта ресурсной системы, для которого выпущен сертификат, путём добавления, а не перезаписи атрибута.
1.4 Создание сертификата с закрытым ключом PKCS#12
Заголовок раздела «1.4 Создание сертификата с закрытым ключом PKCS#12»Внимание! Создание сертификата возможно только для существующего субъекта! Предварительно создайте локальный субъект (см. Создание нового субъекта локальной ресурсной системы) или выберите субъект внешней ресурсной системы (см. Субъекты внешнего ресурса).
Для создания сертификата с закрытым ключом PKCS#12:
-
В разделе «Сертификаты» или в карточке субъекта, или в списке субъектов нажмите кнопку «Создать сертификат» и выберите из выпадающего списка функцию «С закрытым ключом (PKCS#12)». Если кнопки «Создать сертификат» и «С закрытым ключом (PKCS#12)» Вы нажали в карточке субъекта или в списке субъектов, то перейдите на п. 2 данного сценария (нумерация шагов при выполнении сценария, а также их общее количество в этом случае меньше на 1).
-
В окне шага 1 мастера создания сертификата (см. рисунок Шаг 1 мастера создания сертификата) выберите субъект и нажмите кнопку продолжить.
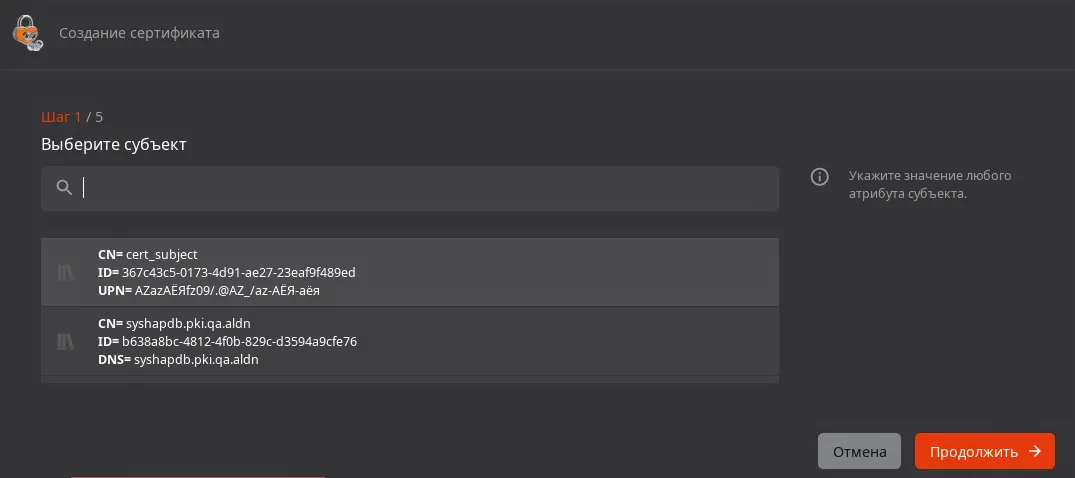
Шаг 1 мастера создания сертификата
Заголовок раздела «Шаг 1 мастера создания сертификата»- В окне шага 2 мастера создания сертификатов (см. рисунок Шаг 2 мастера создания сертификата) выберите шаблон сертификата (В данном списке будут отсутствовать шаблоны, у которых выключена опция «Выпуск сертификатов с закрытым ключом (PKCS#12).) и нажмите кнопку «Продолжить».
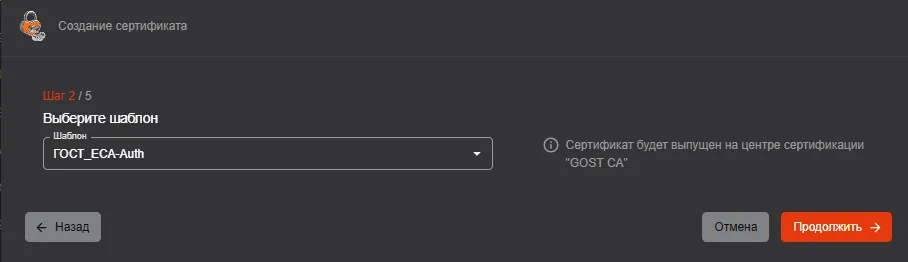
Шаг 2 мастера создания сертификата
Заголовок раздела «Шаг 2 мастера создания сертификата»- В окне шага 3 мастера создания сертификата (см. рисунок Окно «Создание сертификата». Шаг 3 мастера создания сертификата) значения атрибутов заполняются автоматически в соответствии с данными в карточке субъекта (см. Карточка субъекта) и изменению не подлежат. Если у субъекта несколько значений в атрибуте, то при необходимости выберите нужное из выпадающего списка или добавьте дополнительное значение при помощи кнопки
 . Затем нажмите кнопку «Продолжить».
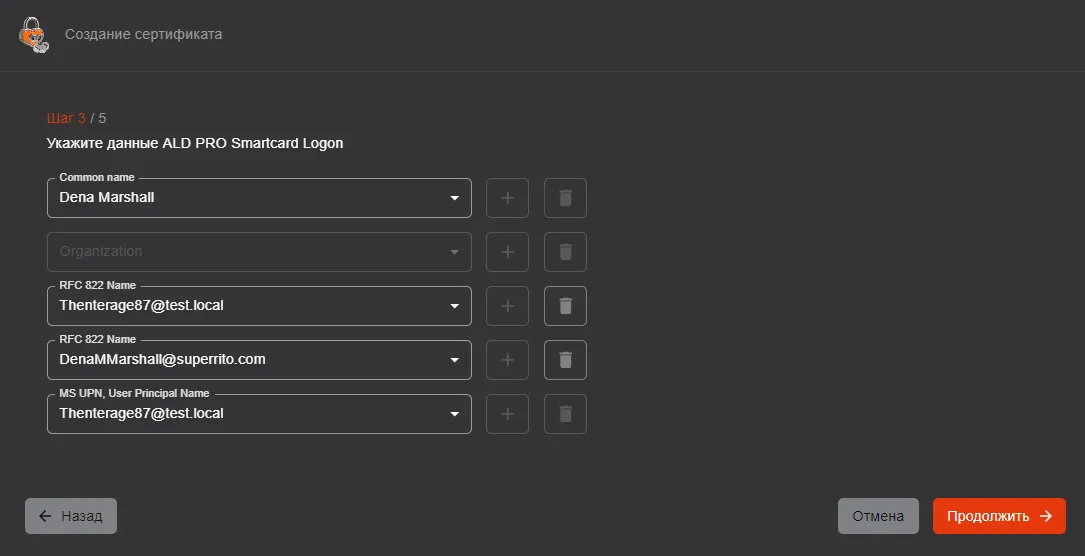
Окно «Создание сертификата». Шаг 3 мастера создания сертификата
Заголовок раздела «Окно «Создание сертификата». Шаг 3 мастера создания сертификата»-
В окне шага 4 мастера создания сертификата (см. рисунок Шаг 4 мастера создания сертификата):
-
Укажите пароль для контейнера PKCS#12 в полях «Пароль» и «Подтверждение пароля». Требования к сложности пароля определяются выбранным на шаге 2 шаблоном сертификата (см. Настройка выпуска сертификатов с закрытым ключом (PKCS#12)). Если пароль не удовлетворяет данным требованиям, кнопка «Продолжить» недоступна, а под полем отображается сообщение «Пароль не соответствует регулярному выражению, указанному в шаблоне».
-
Нажмите кнопку «Продолжить».
-
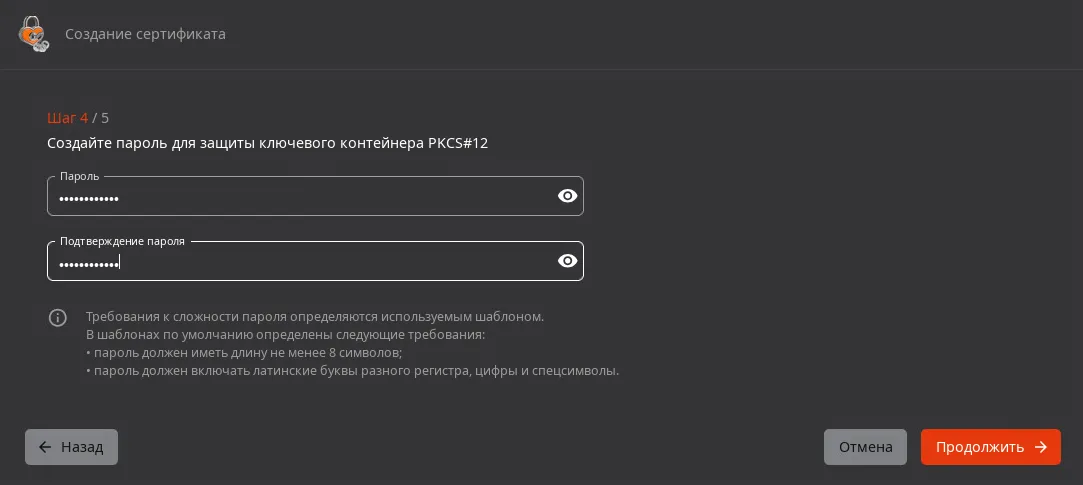
Шаг 4 мастера создания сертификата
Заголовок раздела «Шаг 4 мастера создания сертификата»-
На шаге 5 мастера создания сертификата (см. рисунок Шаг 5 мастера создания сертификата):
-
Выберите алгоритм генерации ключевой пары и длину ключа.
-
Нажмите кнопку «Создать сертификат».
-
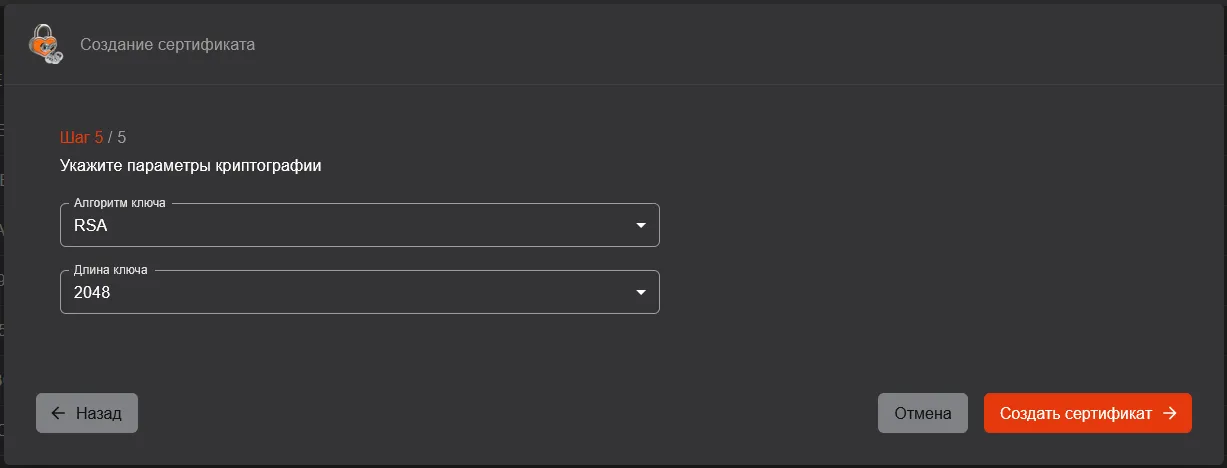
Шаг 5 мастера создания сертификата
Заголовок раздела «Шаг 5 мастера создания сертификата»Если сертификат создан для субъекта, подключённого к ресурсной системе, или создан по шаблону, в котором включена публикация сертификата в ресурсную систему, то сертификат публикуется в ресурсную систему и выводится сообщение «Сертификат успешно опубликован в ресурсную систему».
-
В финальном окне мастера создания сертификата (см. рисунок финальное окно мастера создания сертификата):
-
Ознакомьтесь со сведениями о созданном сертификате.
-
Скачайте сертификат в контейнере PKCS#12. (После закрытия настоящего окна сертификат возможно скачать только в формате «.pem».)
-
Нажмите кнопку «Закрыть».
-
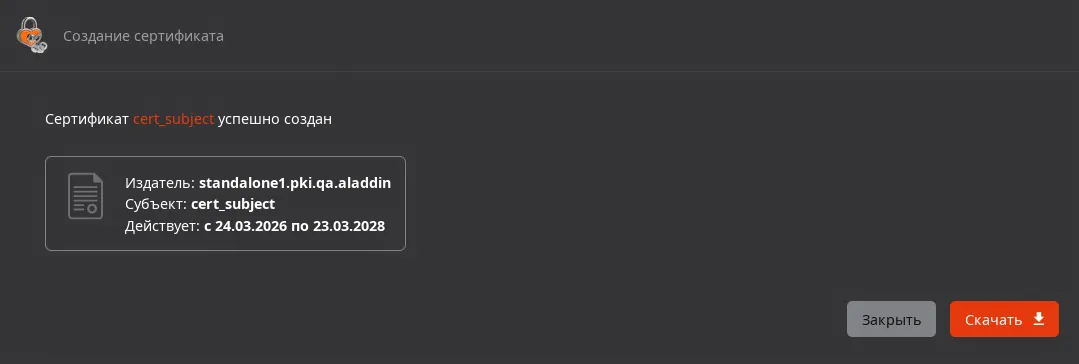
финальное окно мастера создания сертификата
Заголовок раздела «финальное окно мастера создания сертификата»1.5 Создание сертификата субъекта по запросу
Заголовок раздела «1.5 Создание сертификата субъекта по запросу»Внимание! Создание сертификата возможно как для существующего предварительно созданного локального субъекта (см. Создание нового субъекта локальной ресурсной системы) или субъекта внешней ресурсной системы (см. Субъекты внешнего ресурса), так и субъекта, создаваемого в процессе выпуска сертификата. При этом субъект на основании запроса будет создан только при успешном создании для него сертификата.
Предварительные условия выполнения сценария:
-
файл–запрос для субъекта должен быть подготовлен заранее в стороннем центре сертификации (например, при помощи ПО «Единый клиент JaCarta»);
-
расширение файл–запроса должно быть .csr или .req;
-
файл–запрос должен быть сформирован с учетом известных данных выбранного шаблона eCA-CA. Например, для использования шаблона «Domain Controller» в запросе должны быть указаны параметры DNS Name и MS GUID;
-
по файлу–запроса ранее не был выпущен сертификат.
1.5.1 Создание сертификата субъекта по запросу в разделе «Сертификаты»
Заголовок раздела «1.5.1 Создание сертификата субъекта по запросу в разделе «Сертификаты»»Порядок создания сертификата субъекта по запросу в разделе «Сертификаты»:
-
В разделе «Сертификаты» после нажатия на кнопку «Создать сертификат»» в выпадающем списке выберите функцию «На основании запроса».
-
В открывшемся окне (см. Рисунок 248) загрузите файл–запрос (загружается по кнопке «Выбрать файл») и нажмите кнопку «Продолжить».
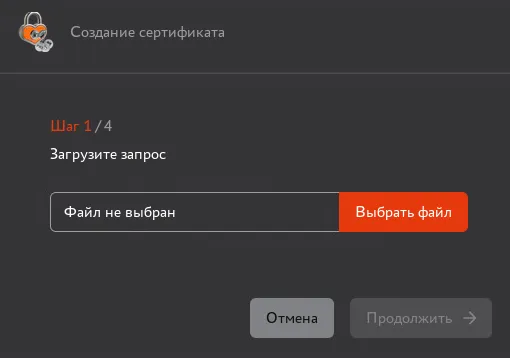
Окно создания сертификата по запросу в разделе «Сертификаты». Шаг 1. Загрузка запроса
Заголовок раздела «Окно создания сертификата по запросу в разделе «Сертификаты». Шаг 1. Загрузка запроса»-
После выбора файла–запроса на данном шаге автоматически выполняется поиск субъекта по CN, указанному в файле–запроса:
-
Если найден всего один субъект, то на данном шаге под полем выбора файла отображается текст «По данным в запросе найден субъект CN (ID: subjectID)», где CN – значение атрибута CN субъекта, а subjectID – идентификатор данного субъекта. А также опции выбора субъекта, для которого будет создан сертификат (см. Рисунок 249):
-
«Создать сертификат для субъекта CN (ID: subjectID)», где CN – значение атрибута CN субъекта, а subjectID – идентификатор данного субъекта. Данная опция выбрана по умолчанию. Выберите данную опцию, чтобы создать сертификат для указанного субъекта;
-
«Создать сертификат для нового субъекта». Выберите данную опцию, чтобы создать сертификат для нового субъекта, который будет создан на основании данных запроса.
-
-
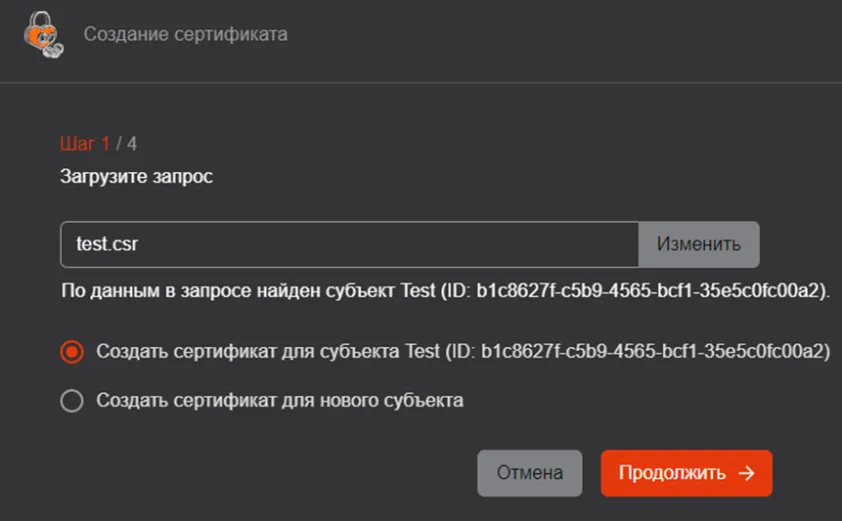
Окно создания сертификата по запросу в разделе «Сертификаты». Шаг 1. Загрузка запроса.
Заголовок раздела «Окно создания сертификата по запросу в разделе «Сертификаты». Шаг 1. Загрузка запроса.»-
Если найдено несколько субъектов, на данном шаге под полем выбора файла отображается текст «По данным в запросе найдено несколько субъектов». А также опции выбора субъекта, для которого будет создан сертификат (см. Рисунок 250):
-
«Выбрать субъект на следующем шаге». Данная опция выбрана по умолчанию. Выберите данную опции, чтобы на следующем шаге выбрать субъект, для которого будет создан сертификат (Если данная опция выбрана, общее количество шагов в данном сценарии будет увеличено на 1, так как будет присутствовать шаг 2/5 с выбором субъекта. При выборе других опций на шаге 1 общее количество шагов сценария не изменится и будет составлять 4, так как шаг 2/5 будет отсутствовать.);
-
«Создать сертификат для нового субъекта». Выберите данную опцию, чтобы создать сертификат для нового субъекта, который будет создан на основании данных запроса.
-
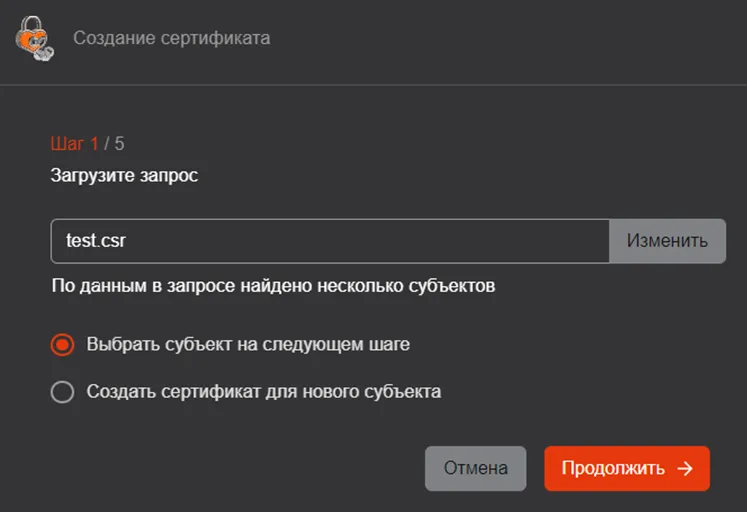
Окно создания сертификата по запросу в разделе «Сертификаты». Шаг 1. Загрузка запроса. Найдено несколько субъектов
Заголовок раздела «Окно создания сертификата по запросу в разделе «Сертификаты». Шаг 1. Загрузка запроса. Найдено несколько субъектов»- Если не найден ни один субъект, то на данном шаге под полем выбора файла отображается текст «По данным в запросе не найдены субъекты. Сертификат будет создан для нового субъекта» (см. Рисунок 251). Далее по сценарию сертификат будет создаваться для нового субъекта, который будет создан на основании данных запроса;
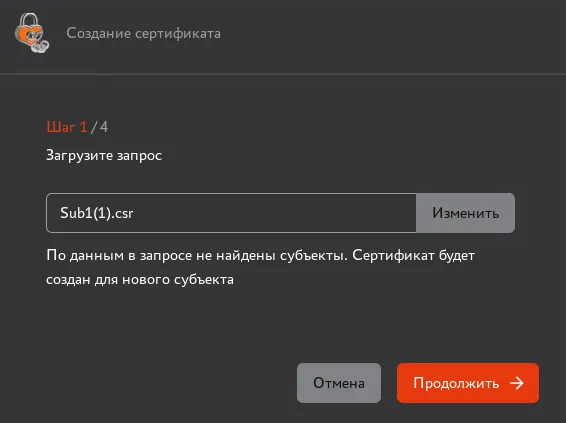
Окно создания сертификата по запросу в разделе «Сертификаты». Шаг 1. Загрузка запроса. Не найден ни один субъект
Заголовок раздела «Окно создания сертификата по запросу в разделе «Сертификаты». Шаг 1. Загрузка запроса. Не найден ни один субъект»-
Если по данному запросу ранее уже был выпущен сертификат, в поле загрузки файла отображается сообщение об ошибке «По данному запросу уже был выпущен сертификат». При этом кнопка «Продолжить» недоступна для нажатия, и необходимо либо выбрать другой файл–запроса, либо отменить создание сертификата.
-
Переход на шаг 2 возможен только при условии, что на шаге 1 была выбрана опция «Выбрать субъект на следующем шаге», иначе шаг 2 будет пропущен и произойдет переход сразу к шагу 3 (При пропуске шага 2 общее количество шагов станет 4, а нумерация шагов сдвинется: шаг 3/5 станет шагом 2/4, шаг 4/5 – шагом 3/4, шаг 5/5 – шагом 4/4.). Нажмите кнопку «Продолжить» для перехода к следующему шагу.
-
(Шаг 2/5) В появившемся окне (см. Рисунок 252):
-
отображается поисковая строка, в которой автоматически указан CN из импортированного на предыдущем шаге запроса, а также субъекты, соответствующие критерию поиска;
-
при этом указанное автоматически значение в поисковой строке может быть изменено, и можно ввести частичное или полное значение любого атрибута субъекта, для которого будет выпущен сертификат;
-
поиск субъектов выполняется по значениям в их атрибутах и является регистронезависимым;
-
в списке субъектов для каждого субъекта отображается краткая информация, содержащая:
-
«CN» – значение атрибута «Common Name» субъекта;
-
«ID » – идентификатор субъекта;
-
«UPN» – значение атрибута «MS UPN, User Principal Name» субъекта;
-
«DNS» – значение атрибута «DNS Name» субъекта;
-
пиктограммы наличия подключения субъекта к ресурсной системе CN, UPN (при наличии), ID и пиктограмму, отображающая наличие подключения субъекта к ресурсной системе
 .
-
в результате поиска в полях «CN», «UPN» и «DNS» отображаются все значения соответствующего полю атрибута субъекта, разделитель значений в поле – запятая с пробелом;
-
в результате поиска поля «CN», «UPN» и «DNS» не отображаются, если в соответствующем данному полю атрибуте у субъекта отсутствуют значения;
-
выберите субъект и нажмите кнопку «Продолжить» для перехода к следующему шагу;
-
-
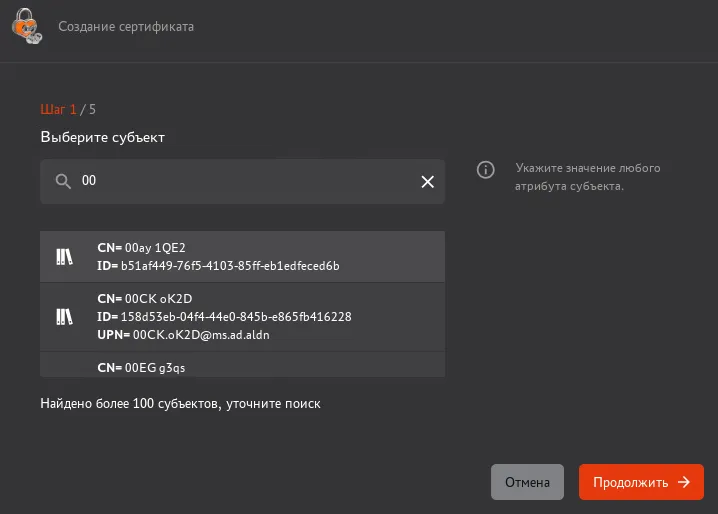
Окно создания сертификата по запросу в разделе «Сертификаты». Шаг 2. Выбор субъекта
Заголовок раздела «Окно создания сертификата по запросу в разделе «Сертификаты». Шаг 2. Выбор субъекта»- (Шаг 2/4 или 3/5) В появившемся окне (см. Рисунок 253) выберите шаблон, на основании которого будет создан сертификат (предполагается, что администратор заранее знает какой шаблон необходимо выбрать). После выбора шаблона в окне отображается информация о Центре сертификации, в котором будет выпущен сертификат. Центр сертификации, в котором будет выпущен сертификат, определяется при создании шаблона. Если в шаблоне в качестве Центра сертификации выбрано значение «Любой», то выпуск сертификатов по данному шаблону доступен в любом Центре сертификации. При этом для выпуска сертификатов будет использован активный в данный момент Центр сертификации.
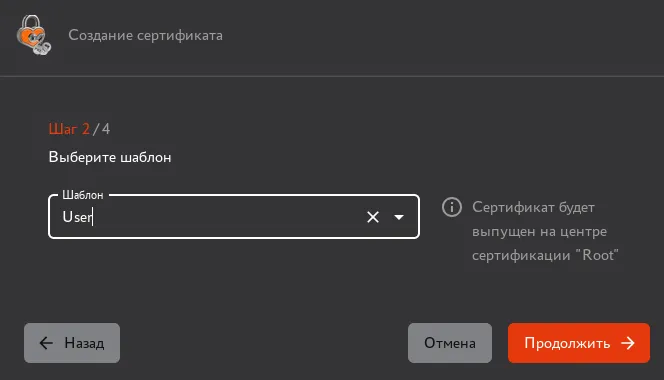
Окно создания сертификата по запросу в разделе «Сертификаты». Шаг 3. Выбор шаблона
Заголовок раздела «Окно создания сертификата по запросу в разделе «Сертификаты». Шаг 3. Выбор шаблона»-
После выбора шаблона нажмите кнопку «Продолжить» для перехода к следующему шагу.
-
(Шаг 3/4 или 4/5) Программа проверяет запрос на соответствие полей запроса на сертификат и атрибутов субъекта по правилам, приведённым в таблице Соответствие полей запроса шаблону выпускаемого сертификата. Проверка является регистронезависимой.
При этом в случае, если в процессе выпуска сертификата по запросу создаётся новый субъект, то валидация значений из полей запроса на соответствие атрибутам субъекта не выполняется (возможность возникновения ошибки №4 исключена).
Если во время обработки запроса произошла ошибка, в окне результата обработки запроса отображаются сообщения об ошибках в полях запроса, где они были обнаружены, с цветовой (красной) индикацией и предупреждающей иконкой (см. Рисунок 254 и Рисунок 255).
Перечень возможных ошибок представлен в таблице Соответствие полей запроса шаблону выпускаемого сертификата.
Соответствие полей запроса шаблону выпускаемого сертификата
Заголовок раздела «Соответствие полей запроса шаблону выпускаемого сертификата»| Поле в шаблоне | Значение поля в запросе | Атрибут субъекта | Возможность создания сертификата | Поле в сертификате | Возможные ошибки* |
|---|---|---|---|---|---|
| Правила проверки соответствия SDN полей | |||||
| Есть, обязательное | Есть | Нет | Нет | – | 1) Ошибка №2, если значение в запросе не проходит валидацию по шаблону 2) Ошибка №4 |
| Есть, обязательное | Нет | Нет | Нет | – | Ошибка №1 |
| Есть, обязательное | Есть | Есть | Да | Присутствует | 1) Ошибка №2, если значение в запросе не проходит валидацию по шаблону 2) Ошибка №4, если значение в запросе не соответствует значению атрибута субъекта |
| Есть, обязательное | Нет | Есть | Нет | – | Ошибка №1 |
| Есть, необязательное | Есть | Нет | Нет | – | 1) Ошибка №2, если значение в запросе не проходит валидацию по шаблону 2) Ошибка №4 |
| Есть, необязательное | Нет | Нет | Да | Отсутствует | – |
| Есть, необязательное | Есть | Есть | Да | Присутствует | 1) Ошибка №2, если значение в запросе не проходит валидацию по шаблону 2) Ошибка №4, если значение в запросе не соответствует значению атрибута |
| Есть, необязательное | Нет | Есть | Да | Отсутствует | – |
| Нет | Есть | Нет | Нет | – | Ошибка №3 |
| Нет | Нет | Нет | Да | Отсутствует | – |
| Нет | Есть | Есть | Нет | – | Ошибка №3 |
| Нет | Нет | Есть | Да | Отсутствует | – |
| Правила проверки соответствия SАN полей | |||||
| Есть, обязательное | Есть | Нет | Нет | – | 1) Ошибка №2, если значение в запросе не проходит валидацию по шаблону 2) Ошибка №4 |
| Есть, обязательное | Нет | Нет | Нет | – | Ошибка №1 |
| Есть, обязательное | Есть | Есть | Да | Присутствует | 1) Ошибка 2, если значение в запросе не проходит валидацию по шаблону 2) Ошибка 4, если значение в запросе не соответствует значению атрибута субъекта Исправление указанных ошибок доступно на этапе переопределения значений для полей SAN, указанных в шаблоне. |
| Есть, обязательное | Нет | Есть | Да | Присутствует | Ошибка №1 Исправление указанной ошибки доступно на этапе переопределения SAN (путём выбора значения для поля из атрибута субъекта). |
| Есть, необязательное | Есть | Нет | Да | Отсутствует | 1) Ошибка №2, если значение в запросе не проходит валидацию по шаблону 2) Ошибка №4 |
| Есть, необязательное | Нет | Нет | Да | Отсутствует | – |
| Есть, необязательное | Есть | Есть | Да | Присутствует, если поле не было удалено на этапе переопределения значений для полей SAN, указанных в шаблоне или отсутствует, если поле было удалено на этапе переопределения значений для полей SAN, указанных в шаблоне | 1) Ошибка №2, если значение в запросе не проходит валидацию по шаблону 2) Ошибка 4, если значение в запросе не соответствует значению атрибута |
| Есть, необязательное | Нет | Есть | Да | Присутствует, если поле не было удалено на этапе переопределения значений для полей SAN, указанных в шаблоне или отсутствует, если поле было удалено на этапе переопределения значений для полей SAN, указанных в шаблоне | – |
| Нет | Есть | Нет | Да | Отсутствует | Ошибка №3 |
| Нет | Нет | Нет | Да | Отсутствует | – |
| Нет | Есть | Есть | Да | Отсутствует | Ошибка №3 |
| Нет | Нет | Есть | Да | Отсутствует | – |
Перечень возможных ошибок обработки запроса
Заголовок раздела «Перечень возможных ошибок обработки запроса»| Ошибка | Сообщение |
|---|---|
| Ошибка №1 | «Отсутствует обязательное поле» (Описание полей предустановленных шаблонов см. в разделе Описание полей предустановленных шаблонов сертификатов.) |
| Ошибка №2 | «Значение в поле не соответствует регулярному выражению: \%s\», где \%s\ (Правила валидации значений полей предустановленных шаблонов см. в разделе Правила валидации значений полей по умолчанию предустановленных шаблонов сертификатов) |
| Ошибка №3 | «Поле отсутствует в шаблоне» |
| Ошибка №4 | «Значение в поле не соответствует значению атрибута субъекта» |
Если создание сертификата невозможно, то существует две возможности:
-
вернуться на предыдущий шаг и сменить шаблон на подходящий;
-
пересоздать файл–запрос с учётом выявленных при сверке ошибок и перезагрузить файл–запрос, вернувшись на предыдущие шаги по нажатию кнопки «Назад».
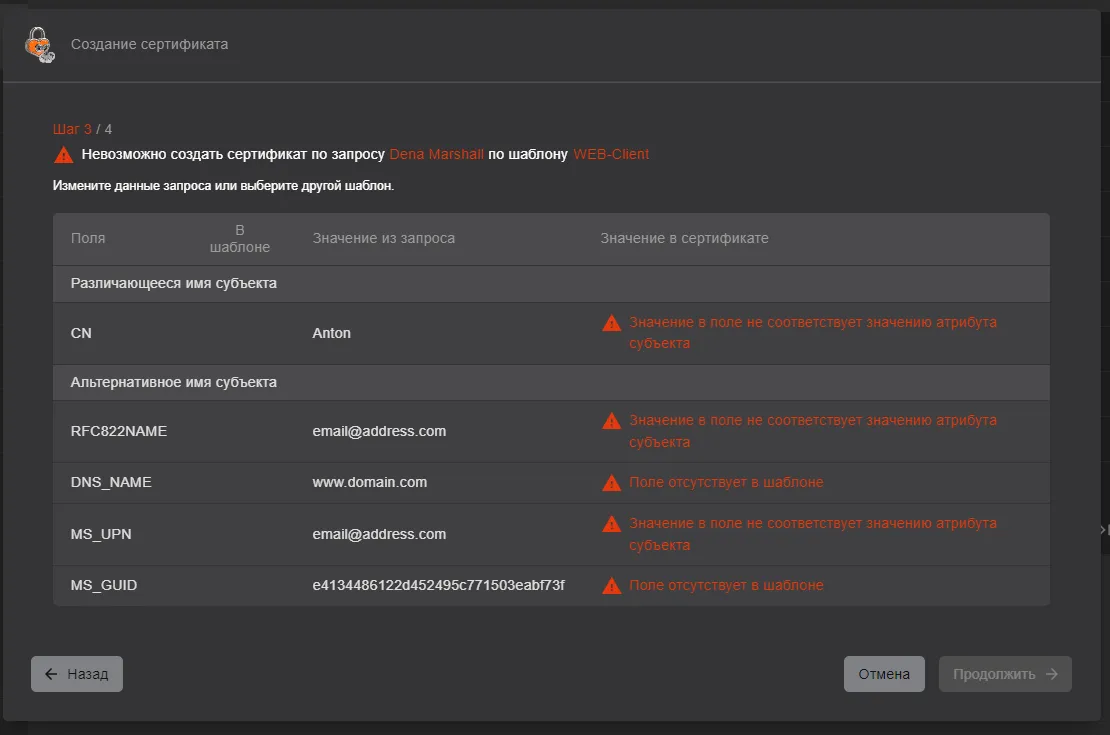
Окно создания сертификата по запросу в разделе «Сертификаты». Шаг 4. Результат обработки запроса с ошибкой в поле различающегося имени субъекта
Заголовок раздела «Окно создания сертификата по запросу в разделе «Сертификаты». Шаг 4. Результат обработки запроса с ошибкой в поле различающегося имени субъекта»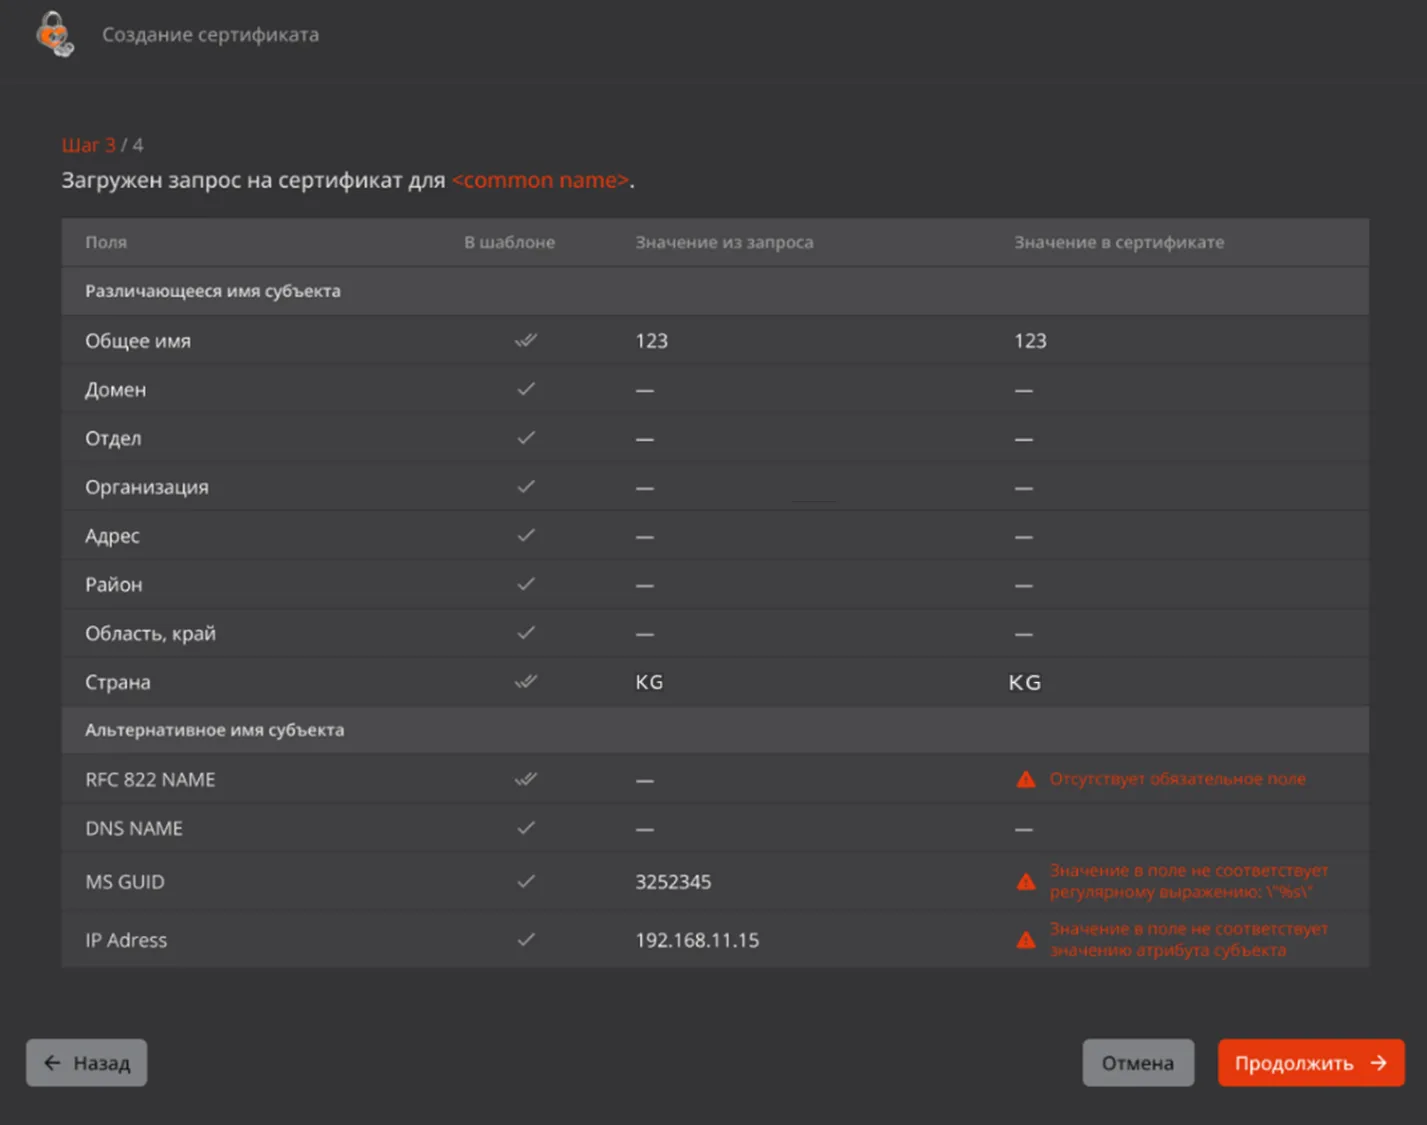
Окно создания сертификата по запросу в разделе «Сертификаты». Шаг 4. Результат обработки запроса с ошибками в полях альтернативного имени субъекта
Заголовок раздела «Окно создания сертификата по запросу в разделе «Сертификаты». Шаг 4. Результат обработки запроса с ошибками в полях альтернативного имени субъекта»В результате успешной обработки запроса на сертификат субъекта на следующем шаге отображается (см. Рисунок 256):
-
таблица, содержащая:
-
перечень полей, заданных в шаблоне (в столбце «Поля»);
-
пиктограммы, отображающие обязательные и необязательные поля шаблона (в столбце «В шаблоне»). Пиктограмма «Галка»
 указывает на необязательность поля, а пиктограмма «Двойная галка»
 указывает на обязательность поля;
-
значения для полей, заданных шаблоном, полученные из запроса на сертификат (в столбце «Значение из запроса»);
-
значения, которые будут указаны в полях создаваемого сертификата (в столбце «Значение в сертификате»).
-
данные таблицы разделена на две основные части:
-
различающееся имя субъекта (Subject DN);
-
дополнительное имя субъекта (Subject AltName).
-
кнопка «Продолжить» для перехода к следующему шагу;
-
кнопка «Назад» для возврата к предыдущему шагу;
-
кнопка «Отмена» для завершения работы мастера создания сертификата без сохранения результатов.
-
-
В случае, если в файле–запросе существуют дополнительные поля субъектных идентификаторов, отсутствующие в текущей реализации (Для справки – https://www.alvestrand.no/objectid/2.5.4.html, раздел Subdirectory references.), то они идентифицируются по параметру OID.
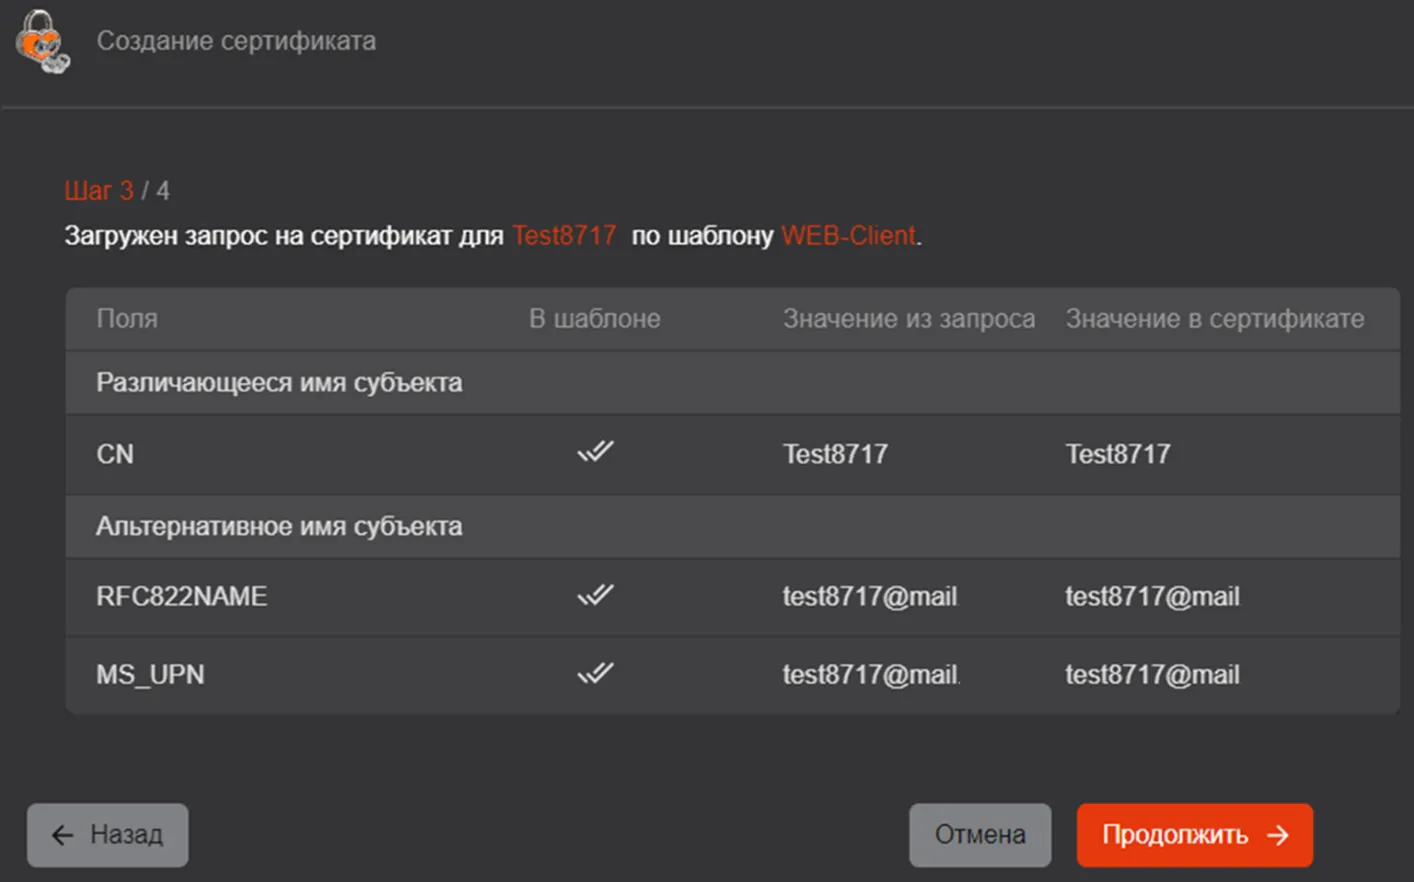
Окно создания сертификата по запросу в разделе «Сертификаты». Шаг 4. Результат успешной обработки запроса
Заголовок раздела «Окно создания сертификата по запросу в разделе «Сертификаты». Шаг 4. Результат успешной обработки запроса»-
После успешной загрузки файла запроса нажмите кнопку «Продолжить» для продолжения процедуры выпуска сертификата для субъекта, кнопку «Отмена» для прекращения процедуры выпуска сертификата или кнопку «Назад» для возврата на предыдущий шаг.
-
(Шаг 4/4 или 5/5) В появившемся окне указаны атрибуты в соответствии с шаблоном сертификата (Подробное описание полей предустановленных шаблонов см. в разделе Описание полей предустановленных шаблонов сертификатов.). Значение атрибутов заполняется автоматически в соответствии с данными в карточке субъекта (Подробнее см. Карточка субъекта.) и изменению не подлежит. В случае если в атрибуте указано несколько значений, в выпадающем меню будет предложен выбор значения из существующих или возможно добавление значения атрибута по нажатию кнопки «Добавить»
 справа от соответствующего поля (если атрибут содержит несколько значений, то при наведении мышки на кнопку «Добавить», она становиться активной – красного цвета). Также дополнительно добавленное значение атрибута можно удалить по кнопке
 справа от соответствующего поля атрибута (см. рисунок Окно создания сертификата по запросу в разделе «Сертификаты». Шаг 5. Атрибуты сертификата).
При отсутствии доступных для указания значений в поле обязательного атрибута будет отображаться ошибка «У субъекта отсутствует указанный атрибут».
Перечень доступных для выбора значений в полях SAN включает в себя:
-
значения соответствующего полю атрибута субъекта;
-
значения данного поля из запроса, если у субъекта в соответствующем атрибуте есть аналогичное значение, отличающееся от значения в запросе только регистрами символов (такие значения отмечены пиктограммой «Запрос»
 ).
Необязательные поля могут оставаться незаполненными.
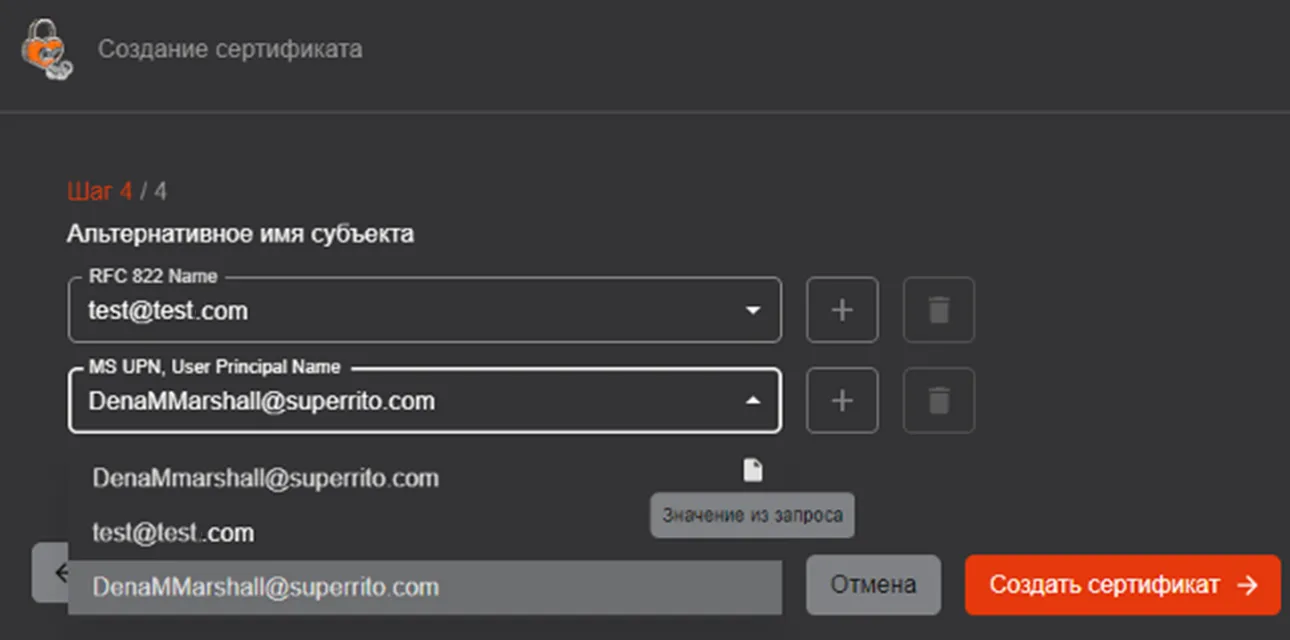
Окно создания сертификата по запросу в разделе «Сертификаты». Шаг 5. Атрибуты сертификата
Заголовок раздела «Окно создания сертификата по запросу в разделе «Сертификаты». Шаг 5. Атрибуты сертификата»-
Далее по нажатию кнопки «Создать сертификат» открывается финальное окно создания сертификата и отображается краткая информация о созданном сертификате (см. Рисунок 258). У созданного сертификата значения в полях SDN соответствуют значениям в соответствующих полях SDN запроса, на основе которого был создан сертификат.
-
В журнал событий при успешном создании сертификата на основании запроса записывается событие с кодом CAENV078. При попытке повторного создания сертификата на основании одного запроса на данном шаге отображается ошибка, а в журнал событий записывается событие с кодом CAENV015.
Внимание! Только в данном окне возможно скачать сертификат и закрытый ключ в контейнере PKCS#12, после закрытия окна скачать сертификат возможно только в формате .pem.
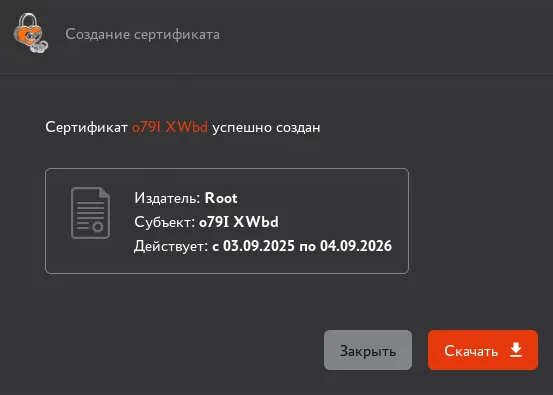
Окно создания сертификата по запросу в разделе «Сертификаты».
Заголовок раздела «Окно создания сертификата по запросу в разделе «Сертификаты».»Результат успешного создания сертификата
-
При успешном создании сертификата и выполнении всех условий ниже происходит его публикация в ресурсную систему:
-
сертификат был создан для субъекта, подключённого к ресурсной системе;
-
сертификат создан по шаблону, в котором включена публикация сертификата.
-
1.5.2 Создание сертификата субъекта по запросу в разделе «Субъекты»
Заголовок раздела «1.5.2 Создание сертификата субъекта по запросу в разделе «Субъекты»»Порядок создания сертификата по запросу в разделе «Субъекты»:
-
В разделе «Субъекты» (в списке субъектов или в карточке субъекта) после нажатия на кнопку «Создать сертификат» выберите из выпадающего списка функцию «На основании запроса».
-
В открывшемся окне загрузите файл–запрос, а также выберите шаблон сертификата в соответствии с запросом (предполагается, что администратор заранее знает, для какого субъекта загружается файл–запрос и какой шаблон необходимо выбрать). После выбора шаблона в окне отображается информация о Центре сертификации, в котором будет выпущен сертификат. Центр сертификации, в котором будет выпущен сертификат, определяется при создании шаблона (см. Управление шаблонами сертификатов). Если в шаблоне в качестве Центра сертификации выбрано значение «Любой», то выпуск сертификатов по данному шаблону доступен в любом Центре сертификации. При этом для выпуска сертификатов будет использован активный в данный момент Центр сертификации. По файлу запроса возможен только одноразовый выпуск сертификата.
При необходимости, возможно перезагрузить файл–запрос в мастере создания сертификата без сброса текущего прогресса по кнопке «Изменить».
После загрузки файла запроса и выбора шаблона нажмите активировавшуюся кнопку «Продолжить».
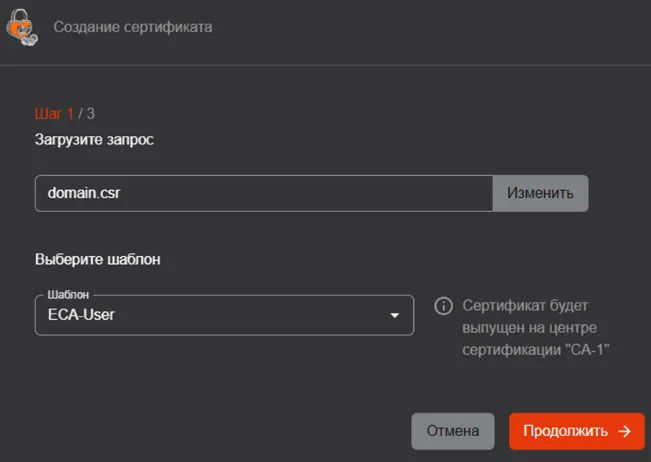
Окно создания сертификата по запросу в разделе «Субъекты». Шаг 1.
Заголовок раздела «Окно создания сертификата по запросу в разделе «Субъекты». Шаг 1.»Загрузка запроса и выбор шаблона
Программа проверяет запрос на соответствие полей запроса на сертификат и атрибутов субъекта по правилам, приведённым в таблице Соответствие полей запроса шаблону выпускаемого сертификата. Проверка является регистронезависимой.
Если во время обработки запроса произошла ошибка, в окне результата обработки запроса отображаются сообщения об ошибках в полях запроса, где они были обнаружены, с цветовой (красной) индикацией и предупреждающей иконкой (см. рисунки Окно создания сертификата по запросу в разделе «Субъекты». Шаг 2. Результат обработки запроса с ошибкой в поле различающегося имени субъекта и Окно создания сертификата по запросу в разделе «Субъекты». Шаг 2. Результат обработки запроса с ошибками в полях альтернативного имени субъекта).
Перечень возможных ошибок представлен в таблице Перечень возможных ошибок обработки запроса.
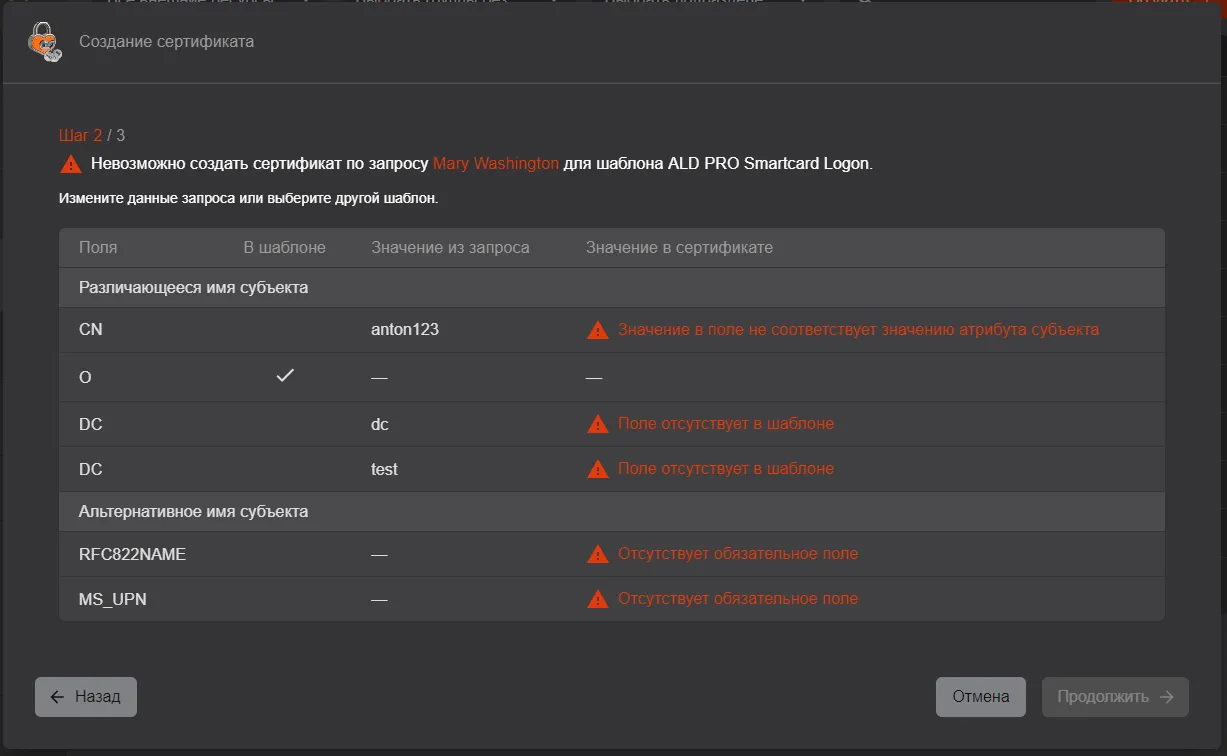
Окно создания сертификата по запросу в разделе «Субъекты». Шаг 2. Результат обработки запроса с ошибкой в поле различающегося имени субъекта
Заголовок раздела «Окно создания сертификата по запросу в разделе «Субъекты». Шаг 2. Результат обработки запроса с ошибкой в поле различающегося имени субъекта»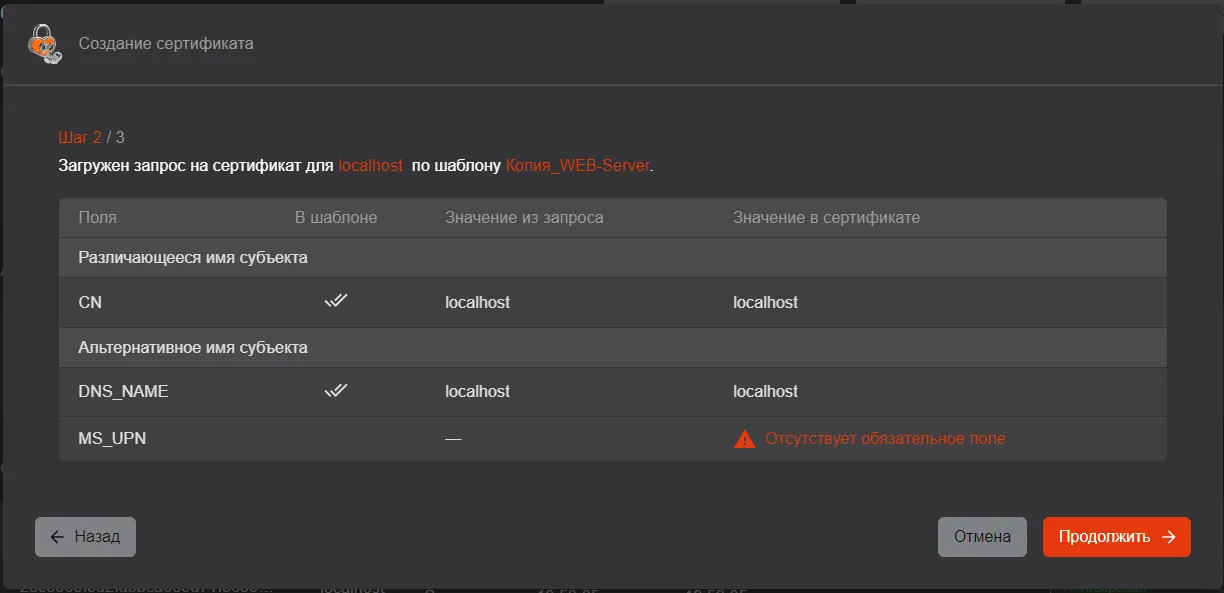
Окно создания сертификата по запросу в разделе «Субъекты». Шаг 2. Результат обработки запроса с ошибками в полях альтернативного имени субъекта
Заголовок раздела «Окно создания сертификата по запросу в разделе «Субъекты». Шаг 2. Результат обработки запроса с ошибками в полях альтернативного имени субъекта»Если создание сертификата невозможно, то существует две возможности:
-
вернуться на предыдущий шаг и сменить шаблон на подходящий;
-
пересоздать файл–запрос с учётом выявленных при сверке ошибок и перезагрузить файл–запрос, вернувшись на предыдущие шаги по нажатию кнопки «Назад».
-
В результате успешной обработки запроса на сертификат субъекта на следующем шаге отображается (см. рисунок Окно создания сертификата по запросу в разделе «Субъекты». Шаг 2. Результат успешной обработки запроса):
-
таблица, содержащая:
-
перечень полей, заданных в шаблоне (в столбце «Поля»);
-
пиктограммы, отображающие обязательные и необязательные поля шаблона (в столбце «В шаблоне»). Пиктограмма «Галка»
указывает на необязательность поля, а пиктограмма «Двойная галка» указывает на обязательность поля; -
значения для полей, заданных шаблоном, полученные из запроса на сертификат (в столбце «Значение из запроса»);
-
значения, которые будут указаны в полях создаваемого сертификата (в столбце «Значение в сертификате»).
-
данные таблицы разделена на две основные части:
-
различающееся имя субъекта (Subject DN);
-
дополнительное имя субъекта (Subject AltName).
-
кнопка «Продолжить» для перехода к следующему шагу;
-
кнопка «Назад» для возврата к предыдущему шагу;
-
кнопка «Отмена» для завершения работы мастера создания сертификата без сохранения результатов.
-
В случае, если в файле–запросе существуют дополнительные поля субъектных идентификаторов, отсутствующие в текущей реализации (Для справки – https://www.alvestrand.no/objectid/2.5.4.html, раздел Subdirectory references.), то они идентифицируются по параметру OID.
-
-
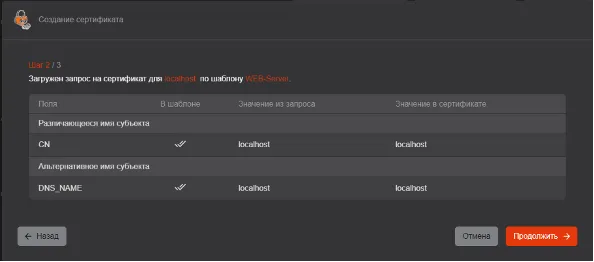
Окно создания сертификата по запросу в разделе «Субъекты». Шаг 2. Результат успешной обработки запроса
Заголовок раздела «Окно создания сертификата по запросу в разделе «Субъекты». Шаг 2. Результат успешной обработки запроса»После успешной загрузки файла запроса нажмите кнопку «Продолжить» для продолжения процедуры выпуска сертификата для субъекта, кнопку «Отмена» для прекращения процедуры выпуска сертификата или кнопку «Назад» для возврата на предыдущий шаг.
- В открывшемся окне указаны атрибуты в соответствии с шаблоном сертификата (подробное описание полей предустановленных шаблонов см. в разделе Описание полей предустановленных шаблонов сертификатов. Значение атрибутов заполняется автоматически в соответствии с данными в карточке субъекта (см. Карточка субъекта) и изменению не подлежит. В случае если в атрибуте указано несколько значений, в выпадающем меню будет предложен выбор значения из существующих или возможно добавление значения атрибута по нажатию кнопки «Добавить» справа от соответствующего поля (если атрибут содержит несколько значений, то при наведении мышки на кнопку «Добавить», она становиться активной – красного цвета). Также дополнительно добавленное значение атрибута можно удалить по кнопке справа от соответствующего поля атрибута (см. рисунок Окно создания сертификата по запросу в разделе «Субъекты». Шаг 4. Атрибуты сертификата).
Перечень доступных для выбора значений в полях SAN включает в себя:
-
значения соответствующего полю атрибута субъекта;
-
значения данного поля из запроса, если у субъекта в соответствующем атрибуте есть аналогичное значение, отличающееся от значения в запросе только регистрами символов (такие значения отмечены пиктограммой «Запрос»
).
При отсутствии доступных для указания значений в поле обязательного атрибута будет отображаться ошибка «У субъекта отсутствует указанный атрибут».
Необязательные поля могут оставаться незаполненными.
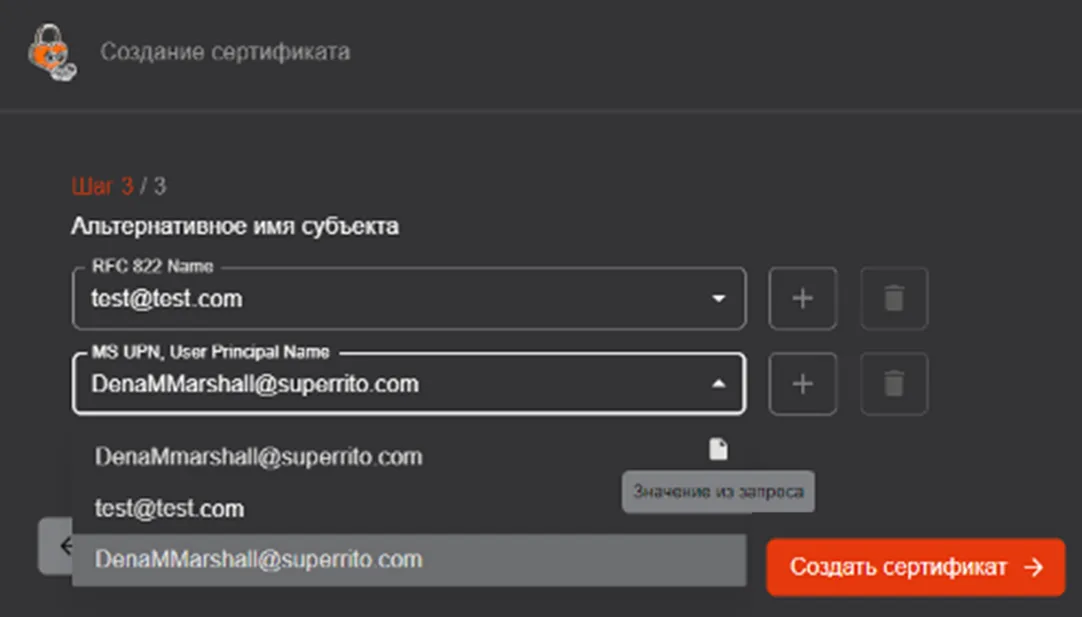
Окно создания сертификата по запросу в разделе «Субъекты». Шаг 4. Атрибуты сертификата
Заголовок раздела «Окно создания сертификата по запросу в разделе «Субъекты». Шаг 4. Атрибуты сертификата»- Далее по нажатию кнопки «Создать сертификат» открывается финальное окно создания сертификата и отображается краткая информация о созданном сертификате (см. рисунок Окно создания сертификата по запросу в разделе «Субъекты». Шаг 4. Информирование об успешном создании сертификата). У созданного сертификата значения в полях SDN соответствуют значениям в соответствующих полях SDN запроса, на основе которого был создан сертификат.
В журнал событий при успешном создании сертификата на основании запроса записывается событие с кодом CAENV078. При попытке повторного создания сертификата на основании одного запроса на данном шаге отображается ошибка, а в журнал событий записывается событие с кодом CAENV015.
Внимание! Только в данном окне возможно скачать сертификат и закрытый ключ в контейнере PKCS#12, после закрытия окна скачать сертификат возможно только в формате .pem.
Окно создания сертификата по запросу в разделе «Субъекты». Шаг 4. Информирование об успешном создании сертификата
Заголовок раздела «Окно создания сертификата по запросу в разделе «Субъекты». Шаг 4. Информирование об успешном создании сертификата»При успешном создании сертификата и выполнении всех условий ниже происходит его публикация в ресурсную систему:
-
сертификат был создан для субъекта, подключённого к ресурсной системе;
-
сертификат создан по шаблону, в котором включена публикация сертификата в ресурсную систему.
1.6 Создание сертификата субъекта на ключевом носителе
Заголовок раздела «1.6 Создание сертификата субъекта на ключевом носителе»Внимание! Создание сертификата возможно только для существующего субъекта! Предварительно создайте локальный субъект (см. Создание нового субъекта локальной ресурсной системы) или выберите субъект внешней ресурсной системы (см. Субъекты внешнего ресурса).
eCA-CA поддерживает следующие виды ключевых носителей для создания сертификата:
-
JaCarta:
-
JaCarta PKI.
-
JaCarta PRO.
-
JaCarta-2 PKI/ГОСТ.
-
JaCarta-2 ГОСТ.
-
JaCarta-3.
-
Рутокен (Возможность использования ключевых носителей Рутокен может быть ограничена лицензией.):
-
Рутокен ЭЦП 3.0.
-
Рутокен ЭЦП 2.0.
-
Рутокен ЭЦП 2.0 Flash.
-
Рутокен ЭЦП PKI.
-
-
Для работы с ключевыми носителями JaCarta используется приложение JC-WebClient. Рекомендуется использовать приложение последней версии для 64-битных систем.
Для работы с ключевыми носителями Рутокен используется ПО «Рутокен Плагин» и его браузерное расширение «Адаптер Рутокен Плагин».
Внимание! Выпуск сертификатов с алгоритмом ключа ГОСТ Р 34.10-2012 и длиной ключа 512 возможен только на ключевых носителях JaCarta-3.
Внимание! Ограничения по возможностям генерации для ключевых носителей Рутокен приведены на официальном сайте производителя.
Предварительные условия выполнения сценария:
- На компьютере, с которого выполняется подключение к веб-интерфейсу eCA-СA, должно быть установлено приложение JC-WebClient или ПО «Рутокен Плагин».
Нажатие кнопки «Создать сертификат» – «На ключевом носителе» стартует сценарий по созданию сертификата на ключевом носителе. Осуществляется проверка подключения ключевого носителя, определяется наличие свободной памяти, достаточной для записи создаваемого сертификата.
В случае если электронный ключ успешно подключен, в открывшемся окне:
- при выпуске сертификата в разделе «Сертификаты» необходимо на шаге 1 ввести частичное или полное значение любого атрибута субъекта, для которого будет выпущен сертификат доступа;
Поиск субъектов выполняется по значениям в их атрибутах и является регистронезависимым.
В результате поиска будут отображены найденные субъекты с указанием краткой информации (см. рисунок Окно создания сертификата на электронном ключе в разделе «Сертификаты». Шаг 1):
-
«CN» – значение атрибута «Common Name» субъекта;
-
«ID» – идентификатор субъекта;
-
«UPN» – значение атрибута «MS UPN, User Principal Name» субъекта;
-
«DNS» – значение атрибута «DNS Name» субъекта;
Пиктограммы наличия подключения субъекта к ресурсной системе .
В результате поиска в полях «CN», «UPN» и «DNS» отображаются все значения соответствующего полю атрибута субъекта, разделитель значений в поле – запятая с пробелом.
В результате поиска поля «CN», «UPN» и «DNS» не отображаются, если в соответствующем данному полю атрибуте у субъекта отсутствуют значения.
Выберите субъект и нажмите кнопку «Продолжить» для перехода к шагу 2.
При выпуске сертификата в разделах «Субъекты» и «Учётные записи» шаг 1 не требуется и первым шагом будет выбор ключевого носителя и шаблона для выпуска сертификата (см. рисунок Окно создания сертификата на электронном ключе. Шаг 2).
Окно создания сертификата на электронном ключе в разделе «Сертификаты». Шаг 1
Заголовок раздела «Окно создания сертификата на электронном ключе в разделе «Сертификаты». Шаг 1»- В открывшемся окне (см. рисунок Окно создания сертификата на электронном ключе. Шаг 2) необходимо выбрать ключевой носитель из выпадающего списка в поле «Устройство», ввести PIN–код пользователя ключевого носителя (от 4 до 16 символов) и указать шаблон для выпуска сертификата. При выпуске сертификата из раздела «Субъекты» шаблон будет определён по умолчанию и выбору не подлежит. После выбора шаблона в окне отображается информация о Центре сертификации, в котором будет выпущен сертификат. Центр сертификации, в котором будет выпущен сертификат, определяется при создании шаблона (см. Управление шаблонами сертификатов). Если в шаблоне в качестве Центра сертификации выбрано значение «Любой», то выпуск сертификатов по данному шаблону доступен в любом Центре сертификации. При этом для выпуска сертификатов будет использован активный в данный момент Центр сертификации. Переход на следующий шаг осуществляется по ставшей активной кнопке «Продолжить» в случае ввода корректного PIN–кода электронного ключа и заполнении всех полей.
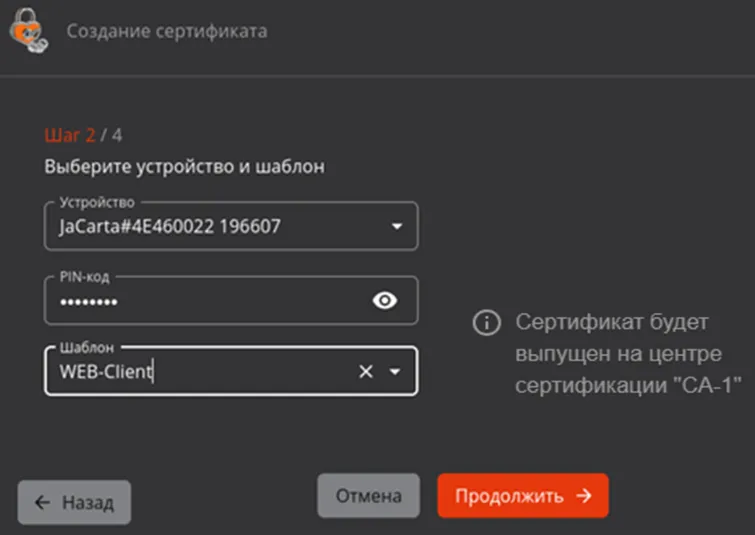
Окно создания сертификата на электронном ключе. Шаг 2
Заголовок раздела «Окно создания сертификата на электронном ключе. Шаг 2»- В окне Шага 3 указаны атрибуты в соответствии с выбранным (на предыдущем шаге) шаблоном сертификата (подробное описание полей предустановленных шаблонов см. в разделе Описание полей предустановленных шаблонов сертификатов). Значение атрибутов заполняется автоматически в соответствии с данными в карточке субъекта (см. Карточка субъекта) и изменению не подлежит. В случае если в атрибуте указано несколько значений, в выпадающем меню будет предложен выбор значения из существующих или возможно добавление значения атрибута по нажатию кнопки «Добавить» справа от соответствующего поля (если атрибут содержит несколько значений, то при наведении мышки на кнопку «Добавить», она становиться активной – красного цвета). Также дополнительно добавленное значение атрибута можно удалить по кнопке справа от соответствующего поля атрибута (см. рисунок Окно создания сертификата на электронном ключе. Шаг 3. Удаление добавленного значения атрибута).
Необязательные поля могут оставаться незаполненными.
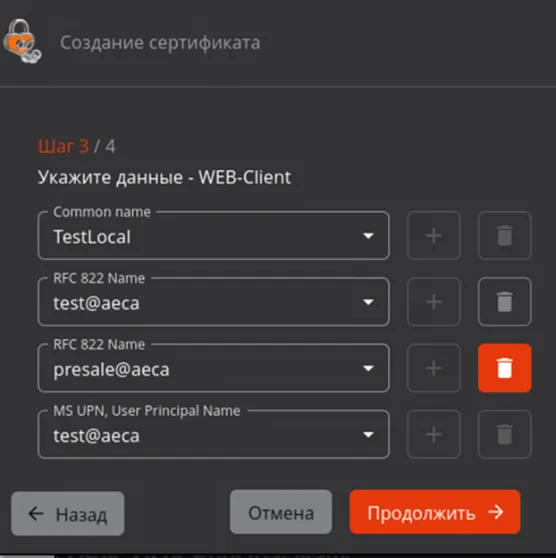
Окно создания сертификата на электронном ключе. Шаг 3. Удаление добавленного значения атрибута
Заголовок раздела «Окно создания сертификата на электронном ключе. Шаг 3. Удаление добавленного значения атрибута»Нажмите кнопку «Продолжить», ставшую активной, после заполнения всех обязательных полей шаблона сертификата на шаге 3 (см. рисунок Окно создания сертификата на электронном ключе. Шаг 3. Удаление добавленного значения атрибута).
-
Далее необходимо выбрать параметры криптографии (см. рисунок Окно создания сертификата на электронном ключе. Шаг 4):
-
выберите алгоритм генерации ключевой пары из раскрывающегося списка. Список алгоритмов ключа определяется шаблоном. При этом алгоритмы, для которых на активном центре сертификации отключен криптопровайдер, не будут отображены в списке. По умолчанию указан первый алгоритм из списка в используемом шаблоне, для которого не отключен криптопровайдер;
-
выберите длину ключа из раскрывающегося списка. Минимальная доступная для выбора длина ключа определяется выбранным шаблоном. По умолчанию указана минимальная длина ключа по шаблону;
-
после выбора алгоритма и длины ключа нажмите кнопку «Создать сертификат».
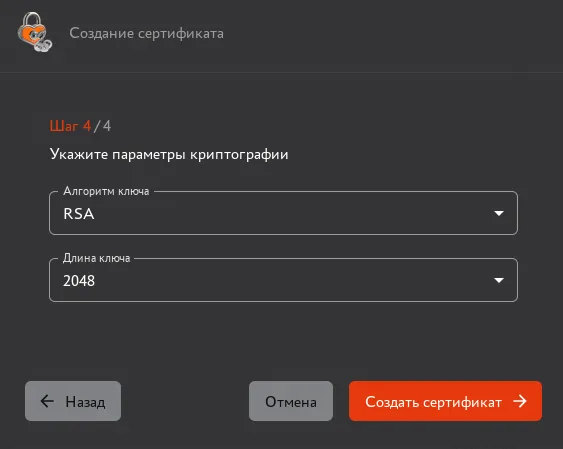
Окно создания сертификата на электронном ключе. Шаг 4
Заголовок раздела «Окно создания сертификата на электронном ключе. Шаг 4»-
Далее осуществляются все необходимые операции для выпуска и записи сертификата на ключевой носитель:
-
генерация ключевой пары на основе данных заполненного шаблона сертификата на предыдущем шаге;
-
генерация запроса на основе данных заполненного шаблона сертификата на предыдущем шаге;
-
создание сертификата;
-
запись сертификата на ключевой носитель.
-
Процессы выполняются автоматически и после завершения станут доступны кнопки «Скачать сертификат» (контейнер сертификата PKCS#12) и «Скачать цепочку сертификатов»..
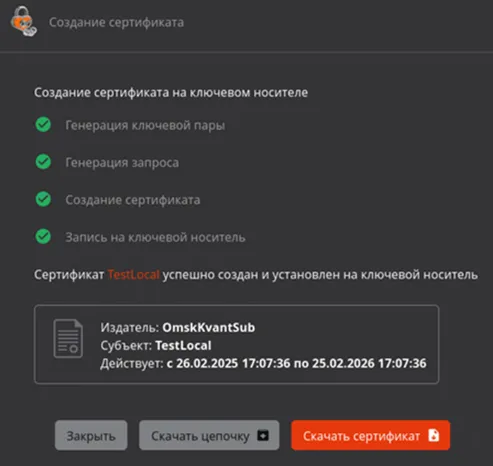
Окно успешного создания сертификата субъекта на электронном ключе
Заголовок раздела «Окно успешного создания сертификата субъекта на электронном ключе»При успешном создании сертификата и выполнении всех условий ниже происходит его публикация в ресурсную систему:
-
сертификат был создан для субъекта, подключённого к ресурсной системе;
-
сертификат создан по шаблону, в котором включена публикация сертификата в ресурсную систему.
Сообщения об ошибках при создании сертификата на ключевом носителе:
- В случае, если ПО JC–WebClient или или ПО «Рутокен Плагин» предварительно не установлено, то администратор будет уведомлен об этом информационным сообщением (см. рисунок ПО для работы с ключевыми носителями не установлено). Для выпуска сертификата на электронном ключе установите ПО JC–WebClient или «Рутокен Плагин».
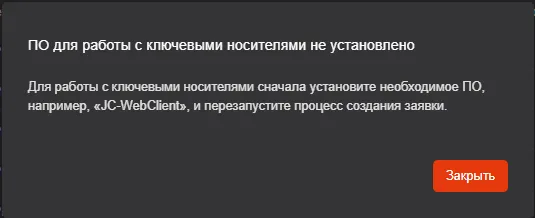
ПО для работы с ключевыми носителями не установлено
Заголовок раздела «ПО для работы с ключевыми носителями не установлено»- В случае, если электронный носитель не подключен, то администратор будет уведомлен об этом информационным сообщением (см. рисунок Окно информационного сообщения «Нет доступных устройств»). Для выпуска сертификата подключите электронный ключ и перезапустите мастер создания сертификата.
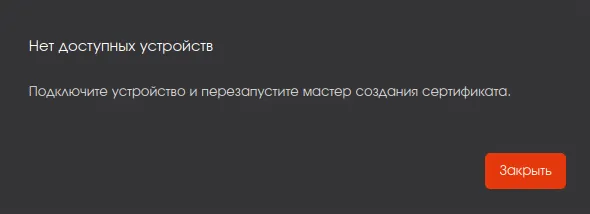
Окно информационного сообщения «Нет доступных устройств»
Заголовок раздела «Окно информационного сообщения «Нет доступных устройств»»- В случае, если выбранный для выпуска сертификата алгоритм не поддерживается выбранной моделью ключевого носителя, администратор будет уведомлён об этом информационным сообщением.
1.7 Создание короткоживущего сертификата
Заголовок раздела «1.7 Создание короткоживущего сертификата»Под короткоживущими (short-lived, throwaway) сертификатами подразумеваются сертификаты, отвечающие следующим требованиям:
-
сертификат после его выпуска не сохраняется в базе данных eCA-CA;
-
период действия сертификата не превышает 1 сутки;
-
сертификат не содержит записей о точках распространения CRL, Delta CRL и службах OCSP, однако может содержать записи о точках AIA;
-
у сертификата отсутствует владелец-субъект, и, как следствие, данный сертификат не влияет на лицензируемое количество субъектов с действующими сертификатами.
Выпуск короткоживущих (short-lived, throwaway) сертификатов доступен только через методы публичного API v3 и v4.