5.1.8. Управление субъектами доступа
Раздел “Субъекты” предоставляет доступ к операциям с подключёнными к ресурсной системе и локальными субъектами. Раздел отображается пользователям с ролью “Администратор” или “Оператор”.
Для учётной записи с ролью “Оператор” в разделе “Субъекты” доступны только те субъекты, к которым ей прямо или косвенно предоставлены полномочия в соответствии с текущими правилами доступа (см. Управление правилами доступа).
В разделе доступны следующие операции с субъектами:
-
просмотр списка субъектов ресурсных систем с возможностью выбора ресурсной системы и группы безопасности внутри неё;
-
создание локального субъекта;
-
переход в карточку субъекта при нажатии на субъект в списке;
-
просмотр и редактирование атрибутов субъектов в их карточках;
-
поиск субъекта по имени (части имени) в разделе “Субъекты”;
-
создание учётной записи пользователя Центра сертификации для субъекта;
-
создание сертификата для субъекта;
-
просмотр списка сертификатов, созданных для субъекта, а также основные сведения о данных сертификатах: поля “Серийный номер”, “CN”, “Шаблон”, “Дата создания”, “Действителен до”, “Опубликован в ресурсную систему”, “Состояние”.
-
управление состоянием сертификатов субъекта в карточке субъекта (отзыв, приостановка, активация);
-
публикация сертификата субъекта в ресурсную систему в карточке субъекта (только для подключённых к ресурсной системе субъектов);
-
экспорт сертификата субъекта;
-
переход в карточку сертификата из карточки субъекта.
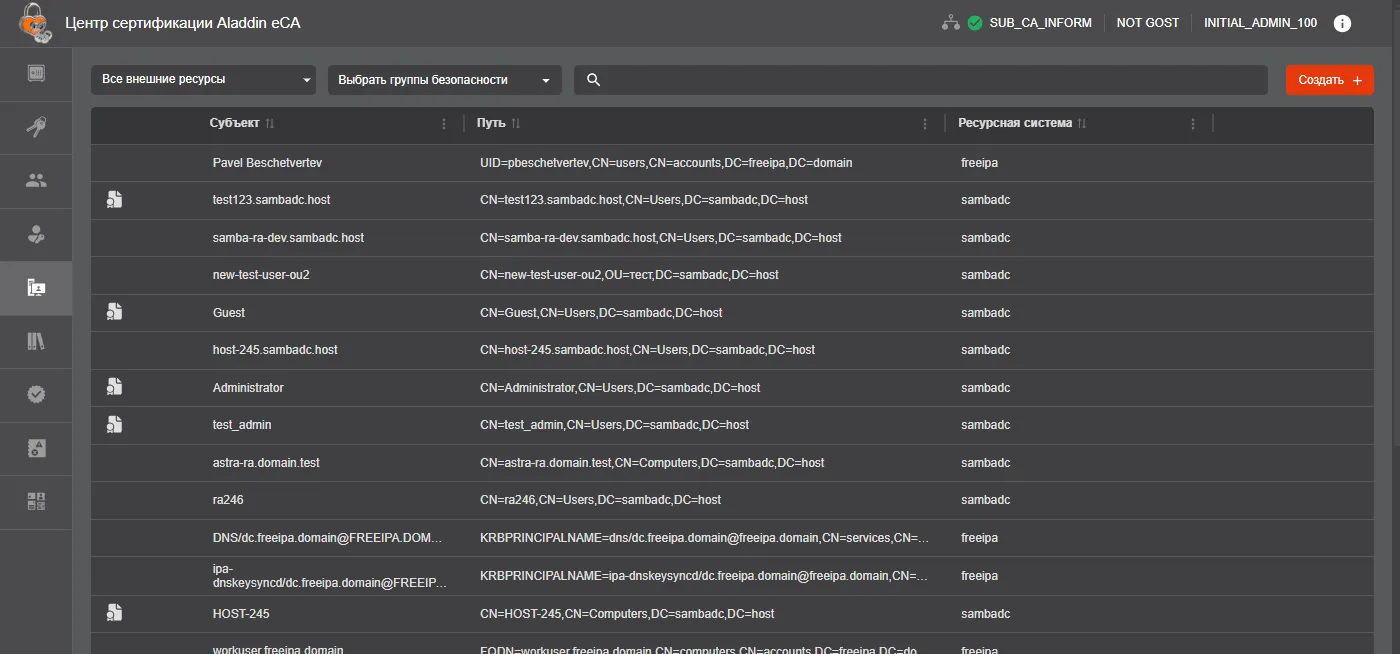
Переход в раздел “Субъекты” осуществляется через боковое меню, расположенное слева на главном экране (см. рисунок Экран раздела “Субъекты”).
Экран раздела “Субъекты”
Фильтрация субъектов ресурсных систем
Заголовок раздела «Фильтрация субъектов ресурсных систем»Для уточнения состава отображаемых субъектов воспользуйтесь элементами фильтрации (см. рисунок Верхняя панель экранной формы вкладки “Субъекты”):
-
В поле “Ресурсная система” в выпадающем меню выберите локальную ресурсную систему, подключённый ресурс или все внешние ресурсы.
-
В поле “Выбрать группы безопасности” в выпадающем меню выберите необходимую группу. Если группа безопасности не выбрана, то будут отображены все субъекты выбранного источника. В данном поле отображаются только группы безопасности, в которых в ресурсной системе присутствуют субъекты. Для отображения субъектов, не входящих в группы безопасности, укажите значение “Без группы безопасности”.
-
Для поиска субъекта введите текст в поисковую строку
 . Поиск осуществляется по вхождению текста, в значения атрибутов субъекта в его карточке и в путь субъекта.

Верхняя панель экранной формы вкладки “Субъекты”
Заголовок раздела «Верхняя панель экранной формы вкладки “Субъекты”»Карточка субъекта
Заголовок раздела «Карточка субъекта»Переход к экрану “Карточка субъекта” осуществляется при нажатии на строку субъекта главного экрана раздела “Субъекты” (см. рисунок Экран раздела “Субъекты”).
Карточка субъекта, подключённого к ресурсной системе
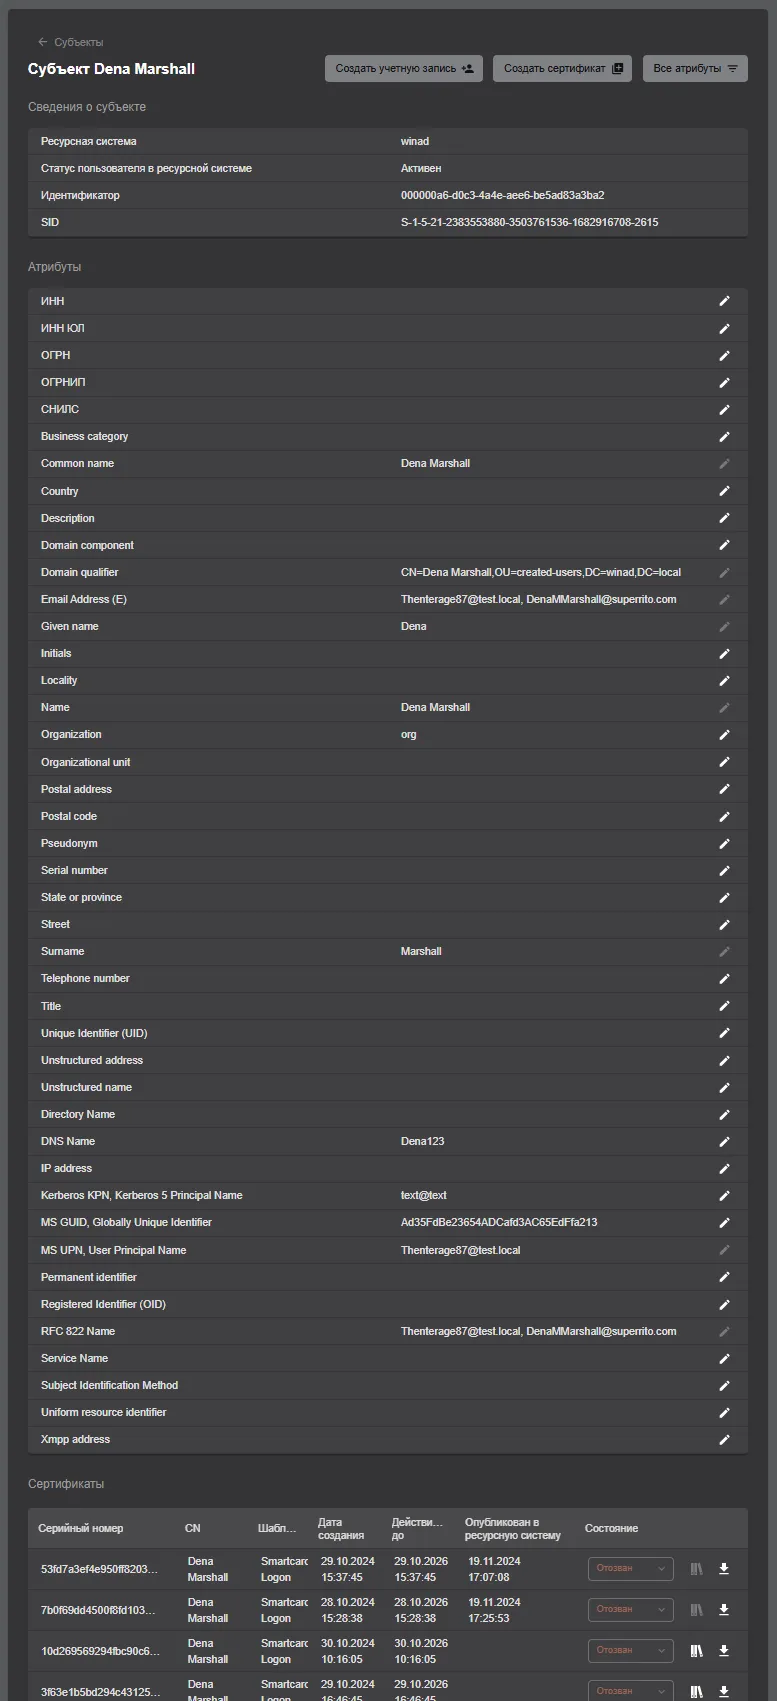
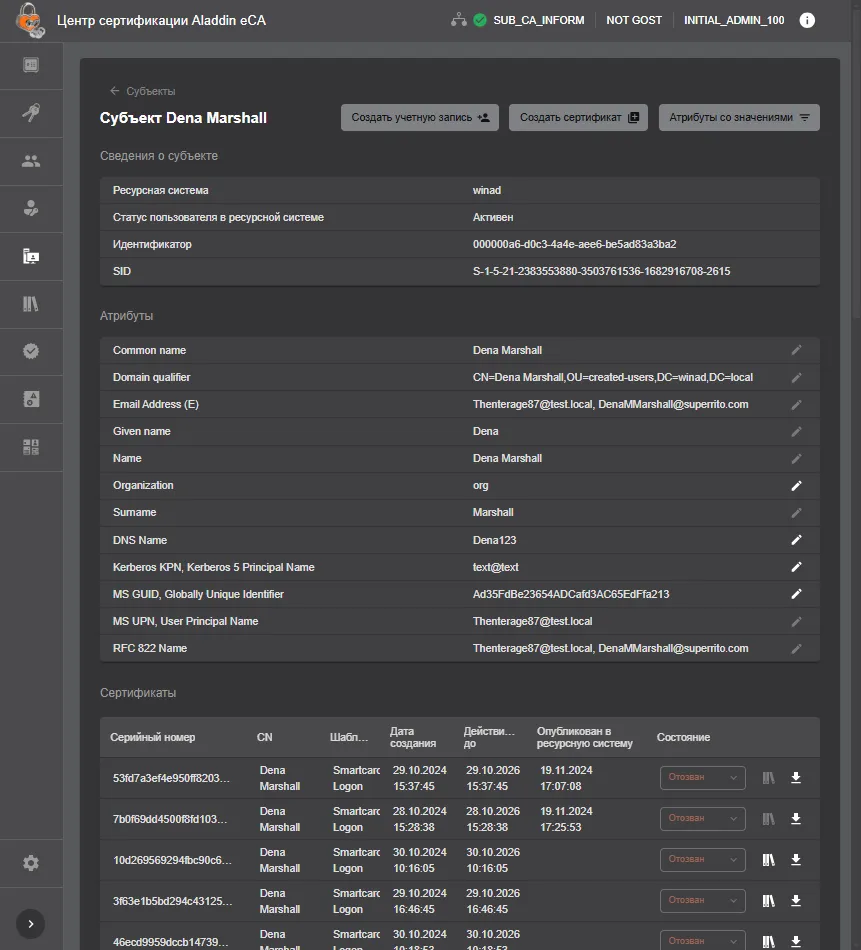
Заголовок раздела «Карточка субъекта, подключённого к ресурсной системе»В окне карточки субъекта (см. рисунки Окно “Карточка субъекта” для субъекта, подключённого к ресурсной системе Окно “Карточка субъекта” для субъекта, подключённого к ресурсной системе (включено отображение атрибутов “Атрибуты со значениями”)) доступны следующие элементы:
-
Имя субъекта (в формате “Субъект name”, где “name” - значение атрибута “Common name” данного субъекта (При наличии нескольких значений в атрибуте “Common name” представляет собой строку, состоящую из всех значений данного атрибута, разделённых нижним подчёркиванием.));
-
Кнопки:
-
“Создать учётную запись” (Доступно только пользователю с ролью “Администратор”.);
-
“Создать сертификат”;
-
Кнопка изменения параметра отображения атрибутов (“Атрибуты со значениями” или “Все атрибуты”);
-
Список “Сведения о субъекте”, содержащий следующие строки в формате “ключ – значение”:
-
Ресурсная система;
-
Статус в ресурсной системе;
-
Идентификатор;
-
SID. Данное поле должно отображаться только при наличии у субъекта значения атрибута “SID” (Атрибут “SID” могут иметь только субъекты, полученные из ресурсных систем “MS AD”, “SambaDC”, “РЕД АДМ”, “Альт Домен”.);
-
Список “Атрибуты”, содержащий следующие строки в формате “ключ – значение”:
-
Common name;
-
Unique Identifier (UID);
-
Email Address (E);
-
Serial number;
-
Given name;
-
Initials;
-
Surname;
-
Organizational unit;
-
Organization;
-
Locality;
-
State or province;
-
Domain component;
-
Country;
-
Unstructured address;
-
Unstructured name;
-
Postalcode;
-
Business category;
-
Telephone number;
-
Pseudonym;
-
Postal address;
-
Street;
-
Name;
-
Title;
-
Domain Qualifier;
-
Description;
-
Role;
-
Дата рождения;
-
Место рождения;
-
ИНН;
-
ОГРН;
-
ОГРНИП;
-
СНИЛС;
-
ИНН ЮЛ;
-
MS GUID, Globally Unique Identifier;
-
RFC 822 NAME;
-
MS UPN, UserPrincipalName;
-
DNS Name;
-
IP address;
-
Directory Name;
-
Uniform resource identifier;
-
Registered identifier;
-
Kerberos KPN, Kerberos 5 Principal;
-
Permanent identifier;
-
Xmpp address;
-
Service Name;
-
Subject Identification Method;
-
Список “Сертификаты”, содержащий следующие поля:
-
Серийный номер;
-
CN;
-
Шаблон;
-
Дата создания;
-
Действителен до;
-
Статус сертификата;
-
Опубликован в ресурсную систему;
-
Элементы управления:
-
Изменение состояния сертификата (приостановка, отзыв, активация).
-
Публикация в ресурсную систему;
-
Экспорт сертификата;
-
Переход в карточку сертификата при нажатии на сертификат в списке.
-
-
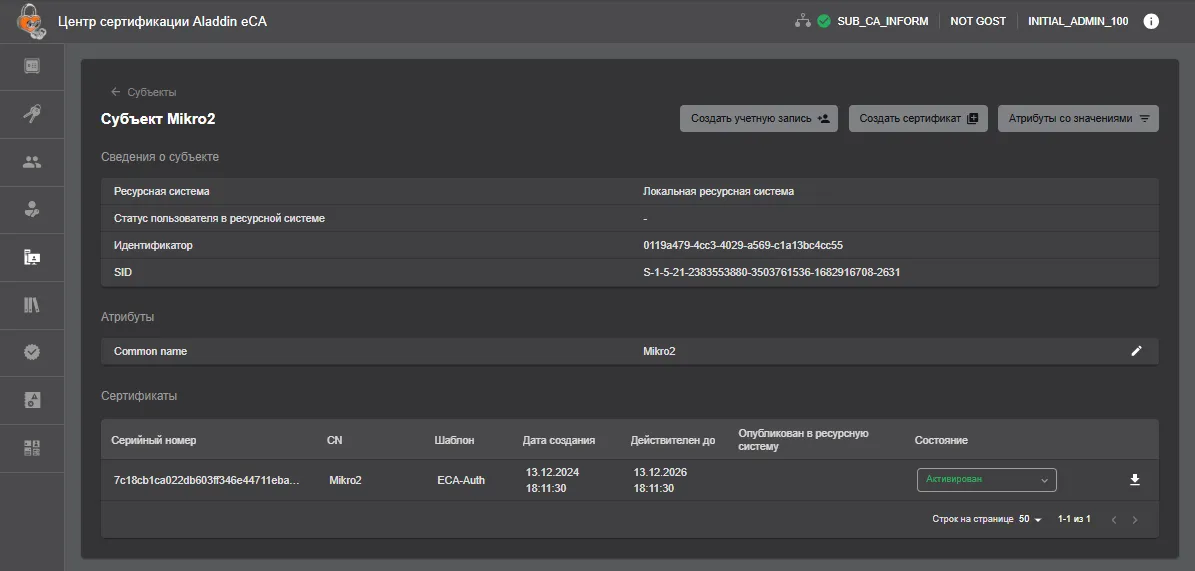
Окно “Карточка субъекта” для субъекта, подключённого к ресурсной системе
Окно “Карточка субъекта” для субъекта, подключённого к ресурсной системе (включено отображение атрибутов “Атрибуты со значениями”)
Карточка локального субъекта
Заголовок раздела «Карточка локального субъекта»В окне карточки субъекта (см. рисунок Окно “Карточка субъекта” для локального субъекта) доступны следующие элементы:
-
Имя субъекта (в формате “Субъект name”, где “name” - значение атрибута “Common name” данного субъекта (При наличии нескольких значений в атрибуте “Common name” должно представлять собой строку, состоящую из всех значений данного атрибута, разделенных нижним подчеркиванием.));
-
Кнопки — соответствую кнопкам карточки подключённого к ресурсной системе субъекта (см. Карточка субъекта, подключённого к ресурсной системе).
-
Список “Сведения о субъекте”, содержащий следующие строки в формате “ключ – значение”:
-
Ресурсной система (значение всегда “Локальная ресурсная система”);
-
Статус в ресурсной системе (значение всегда отсутствует);
-
Идентификатор;
-
SID. Данное поле должно отображаться только при наличии у субъекта значения атрибута “SID” (Атрибут “SID” имеют только субъекты, полученные из ресурсных систем “MS AD”, “SambaDC”, “РЕД АДМ”, “Альт Домен”.);
-
Список “Атрибуты” — соответствует списку “Атрибуты” карточки подключённого к ресурсной системе субъекта (см. Карточка субъекта, подключённого к ресурсной системе).
-
Список “Сертификаты” — соответствует списку “Сертификаты” карточки подключённого к ресурсной системе субъекта (см. Карточка субъекта, подключённого к ресурсной системе).
-
Окно “Карточка субъекта” для локального субъекта
Редактирование атрибутов субъекта
Заголовок раздела «Редактирование атрибутов субъекта»На карточке субъекта для всех полей в списке “Атрибуты”, кроме получаемых Центром сертификации из ресурсной системы, доступен элемент вызова диалогового окна редактирования значения атрибутов (Доступно для пользователя с ролью “Администратор” и “Оператор”, только если оператору предоставлены полномочия на управление субъектом. Если у оператора нет полномочий на управление субъектом, пиктограмма “Карандаш” для всех полей в списке “Атрибуты” неактивна.) (пиктограмма “Карандаш”).
При редактировании атрибутов осуществляется валидация введённых значений (см. таблицу Таблица 14).
Допустимые значения атрибутов
Заголовок раздела «Допустимые значения атрибутов»| Поле | Правило валидации |
|---|---|
| Country | Допустимые символы: "A"-"Z", "a"-"z". Длина значения должна составлять 2 символа. |
| Domain qualifier | Допустимые символы: "A"-"Z", "a"-"z", "0"-"9", "'", "(", ")", "+", ",", "-", ".", "/", ":", "=", "?", пробел. |
| Email Address (E) | Допустимые символы: "A"-"Z", "a"-"z", "А"-"Я", "а"-"я", "0"-"9", ".", "@", "_", "-". Формат значения: "text@text". |
| Serial number | Допустимые символы: "A"-"Z", "a"-"z", "0"-"9", "'", "(", ")", "+", ",", "-", ".", "/", ":", "=", "?", пробел. |
| RFC 822 Name | Допустимые символы: "A"-"Z", "a"-"z", "А"-"Я", "а"-"я", "0"-"9", ".", "@", "_", "-". Формат значения: "text@text". |
| DNS Name | Допустимые символы: "A"-"Z", "a"-"z", "А"-"Я", "а"-"я", "0"-"9", "-", ".", "*". |
| IP address | Допустимые символы: "A"-"F", "a"-"f", "0"-"9", ".", ":". Формат значения: IPv4-адрес или IPv6-адрес. |
| Directory Name | Формат значения: последовательность идентификаторов относительных отличительных имён (RDN) и их значений, отделенных запятой или запятой с пробелом (например, O=organization, OU=Department, L=City, DC=Component, C=RU...). Допускается использование следующих идентификаторов RDN: EMAILADDRESS, CN, UID, SERIALNUMBER, OU, O, L, ST, C, T, SURNAME, STREET, INITIALS, GIVENNAME, DC, UNSTRUCTUREDADDRESS, UNSTRUCTUREDNAME, POSTALCODE, BUSINESSCATEGORY, TELEPHONENUMBER, PSEUDONYM, POSTALADDRESS, NAME, DN, DESCRIPTION. В качестве идентификатора RDN допускается указание OID (формат OID должен соответствовать рекомендации ITU X.660). |
| Registered Identifier (OID) | Допустимые символы: "0"-"9", ".". Формат значения: OID в соответствии с рекомендацией ITU X.660. |
| MS UPN, User Principal Name | Допустимые символы: "A"-"Z", "a"-"z", "А"-"Я", "а"-"я","0"-"9", ".", "@", "_", "-", "/". Формат значения: "text@text". |
| MS GUID, Globally Unique Identifier | Допустимые символы: "A"-"F", "a"-"f", "0"-"9". Длина значения должна составлять 32 символа. |
| Kerberos KPN, Kerberos 5 Principal Name | Допустимые символы: "A"-"Z", "a"-"z", "А"-"Я", "а"-"я", "0"-"9", ".", "@", "_", "-", "/". Формат значения: "text@text". |
| Permanent Identifier | Формат значения: "value/OID", где "value" – любая последовательность символов, а "OID" – OID в соответствии с рекомендацией ITU X.660. Допускается отсутствие значения "text", например, "/1.2.2.3.4.5". |
| Xmpp address | Допустимые символы: "A"-"Z", "a"-"z", "А"-"Я", "а"-"я","0"-"9", ".", "@", "_", "-", "/". Формат значения: "text@text". |
| Subject Identification Method | Формат значения: "OID::text::text", где "OID" – OID в соответствии с рекомендацией ITU X.660, а "text" – любая последовательность символов. |
| Дата рождения | Формат значения: дата в формате "DD.MM.YYYY". |
| ИНН | Допустимые символы: "0"-"9". Длина значения должна составлять 12 или 14 символов. |
| ОГРН | Допустимые символы: "0"-"9". Длина значения должна составлять 13 символов. |
| ОГРНИП | Допустимые символы: "0"-"9". Длина значения должна составлять 15 символов. |
| СНИЛС | Допустимые символы: "0"-"9". Длина значения должна составлять 11 символов. |
| ИНН ЮЛ | Допустимые символы: "0"-"9". Длина значения должна составлять 10 или 14 символов. |
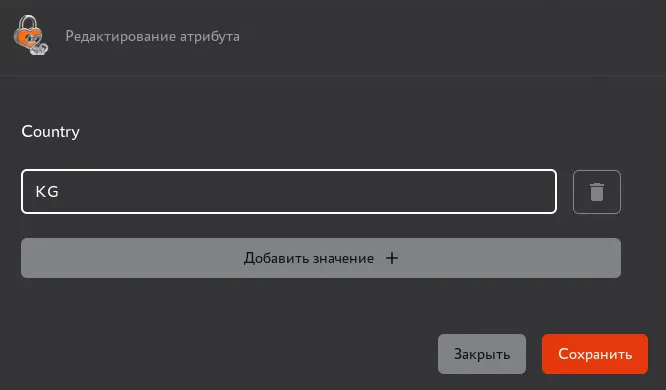
Для редактирования значения атрибута в карточке субъекта нажмите кнопку “Редактировать”  , в открывшемся окне введите новое значение атрибута в соответствующем поле, в соответствии с условиями валидации (см. рисунок Окно редактирования значения атрибута в карточке субъекта).
-
Для добавления значения атрибута (будет указано в поле атрибута через запятую) нажмите кнопку “Добавить значение +”;
-
Для удаления значения атрибута нажмите кнопку “Удалить значение атрибута”
 . При этом у атрибута “Common name” нельзя удалить (Для субъекта, подключённого к ресурсной системе, данное поведение существует в случае, когда у субъекта в ресурсной системе отсутствует поле CN.) последнее значение;
-
Для сохранения результата нажмите кнопку “Сохранить”;
-
Для выхода из режима редактирования без сохранения изменений или нажмите кнопку “Закрыть”.
-
При синхронизации отредактированное поле атрибута будет заменено значением соответствующего атрибута субъекта синхронизированной ресурсной системы, если оно заполнено для этого доменного субъекта в ресурсной системе!
Окно редактирования значения атрибута в карточке субъекта
Субъекты локальной ресурсной системы
Заголовок раздела «Субъекты локальной ресурсной системы»Локальную базу субъектов формируют:
-
субъекты, созданные Администратором при помощи REST API или UI;
-
субъекты отключенной ресурсной системы (удалённой ранее зарегистрированной ресурсной системы). В случае повторного подключения ресурсной системы связи субъектов с группами будут восстановлены, обновлены атрибуты в соответствии с данными из ресурсной системы;
-
субъекты, загруженные в базу данных eCA-CA при подключении ресурсной системы, но отсутствующие в списке субъектов, полученном по результатам выполнения полной синхронизации ресурсной системы. Атрибут субъекта “isBlocked” принимает значение “false”.
Локальный субъект отключенной ресурсной системы при подключении ресурсной системы, где существует данный субъект, будет перенесён из базы локальной ресурсной системы (атрибут субъекта “isConnected” примет значение “true”). При этом будет выполнено обновление атрибутов субъекта в соответствии с его атрибутами из ресурсной системы, остальные текущие атрибуты (то есть те, которые не были получены из ресурсной системы) не изменятся.
Проверка субъектов осуществляется по атрибуту “id”.
Создание нового субъекта локальной ресурсной системы
Заголовок раздела «Создание нового субъекта локальной ресурсной системы»Создание локального субъекта доступно пользователю с ролью:
-
“Администратор”;
-
“Оператор”, если оператору предоставлены полномочия на управление субъектами для локальной ресурсной системы. Только при помощи REST API.
Для создания нового локального субъекта:
-
Нажмите кнопку “Создать”
 (см. рисунок Экран раздела “Субъекты”).
-
В окне “Создание субъекта” (см. рисунок Окно “Создание субъекта”):
-
Введите имя создаваемого субъекта (CN).
-
Для добавления прочих атрибутов SDN и SAN выполните следующие действия:
-
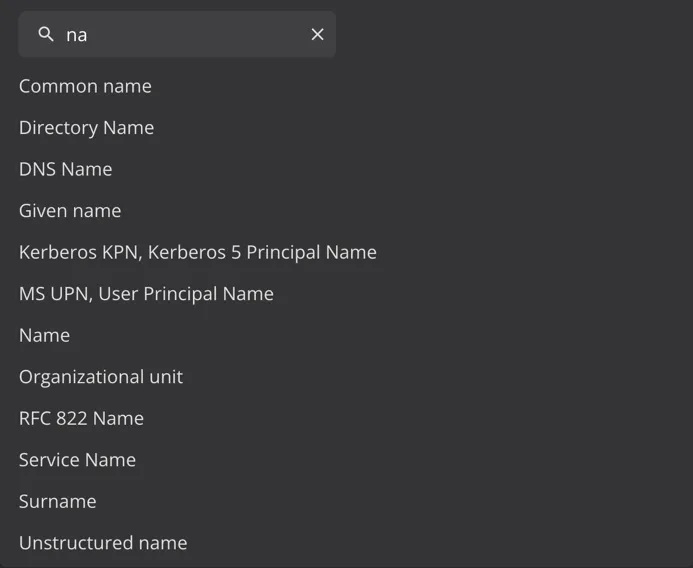
Нажмите кнопку “Добавить атрибут +” и выберите атрибуты в списке возможных атрибутов (см. рисунок Добавление атрибута субъекта).
-
Укажите значения выбранных атрибутов или удалите атрибуты, нажав кнопку “Удалить”
 .
-
-
Нажмите кнопку “Создать субъект”.
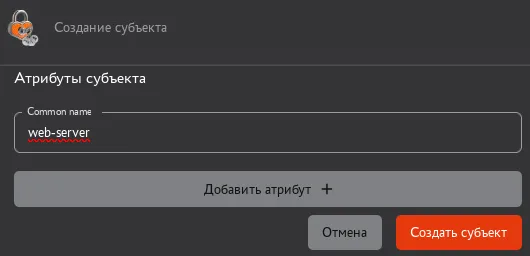
Окно “Создание субъекта”
Добавление атрибута субъекта
Субъекты внешнего ресурса
Заголовок раздела «Субъекты внешнего ресурса»Внешний (подключенный) ресурс формируется в результате регистрации службы каталогов доменных служб Samba DC, РЕД АДМ, ALD PRO, FreeIPA, Dynamic Directory, Альт Домен или MS Active Directory.
Подключённый ресурс будет отображён только после регистрации ресурсной системы на вкладке “Ресурсная система” (см. Регистрация точки подключения).
Обновление списков и данных субъектов ресурсной системы происходит по правилам, приведённым в разделе Синхронизация ресурсных систем.
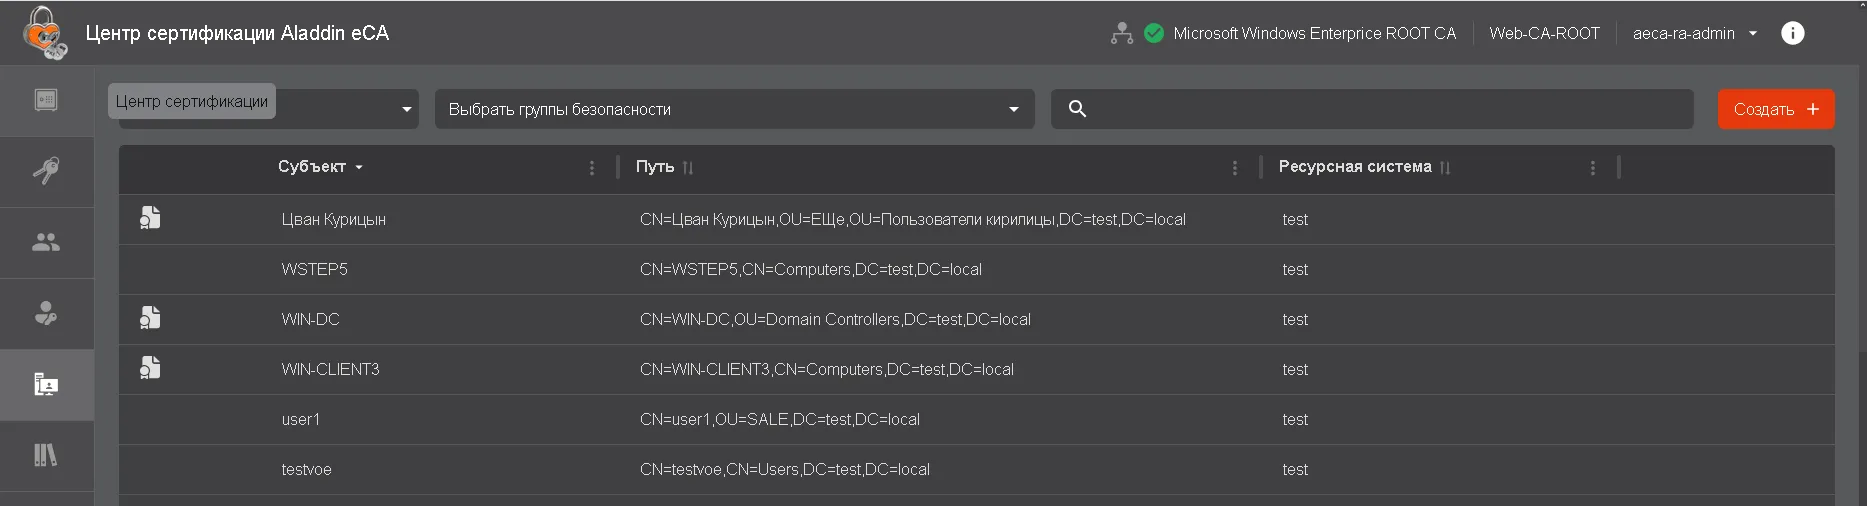
После подключения внешней ресурсной системы, обновления и выбора источника в поле “Ресурсная система”, субъекты будут отображены в виде списка в окне вкладки “Субъекты”. Возможно настроить отображение определенной группы безопасности или вывести полный список, упорядочив субъекты в алфавитном порядке по имени (CommonName) (см. рисунок Экран раздела меню “Субъекты”. Подключенный ресурс).
Экран раздела меню “Субъекты”. Подключенный ресурс
Загрузка данных осуществляется из всей ресурсной системы, начиная с точки подключения, указанной в настройках подключения Корневого каталога.
Для каждого полученного из ресурсной системы пользователя и компьютера или сервиса будет создан (обновлён) субъект и загружены его атрибуты. Управление правилами сопоставления атрибутов осуществляется администратором в разделе “Настройки” на вкладке “Синхронизация с ресурсными системами” (см. Управление правилами сопоставления атрибутов).
Идентификация подключённых субъектов в Центре сертификации осуществляется по атрибуту Id.
Создание сертификата для субъекта ресурсной системы
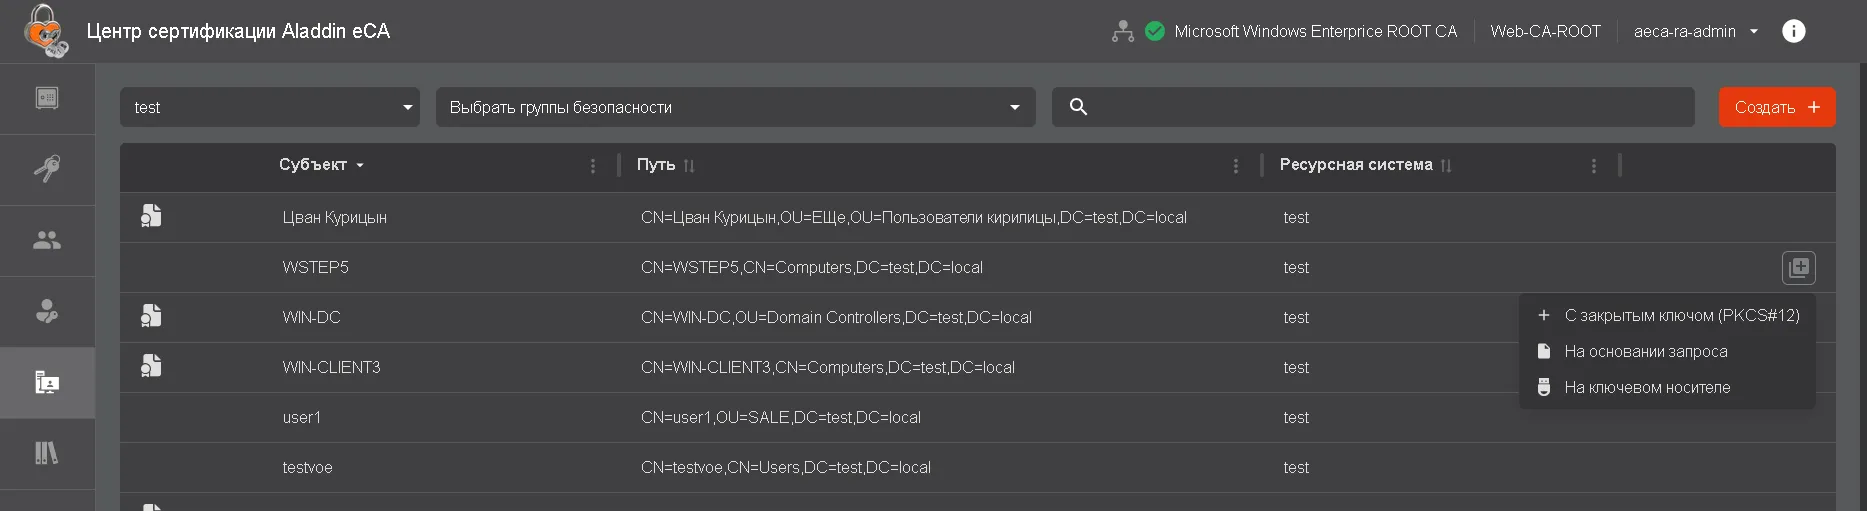
Заголовок раздела «Создание сертификата для субъекта ресурсной системы»Выберите субъект, для которого необходимо создать сертификат, нажмите появившуюся кнопку  “Создать сертификат” и выберите способ создания из выпадающего списка (см. рисунок Окно выпуска сертификата для субъекта ресурсной системы):
-
с закрытым ключом (см. раздел Создание сертификата для субъекта ресурсной системы);
-
на основании запроса (см. раздел Создание сертификата для субъекта ресурсной системы);
-
на ключевом носителе (см. раздел Создание сертификата для субъекта ресурсной системы).
Окно выпуска сертификата для субъекта ресурсной системы
При выпуске сертификатов для субъектов внешних (подключенных) ресурсных систем возможно публиковать сертификат в формате LDIF в атрибут userCertification субъекта ресурсной системы (путём добавления, а не перезаписи атрибута), проставив флаг в чекбоксе “Публиковать сертификат в ресурсную систему” окна выпуска сертификата. По умолчанию флаг выполнения публикации сертификата включён.
После выбора шаблона субъекта ресурсной системы на следующем шаге поля автоматически заполняются данными субъекта.
Если значения атрибутов отсутствуют, то необходимо их ввести в соответствующие поля в карточке субъекта.
Более подробно процедура выпуска сертификата приведена в Приложении 1. Создание сертификата для субъекта.
Создание учётной записи для субъекта
Заголовок раздела «Создание учётной записи для субъекта»Для создания учётной записи для субъекта:
-
Перейдите в раздел “Субъекты” (см. рисунок Экран раздела “Субъекты”). Нажмите кнопку “Создать учётную запись” в списке субъектов
 или в карточке субъекта
 .
-
В окне “Создание новой учётной записи”:
-
Выберите роли создаваемой учётной записи: “Администратор” или “Оператор”.
-
Укажите отображаемое имя создаваемой учётной записи в поле “Отображаемое имя”. (По умолчанию в данном поле будет указано значение атрибута “Common name” субъекта, на основании которого создается учётная запись. При наличии нескольких значений в атрибуте “Common name” в поле “Отображаемое имя” по умолчанию будут указаны все значения в виде строки, где разделителем значений является нижнее подчеркивание (”_”).)
-
Укажите логин создаваемой учётной записи в поле “Логин”.1
-
Нажмите кнопку “Создать”.
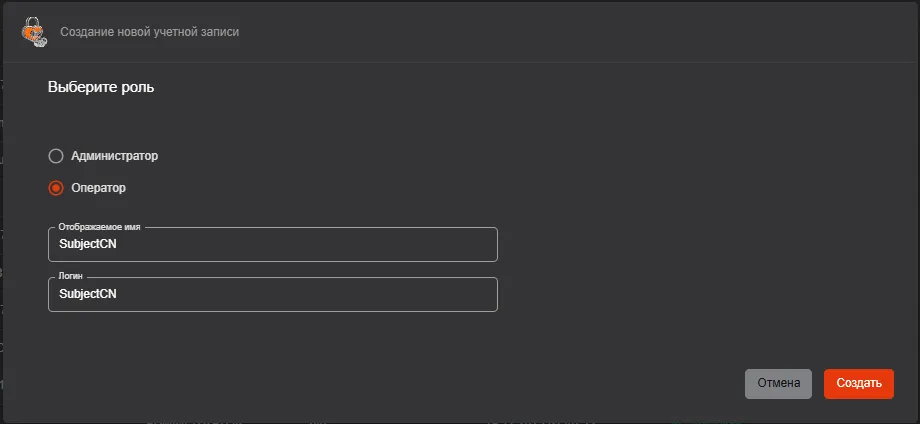
Окно создания новой учётной записи
Для созданной учётной записи с ролью “Оператор” произведите настройку прав доступа к группам и объектам ресурсной системы в соответствии с разделом Назначение прав оператору (Учётные записи, созданные на основе субъектов, наследуют полномочия в соответствии с правилами доступа на просмотр и использование шаблонов и полномочия на доступ к субъектам ресурсных систем от групп безопасности, в которые входит субъект, связанный с данной учётной записью.).