5.1.17. Безопасность соединения
Подключение клиента к серверу eCA-CA” выполняется по протоколу TLS, который предоставляет зашифрованный обмен данными и проверку подлинности конечной точки.
Протокол TLS позволяет авторизованным пользователям (администраторам/операторам) клиентской части программы проходить проверку подлинности серверов eCA-CA, к которым они подключаются. При подключении по протоколу TLS клиент запрашивает действительный сертификат у сервера. Common Name сертификата или значение записи DNS name в разделе Subject Alternative Name должно соответствовать имени веб - сервера. Результатом установки соединения является доверенное подключение и защищенный обмен трафиком между клиентом (авторизированным пользователем) и сервером.
Настройка доверенного соединения
Заголовок раздела «Настройка доверенного соединения»Для настройки доверенного соединения:
-
Подготовьте сертификаты Центра сертификации, на основе которых строится цепочка доверия к сертификатам, или цепочку сертификатов Центра сертификации, с которым требуется установить безопасное соединение.
-
Установите сертификаты Центра сертификации цепочки доверия в доверенное хранилище веб-браузера. Процесс установки сертификатов рассмотрим на примере веб-браузера Firefox:
- Откройте веб-браузер Firefox - Настройки - Приватность и Защита - Сертификаты (см. рисунок Окно настроек веб-браузера). Нажмите кнопку “Просмотр сертификатов”.
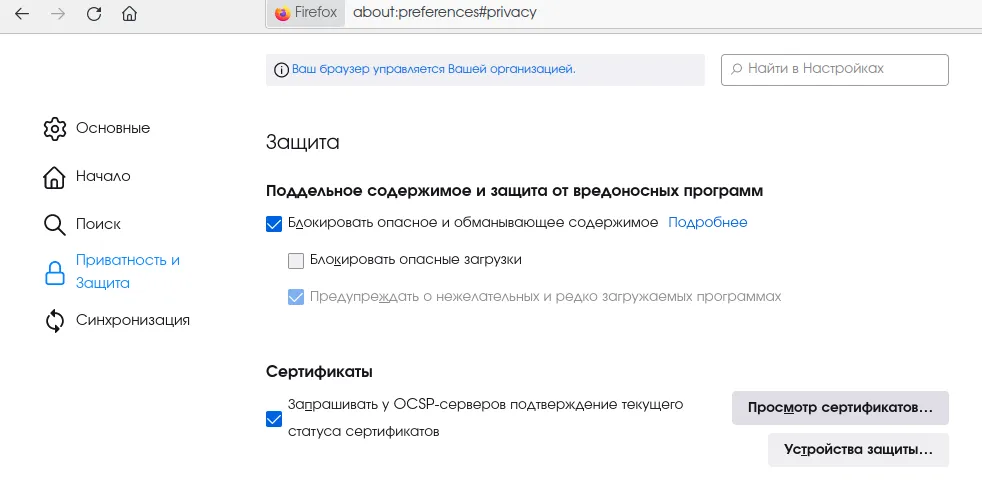
Окно настроек веб-браузера
Заголовок раздела «Окно настроек веб-браузера»- Выберите вкладку “Центры сертификации”, в открывшейся вкладке нажмите кнопку “Импортировать” и выберите предварительно подготовленный сертификат Центра сертификации, проставьте флажки в чек - боксах “Доверять при идентификации веб - сайтов” и “Доверять при идентификации пользователей электронной почты”. Поочерёдно импортируйте все сертификаты Центра сертификации, участвующие в построении цепочки доверия (см. рисунок Окно управления сертификатами) или импортируйте цепочку сертификатов.
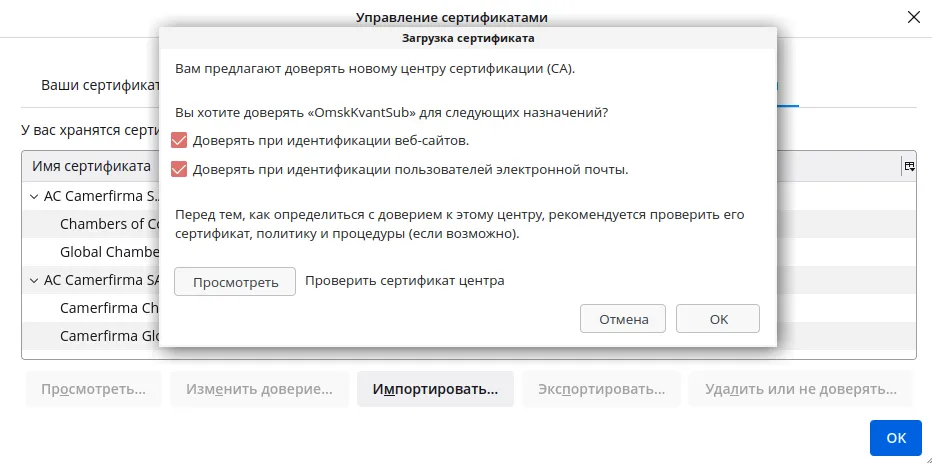
Окно управления сертификатами
Заголовок раздела «Окно управления сертификатами»-
Создать локальный субъект для веб-сервера, выпустите для него сертификат по шаблону “WEB-Server” (см. Выпуск сертификата) и установите сертификат (см. Смена сертификата веб-сервера), если это не сделано ранее.
-
Перезапустите веб-браузер.
-
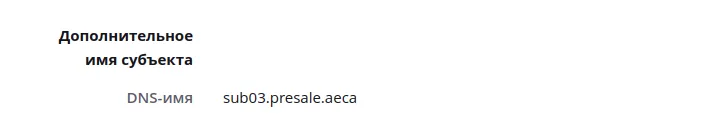
Для безопасного доверенного соединения при обращении к серверу eCA-CA используйте доменное имя (см. рисунок Адресная строка в веб-браузере), указанное в атрибуте DNS-name суффикса сервера Subject alternative name (SAN)сертификата веб - сервера (см. рисунок Сертификат веб - сервера) и соответственно указанное в конфигурационном файле /etc/hosts/ сервера eCA-CA.

Адресная строка в веб-браузере
Заголовок раздела «Адресная строка в веб-браузере»