
Доверие и безопасность ИТ-инфраструктуры
Что такое доверие и как оно связано с безопасностью
Заголовок раздела «Что такое доверие и как оно связано с безопасностью»Доверие в мире людей
Заголовок раздела «Доверие в мире людей»Доверие между людьми — это уверенность в порядочности и ответственности другого человека, что он не воспользуется полученной от нас информацией нам во вред. Доверие строится на репутации, личном опыте и ответственности, которую человек несёт перед теми, кто ему доверяет.
Если мы выходим за круг близких и хорошо знакомых нам людей, вынуждены общаться или вести дела с незнакомым человеком, то у нас нет оснований ему доверять. Но когда нам жизненно важно как-то обеспечить или получить нужное доверие (например, при осуществлении крупной сделки), то нам на помощь приходит нотариус.
Нотариус играет особую роль: он не участник сделки, а третья доверенная сторона, которая проверяет и удостоверяет личности сторон, их дееспособность, полномочия, подтверждает подлинность предоставляемых документов и своей репутацией гарантирует законность сделки для всех участников, то есть является гарантом: стороной, которой доверяют все, при этом не доверяя друг другу.
Доверие в мире людей обеспечивается нотариусом. При этом работает простое правило: никто никому не доверяет, но все доверяют нотариусу, именно он является гарантом доверия и транслирует его всем участникам сделки (взаимодействия).
Доверие в мире машин
Заголовок раздела «Доверие в мире машин»В ИТ-инфраструктуре и в ИС доверие означает уверенность в том, что:
- Каждый элемент системы работает так, как мы ожидаем (как нам обещали).
- Ни один из элементов системы не подменили.
- Получаемой информации можно доверять и обмениваться с другими важной для нас информацией (не боясь её компрометации и утечки).
- Доступ в систему получили только легальные пользователи (подтвердившие свои личности и полномочия).
Доверие в системе обеспечивается техническими способами: с помощью идентификации и аутентификации каждого участника электронного взаимодействия — оборудования, программного обеспечения, пользователей.
Уровни доверия
Заголовок раздела «Уровни доверия»Доверие базируется на уровне уверенности: предположения, подтверждения, доказательства — далее они превращаются в уровни доверия.
- Низкий уровень доверия: уверенность базируется на предположении, что нас не обманывают, что система (оборудование, ПО) работает так, как нам обещали, что подключающийся к системе пользователь именно тот, за кого он себя выдаёт.
- Средний уровень доверия: уверенность базируется на подтверждении и доказательствах, включается принцип: никто никому не верит, но все доверяют третьей доверенной стороне (корпоративному “нотариусу” — центру сертификации, который проверил всех участников взаимодействия, все элементы и подтверждает их подлинность, личность и полномочия пользователей).
- Высокий уровень доверия: на уровне гарантий.
Уровень доверия к системе напрямую определяет уровень её безопасности.
Элементы ИС и пирамида доверия
Заголовок раздела «Элементы ИС и пирамида доверия»Информационная система — это набор ПО, которое работает на оборудовании, составляющем основу (фундамент) ИТ-инфраструктуры.
Доверие к ИС невозможно без доверия к инфраструктуре, на которой она работает: результатам работы ПО, работающего на скомпрометированном или подменённом оборудовании, доверять нельзя.
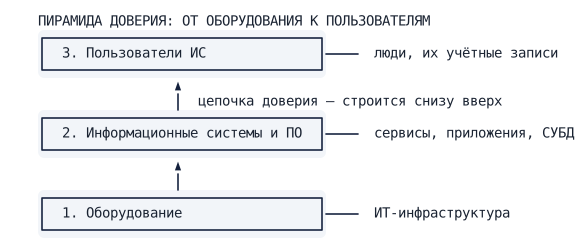
Цепочка доверия строится снизу вверх: сначала обеспечивается доверие к оборудованию, на котором построена ИТ-инфраструктура, затем к программному обеспечению и информационным системам, и только потом к пользователям, которые в этих системах работают.
Система считается доверенной тогда, когда доверенным является каждый её элемент.
Уровень доверия к системе в целом определяется по самому слабому звену, то есть по самому низкому уровню доверия любого из составляющих её элементов.
Если не обеспечено доверие к ИТ-инфраструктуре, то не может быть и речи о доверии ко всей ИС.
Уровни доверия
Заголовок раздела «Уровни доверия»Понятие доверия пришло к нам из международного стандарта ISO/IEC 15408, известного как “Критерии оценки безопасности ИТ”1.
Доверие ИС может опираться на два разных основания нашей уверенности:
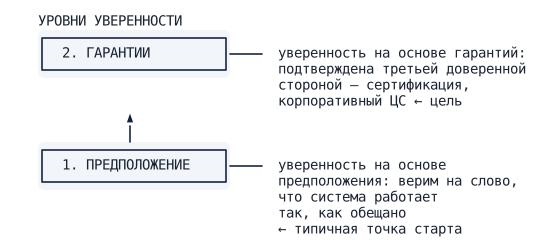
На первом (самом низком) уровне мы предполагаем, что система работает так, как нам обещали, верим на слово, что нас не обманывают.
На этом уровне находится большинство российских инфраструктур и ИС, построенных на продуктах зарубежных вендоров (в первую очередь на базе MS Windows).
На втором (более высоком) уровне уверенность подтверждается доказательствами, полученными от третьей стороны, которой доверяют все участники электронного взаимодействия.
В роли третьей доверенной стороны для всех участников взаимодействия выступает корпоративный центр сертификации, выполняющий функции корпоративного “нотариуса”.
Корпоративный центр сертификации является центром доверия. Это ключевой элемент всей ИТ-инфраструктуры и ИС, основа доверия и безопасности. И, конечно же, он по определению не может быть импортным (недоверенным). Если же это не так, то это первейшая цель и задача: заменить его отечественным доверенным, при этом доверие должно быть не “на словах”, а подтверждено результатами испытаний независимой аккредитованной лаборатории и сертификатом ФСТЭК России.
Для большинства российских организаций это ближайшая и самая важная цель и задача: построение безопасной доверенной инфраструктуры и ИС.
Третий уровень доверия, на уровне гарантий, увы, пока для России без собственного проектирования и полного цикла производства доверенной электроники недостижим, и здесь (в этом томе) не рассматривается.
Далее: Как обеспечивается доверие: PKI