
Что должен знать и что является нарушением
Руководитель, не являясь специалистом по ИТ и ИБ, обязан принимать решения по защите информационных систем (ИС) и нести за них персональную ответственность. Ниже — что обязан знать руководитель и что считается нарушением.
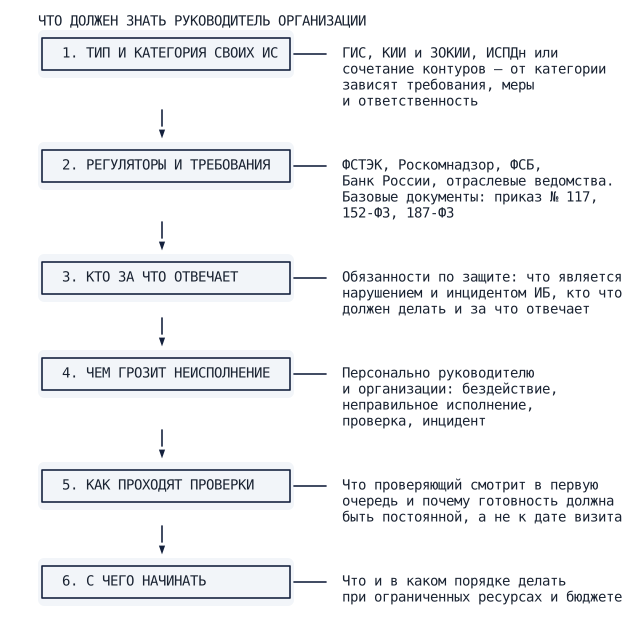
Что является нарушением
Заголовок раздела «Что является нарушением»Нарушением является любое неисполнение обязанностей по защите информации, установленных 149-ФЗ (статья 16), 152-ФЗ (статья 19), 187-ФЗ (статья 9) и принятыми в их развитие нормативными правовыми актами, прежде всего, приказами ФСТЭК России:
- № 117 [39] для ГИС и иных систем госсектора.
- № 21 для ИСПДн.
- № 235, 239, 233 для значимых объектов КИИ.
Отдельная группа обязанностей — импортозамещение:
- Запрет использования иностранного ПО на значимых объектах КИИ установлен пунктом 1 Указа Президента РФ № 166 [21] (в редакции Указа № 214 [23]), запрет использования иностранных СЗИ (включая СКЗИ) и иностранных сервисов информационной безопасности — пунктом 6 Указа Президента РФ № 250 [20].
- Национальный режим закупок — установлен 44-ФЗ, статья 14, и постановлениями Правительства РФ № 1236 и № 1875 [10] [27] [35].
Формы возможных нарушений
Заголовок раздела «Формы возможных нарушений»- Бездействие — защита не организована вовсе.
- Неполное или неверное исполнение — требования выполнены частично, формально или с ошибками.
- Неисполнение предписания регулятора — выявленное нарушение не устранено в срок.
Составы нарушений
Заголовок раздела «Составы нарушений»Ниже перечислены составы нарушений применительно к ИС и ИТ-инфраструктуре.
Организационные
Заголовок раздела «Организационные»- Не разработана и не утверждена политика защиты информации.
- Не определены ответственное лицо и подразделение защиты, им не выделены полномочия и ресурсы.
- Не разработаны внутренние стандарты защиты (идентификация пользователей, модели доступа, типовые конфигурации, удалённый доступ и другие).
- Не установлены порядок управления обновлениями, мониторинга ИБ, восстановления функционирования, контроля уровня защищённости и другие.
- Пункты 13–20 приказа № 117.
Категорирование и аттестация
Заголовок раздела «Категорирование и аттестация»- Не проведены классификация ИС (акт классификации) и категорирование объектов КИИ.
- Класс защищённости занижен относительно обрабатываемой информации и масштаба системы.
- Система введена в эксплуатацию без аттестации.
Взаимодействие с регуляторами
Заголовок раздела «Взаимодействие с регуляторами»- Непредставление обязательных сведений (статья 19.7 КоАП РФ):
- О классификации.
- О показателях защищённости ИС.
- О результатах контроля.
- Неисполнение предписания в срок (часть 1 статьи 19.5 КоАП РФ).
- Неинформирование НКЦКИ о компьютерных инцидентах на ЗОКИИ через ГосСОПКА (статья 9 187-ФЗ [3], приказ № 233 [46]).
Импортозамещение
Заголовок раздела «Импортозамещение»- На значимом объекте КИИ после 01.01.2025 используются иностранное ПО (пункт 1 Указа № 166 [21] в редакции Указа № 214 [23]), а также иностранные СЗИ, включая СКЗИ, и иностранные сервисы ИБ (пункт 6 Указа № 250 [20]).
- Иностранное ПО закуплено для государственных нужд в нарушение национального режима — статья 14 44-ФЗ, ПП № 1236, ПП № 1875 [10] [27] [35].
- Иностранные СЗИ и СКЗИ применяются там, где обязательна сертификация ФСТЭК России или ФСБ России: зарубежная продукция таких сертификатов не имеет (часть 2 статьи 13.12 КоАП РФ) [5].
- В кредитной или некредитной финансовой организации отсутствует план импортозамещения или мероприятия плана не исполняются — Указания № 6679-У и № 6680-У [58].
- Критичное иностранное ПО, поддержка вендором которого прекращена, не заменено — уязвимости остаются без патчей и определяют вероятный вектор атаки.
Что является грубым нарушением
Заголовок раздела «Что является грубым нарушением»| Конструкция | Где закреплена | Что означает |
|---|---|---|
| Грубое нарушение лицензионных условий | Часть 5 статьи 13.12 КоАП РФ | Для лицензиатов в сфере защиты информации (кроме гостайны). Понятие грубого нарушения определяет Правительство РФ для конкретного лицензируемого вида деятельности |
| Отягчённые (квалифицированные) составы | Части 15–18 статьи 13.11 КоАП РФ | Повторная утечка, спецкатегории и биометрия — оборотные штрафы и повышенные фиксированные |
| Квалифицирующие признаки преступления | Статьи 274, 293 УК РФ | Крупный и особо крупный ущерб, тяжкий вред здоровью, смерть человека |
| Грубое нарушение трудовых обязанностей | Пункт 6 части 1 статьи 81 ТК РФ (подпункт “в” — разглашение охраняемой тайны), пункт 10 — для руководителя | Основание увольнения одним взысканием |
| Непринятие или неэффективность мер по обеспечению безопасности объекта критической инфраструктуры | Указ № 604 | Основание временного госуправления — организационная, не штрафная мера |
Примеры грубых нарушений
Заголовок раздела «Примеры грубых нарушений»- Незащищённая ИТ-инфраструктура (п. 8 приказа № 117).
- Отсутствие строгой (двухфакторной) аутентификации для привилегированных пользователей (администраторов, руководителей организации), при удалённом доступе, для подрядных организаций.
- Неустановленные критические обновления.
- Несегментированная сеть.
- Подрядчик с доступом в ИС без прописанных в договоре требований ИБ, контроля.
- Назначение ответственного за ИБ (защиту ИС) без выделения на это ресурсов и финансирования.
- Использование иностранного ПО на ЗОКИИ после 01.01.2025 (Указ № 166 [21]), иностранных СЗИ и СКЗИ (Указ № 250 [20]).
- Типовой пример: корпоративный центр сертификации MS CA и служба каталогов MS AD как самые критичные компоненты и “точки отказа” всей инфраструктуры, при этом MS CA — одновременно СЗИ и СКЗИ.
Классификация нарушений по степени тяжести последствий
Заголовок раздела «Классификация нарушений по степени тяжести последствий»| Ступень | Что произошло | Характер последствий |
|---|---|---|
| 1. Разовое несоответствие | Проверка выявила расхождение фактических и требуемых мер, инцидента нет | Документарное нарушение, предписание со сроком |
| 2. Неустранённое нарушение | Предписание не исполнено, нарушения множатся | Повторные протоколы, ужесточение надзора, дисквалификация руководителя |
| 3. Инцидент без тяжких последствий | Утечка ПДн, компрометация учётной записи, локальный сбой | Штрафные составы утечек, административное приостановление деятельности, иски граждан |
| 4. Инцидент с крупным ущербом | Ущерб свыше 1,5 млн ₽ (халатность) или 1 млн ₽ (правила эксплуатации) | Уголовная квалификация действий должностных и обязанных лиц |
| 5. Тяжкие последствия | Срыв госуслуги, остановка отрасли, тяжкий вред здоровью, смерть | Уголовные дела с лишением свободы, временное госуправление, для банков — вплоть до отзыва лицензии |
Значимость нарушений и нарастание последствий
Заголовок раздела «Значимость нарушений и нарастание последствий»Тяжесть последствий нарастает по цепочке — каждое следующее звено тяжелее предыдущего:
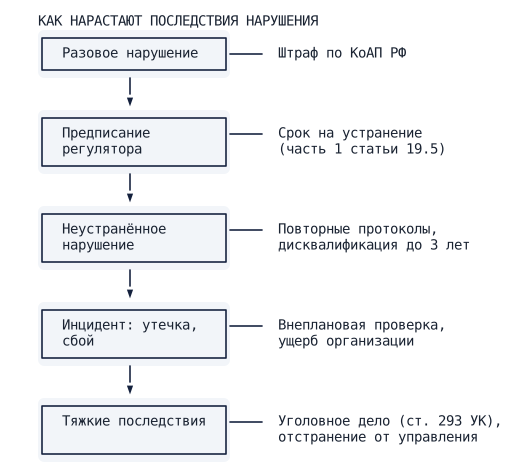
С каждым звеном применяется более тяжёлая мера — от штрафа к дисквалификации, уголовному делу и отстранению от управления организацией.
Вес конкретного нарушения определяют три фактора:
- Масштаб неисполнения — единичное расхождение или полное отсутствие защиты.
- Наступившие последствия — произошёл ли инцидент, утечка, остановка деятельности, причинён ли ущерб.
- Повторное нарушение — первое нарушение или неисполнение ранее выданного предписания.
Что является инцидентом
Заголовок раздела «Что является инцидентом»-
Нарушение информационной безопасности — случайное или преднамеренное неправомерное действие физического лица (субъекта, объекта) в отношении активов организации, следствием которых является нарушение безопасности информации при её обработке техническими средствами в информационных системах, вызывающее негативные последствия (ущерб/вред) для организации (ГОСТ Р 53114-2008, п. 3.2.4).
-
Инцидент безопасности — одно или серия нежелательных или неожидаемых событий безопасности информации, которые имеют значительную вероятность нарушения бизнес-операций и создают угрозу безопасности информации (ГОСТ Р ИСО/МЭК ТО 18044-2007, СТО БР ИББС-1.2-2018).
-
Компьютерный инцидент (187-ФЗ, статья 2, пункт 5) — нормативное определение для контура КИИ: факт нарушения и (или) прекращения функционирования объекта критической информационной инфраструктуры (ИС, ИТКС, АСУ субъекта КИИ), сети электросвязи, используемой для организации взаимодействия таких объектов, и (или) нарушения безопасности обрабатываемой таким объектом информации, в том числе произошедший в результате компьютерной атаки.
-
Для ИСПДн наказуемое событие — утечка персональных данных: неправомерная передача, предоставление, распространение или доступ (части 12–14 статьи 13.11 КоАП РФ [5], введены Федеральным законом от 30.11.2024 № 420-ФЗ).
Сам инцидент наказанием не является — наказуемо неисполнение обязанностей, которое инцидент вскрывает, и неправильное реагирование на него.
Перечень инцидентов
Заголовок раздела «Перечень инцидентов»| Инцидент | Краткое описание |
|---|---|
| Утечка персональных данных | Неправомерная передача, предоставление, распространение или доступ к ПДн. Масштаб — от 1 тыс. до свыше 100 тыс. субъектов, отдельные составы — спецкатегории и биометрия |
| Компрометация учётной записи | Пароль или ключ доступа похищен (фишинг, обратная инженерия), второй фактор отсутствует или обходится (SIM-swap SMS-кода) — злоумышленник входит как легитимный пользователь |
| Атака через подрядчика | Проникновение через учётную запись или канал удалённой поддержки подрядной организации, имеющего доступ к ИС заказчика |
| Шифровальщик — блокирование ИС | Вредоносное ПО шифрует данные и останавливает работу систем, простой входит в ущерб |
| Взлом через незакрытую уязвимость | Атака через публично известную уязвимость, обновление для которой не установлено вовремя |
| Компьютерная атака на ЗОКИИ | Воздействие на значимый объект КИИ, повлёкшее остановку отраслевого процесса, каскадные простои взаимодействующих систем |
| Сбой ГИС, срыв государственной услуги | Остановка или деградация государственной системы — граждане и организации не получают услугу |
| Утрата носителя | Потеря ноутбука, флеш-накопителя или иного устройства с данными без шифрования |
| Инсайдерские действия | Сотрудник выходит за пределы предоставленных полномочий: копирование баз, передача данных третьим лицам |
| Скрытое присутствие злоумышленника | Атакующий длительно действует внутри периметра незамеченным из-за отсутствия журналирования и мониторинга |
Типовые заблуждения (FAQ)
Заголовок раздела «Типовые заблуждения (FAQ)»“У нас не ГИС”
- Требования защиты применяются и к иным ИС, ИСПДн и объектам КИИ, а не только к государственным системам.
“Накосячил подрядчик — пусть он и отвечает”
- Перед регулятором за периметр ИС отвечает владелец/оператор ИС, подрядчик отвечает только перед владельцем/оператором ИС по договору.
“Нет денег на защиту”
- Отсутствие ресурсов не освобождает от обязанности обеспечить защиту ИС.
“Ответственность за защиту и инциденты несёт назначенный сотрудник/подразделение по ИБ”
- Если ответственный за ИБ назначен, а финансирование не выделено — это работает против руководителя: назначение ответственного лица без выделения необходимых ресурсов не переносит на него ответственность.
“Импортозамещение — это про закупки, эксплуатировать установленное можно”
- Запрет использования иностранного ПО на ЗОКИИ установлен пунктом 1 Указа № 166 [21], запрет использования иностранных СЗИ (включая СКЗИ) и иностранных сервисов ИБ — пунктом 6 Указа № 250 [20]: нарушение образует сама эксплуатация после 01.01.2025, независимо от того, когда ПО было закуплено. Использование иностранного ПО допускается, если иное установлено федеральным законом (оговорка внесена Указом № 214 [23]), закупка иностранного ПО для ЗОКИИ — только по письменному согласованию (подпункт “а” пункта 1 Указа № 166 [21]).