
Что грозит организации и что должен сделать руководитель
Когда и почему отвечает организация
Заголовок раздела «Когда и почему отвечает организация»| Что устанавливает ответственность организации | Основание |
|---|---|
| Организация — самостоятельный субъект административной ответственности: штрафы “для юридических лиц” применяются к ней | Административная — статья 2.10 КоАП РФ [5] |
| Наказание организации не освобождает от ответственности виновное физическое лицо: протоколы составляются на организацию и на руководителя одновременно | Административная — часть 3 статьи 2.1 КоАП РФ [5] |
| Обязанность оператора обеспечивать безопасность персональных данных, включая реагирование и ограничения обработки | Административная и организационная — статья 19 152-ФЗ [2] |
| Обязанности субъекта КИИ: категорирование, меры защиты, создание системы безопасности, информирование о компьютерных атаках и инцидентах | Административная и организационная — статьи 7, 9, 10 187-ФЗ [3] |
| Иски субъектов персональных данных о компенсации морального вреда, убытки контрагентов, договорная ответственность подрядчиков | Гражданско-правовая — статья 151, глава 25 ГК РФ [8] |
Когда и за что наступает ответственность
Заголовок раздела «Когда и за что наступает ответственность»Ситуации и нарушаемые требования те же, что и для руководителя. Ниже для каждой ситуации — что и сколько грозит организации.
При невыполнении требований по защите ИС
Заголовок раздела «При невыполнении требований по защите ИС»Защита ИС фактически не осуществлена, требования пунктов 8, 14–20 приказа № 117 [39] не выполнены.
| За что | Что и сколько | Основание |
|---|---|---|
| Невыполнение требований о защите информации — защита не организована | Штраф 50–100 тыс. ₽ | Административная — часть 6 статьи 13.12 КоАП РФ [5] |
| Используются несертифицированные ИС и средства защиты | Штраф 50–100 тыс. ₽ с возможной конфискацией средств защиты | Административная — часть 2 статьи 13.12 КоАП РФ [5] |
| ГИС не аттестована | Недопуск системы к эксплуатации | Организационная — пункт 65 приказа № 117 [39] |
При неполном выполнении базовых требований
Заголовок раздела «При неполном выполнении базовых требований»Документы в наличии, но часть базовых мер не реализована, расхождение фактических мер с требуемыми фиксируется актом проверки.
| За что | Что и сколько | Основание |
|---|---|---|
| Меры реализованы не в полном составе для присвоенного класса (уровня защищённости, категории) | Штраф 50–100 тыс. ₽ и обязательное предписание со сроком устранения | Административная — часть 6 статьи 13.12 КоАП РФ [5] |
| То же для значимого объекта КИИ | Штраф 50–100 тыс. ₽ | Административная — часть 1 статьи 13.12.1 КоАП РФ [5] |
Для организации главный риск — не разовый штраф, а накопление расхождений: при следующем инциденте оно становится доказательством систематического неисполнения и усиливает все последующие меры.
При неправильном выполнении ключевых требований
Заголовок раздела «При неправильном выполнении ключевых требований»Категории ИС определены некорректно, класс защищённости занижен, аттестация проведена “на бумаге”, политика формальная, не рабочая, компенсирующие меры не обоснованы [39].
| За что | Что и сколько | Основание |
|---|---|---|
| Класс не соответствует фактически обрабатываемой информации и масштабу системы | Штраф 50–100 тыс. ₽ и пересчёт класса с принудительным внедрением полного состава мер | Административная — часть 6 статьи 13.12 КоАП РФ, раздел III Требований № 117 [5] [39] |
| Инцидент в ИС с заниженным классом защищённости | Ущерб и иски без ограничения суммы, организация возмещает нанесённый вред на основании ГК РФ | Гражданско-правовая — статья 151 ГК РФ [8] |
Занижение класса защищённости ИС, неправильное категорирование и определение масштаба ИСПДн — а как следствие, занижение требований к защите и применяемым средствам — при инциденте оборачивается против организации: пересчёт класса, срочное внедрение всех мер дороже планового в разы, плюс иски пострадавших.
При неисполнении предписаний регуляторов
Заголовок раздела «При неисполнении предписаний регуляторов»Предписание ФСТЭК России, ФСБ России, Роскомнадзора или отраслевого регулятора, не исполненное в срок, — это продолжающееся неустранённое нарушение.
| За что | Что и сколько | Основание |
|---|---|---|
| Предписание не исполнено в срок | Штраф 10–20 тыс. ₽ при каждом новом факте неисполнения — с каждой проверкой новый протокол | Административная — часть 1 статьи 19.5 КоАП РФ [5] |
| Непредставление сведений об исполнении предписания | Штраф 3–5 тыс. ₽ | Административная — статья 19.7 КоАП РФ [5] |
При нарушениях со стороны подрядчиков
Заголовок раздела «При нарушениях со стороны подрядчиков»Инцидент произошёл через подрядчика — скомпрометирована его учётная запись, атака на ИС прошла с использованием удалённого доступа, — при этом оператор ИС не выполнил свои обязанности: доступ предоставлен без реализации и контроля выполнения требований защиты (пункт 16 приказа № 117), без сопоставимости уровня защиты, из недоверенной среды, без оценки показателя Узи (пункт 58, с 01.03.2027) [39].
| За что | Что и сколько | Основание |
|---|---|---|
| Подрядчику предоставлен доступ в ИС без выполнения необходимых требований безопасности | Штраф 50–100 тыс. ₽ | Административная — часть 6 статьи 13.12 КоАП РФ, пункты 16, 58 приказа № 117 [5] [39] |
| Инцидент через подрядчика повлёк утечку персональных данных | Штрафы за утечку в полном объёме — до 20 млн ₽, повторная — оборотный | Административная — части 12–18 статьи 13.11 КоАП РФ [5] |
При инцидентах
Заголовок раздела «При инцидентах»| За что (вид инцидента) | Что и сколько | Основание |
|---|---|---|
| Утечка персональных данных: от 1 до 10 тыс. субъектов | Штраф 3–5 млн ₽ | Административная — часть 12 статьи 13.11 КоАП РФ [5] |
| Утечка персональных данных: от 10 до 100 тыс. субъектов | Штраф 5–10 млн ₽ | Административная — часть 13 статьи 13.11 КоАП РФ [5] |
| Утечка персональных данных: свыше 100 тыс. субъектов | Штраф 10–15 млн ₽ | Административная — часть 14 статьи 13.11 КоАП РФ [5] |
| Утечка специальных категорий данных | Штраф 10–15 млн ₽ | Административная — часть 16 статьи 13.11 КоАП РФ [5] |
| Утечка биометрических данных | Штраф 15–20 млн ₽ | Административная — часть 17 статьи 13.11 КоАП РФ [5] |
| Повторная утечка персональных данных (после назначенного наказания за утечку) | Оборотный штраф 1–3% годовой выручки, но не менее 20 млн ₽ и не более 500 млн ₽ | Административная — часть 15 статьи 13.11 КоАП РФ [5] |
| Повторная утечка спецкатегорий или биометрии | Оборотный штраф 1–3% годовой выручки, но не менее 25 млн ₽ и не более 500 млн ₽ | Административная — часть 18 статьи 13.11 КоАП РФ [5] |
| Любая утечка персональных данных | Иски граждан о компенсации морального вреда — каждому пострадавшему, сумма не ограничена, при массовой утечке кратно превышает штраф | Гражданско-правовая — статья 17 152-ФЗ, статьи 151, 1099–1101 ГК РФ [2] [8] |
| Блокирование работы ИС: шифровальщик остановил систему из-за незакрытой уязвимости, отсутствия сегментирования, простой входит в ущерб | Прямой ущерб и восстановление, иски контрагентов; в отдельных составах возможно административное приостановление деятельности до 90 суток (ст. 3.12 КоАП РФ) | Организационная и гражданско-правовая — 152-ФЗ [2], ГК РФ [8] |
| Компьютерная атака на ЗОКИИ, остановка ключевых технологических процессов | Масштабное восстановление, каскадные простои. Исключительная мера — временное управление: полномочия по управлению имуществом переходят к назначенному государством органу | Организационная — Указ № 604 [22] |
| Срыв государственной услуги из-за простоя незащищённой ГИС | Недопуск системы к эксплуатации, принудительное устранение, для подведомственных — реорганизационные меры | Организационная — пункт 65 приказа № 117 [39] |
| Неуведомление Роскомнадзора об утечке (24 часа) | Штраф по составу неуведомления, усиливает последующие составы | Административная — часть 11 статьи 13.11 КоАП РФ [5] |
| Неинформирование НКЦКИ об инциденте в КИИ через ГосСОПКА | Штраф 100–500 тыс. ₽ | Административная — часть 2 статьи 13.12.1 КоАП РФ [5] |
Оборотный штраф 1–3% исчисляется от совокупной годовой выручки за календарный год, предшествующий выявлению нарушения. Для крупного бизнеса это сотни миллионов рублей.
Другие ситуации
Заголовок раздела «Другие ситуации»| За что | Что и сколько | Основание |
|---|---|---|
| Неправильное категорирование ИС, занижение класса | Штраф 50–100 тыс. ₽, пересчёт и принудительное внедрение полного состава мер | Административная — часть 6 статьи 13.12 КоАП РФ, раздел III Требований № 117 [5] [39] |
| Непредставление сведений в ГосСОПКА, НКЦКИ | Штраф 100–500 тыс. ₽ | Административная — часть 2 статьи 13.12.1 КоАП РФ [5] |
| Непредставление в ФСТЭК России результатов расчёта показателя защищённости Кзи (пункт 32 приказа № 117 в редакции № 137, с 01.03.2027) | Штраф 3–5 тыс. ₽ | Административная — статья 19.7 КоАП РФ [5] |
| Несертифицированные СЗИ там, где обязательна сертификация | Штраф 50–100 тыс. ₽ с возможной конфискацией | Административная — часть 2 статьи 13.12 КоАП РФ [5] |
| Эксплуатация ИС на базе незащищённой информационно-телекоммуникационной инфраструктуры | Штраф 50–100 тыс. ₽, недопуск системы к эксплуатации | Административная и организационная — пункт 8 приказа № 117, часть 6 статьи 13.12 КоАП РФ [39] [5] |
| Систематические нарушения у кредитной организации | Ограничение операций вплоть до отзыва лицензии | Организационная — статья 74 86-ФЗ (Банк России) [14] |
При нарушении требований импортозамещения
Заголовок раздела «При нарушении требований импортозамещения»Запреты и ограничения те же, что и для руководителя: использование иностранного ПО на ЗОКИИ запрещено с 01.01.2025, если иное не установлено федеральным законом (пункт 1 Указа № 166 [21] в редакции Указа № 214 [23]), использование иностранных СЗИ (включая СКЗИ) и иностранных сервисов ИБ запрещено пунктом 6 Указа № 250 [20], закупка иностранного ПО — только по согласованию при отсутствии российских аналогов. Для государственных закупок действует национальный режим и единый реестр российского ПО (статья 14 44-ФЗ, ПП № 1236, ПП № 1875) [10] [27] [35].
| За что | Что и сколько | Основание |
|---|---|---|
| Иностранное ПО, СЗИ и СКЗИ на ЗОКИИ без согласования | Предписание о принудительной замене в сжатые сроки, при неисполнении — штраф 10–20 тыс. ₽ при каждом новом факте | Организационная и административная — пункт 1 Указа № 166 [21] (в редакции Указа № 214 [23]), пункт 6 Указа № 250 [20], часть 1 статьи 19.5 КоАП РФ [5] |
| Закупка иностранного ПО для государственных нужд в нарушение национального режима | Отмена закупки по жалобе в ФАС, штрафы по статьям 7.29–7.32 КоАП РФ | Административная — статья 14 44-ФЗ, ПП № 1875 [10] [35] [5] |
| Иностранные СЗИ и СКЗИ там, где обязательна сертификация ФСТЭК России или ФСБ России | Штраф 50–100 тыс. ₽ с возможной конфискацией | Административная — часть 2 статьи 13.12 КоАП РФ [5] |
| Отсутствие или неисполнение плана мероприятий по переходу на преимущественное использование российского ПО в кредитной и некредитной финансовой организации | Меры Банка России: предписание, ограничение операций, вплоть до отзыва лицензии | Организационная — Указания № 6679-У и № 6680-У, статьи 74 и 76.5 86-ФЗ [58] [14] |
| Инцидент через незаменённое иностранное ПО, поддержка которого прекращена | Прямой ущерб и восстановление, иски контрагентов, при утечке персональных данных — штрафы за утечку в полном объёме | Гражданско-правовая и административная — ГК РФ, части 12–18 статьи 13.11 КоАП РФ [8] [5] |
Штраф за неисполнение предписания о замене (10–20 тыс. ₽) несопоставим с реальной ценой нарушения: принудительная миграция в сжатые сроки дороже плановой в разы, а инцидент на неподдерживаемом иностранном ПО — уязвимости без патчей, прекращение обновлений — добавляет штрафы за утечку и иски пострадавших.
Отягчающие обстоятельства
Заголовок раздела «Отягчающие обстоятельства»Наказание становится жёстче в трёх случаях.
Повторное нарушение
Заголовок раздела «Повторное нарушение»После исполнения постановления организация один год считается подвергнутой наказанию — в течение этого года следующее такое же нарушение считается повторным.
Для утечек персональных данных правило шире — при наказании по частям 15 и 18 статьи 13.11 отягчающим обстоятельством признаётся прежняя наказанность за любые нарушения по частям 1–11 статьи 13.11, статьям 13.6 и 13.12 КоАП РФ, включая штраф за нереализованные меры, — штраф вырастает до оборотного, 1–3% годовой выручки (статьи 4.3, 4.6 и 13.11 с примечанием 5 КоАП РФ [5]).
Неустранённое нарушение
Заголовок раздела «Неустранённое нарушение»Пока предписание не исполнено, нарушение не заканчивается — штрафы назначают при каждой новой проверке (статья 4.3 КоАП РФ [5]).
Категория данных и масштаб
Заголовок раздела «Категория данных и масштаб»Специальные категории и биометрия наказываются строже обычных данных, размер утечки определяет сумму — от 3 до 20 млн ₽, при повторном нарушении — оборотный штраф.
Против организации работают также зафиксированные факты:
- Ранее выданное и не исполненное предписание — фиксирует знание о нарушении.
- Непредставление или искажение сведений — статья 19.7 КоАП РФ [5].
- Занижение класса ИС — доказывает умысел на экономию.
- Отсутствие документов о защите — без них любой инцидент превращается в готовый состав.
- Продолжение использования иностранного ПО, СЗИ и СКЗИ на ЗОКИИ после 01.01.2025 без согласования — фиксирует осознанный выбор в пользу нарушения.
Сводная таблица мер
Заголовок раздела «Сводная таблица мер»По убыванию жёсткости наказания.
| За что (условие наступления) | Что и сколько | Основание |
|---|---|---|
| Непринятие или неэффективность мер по обеспечению безопасности объекта критической инфраструктуры | Временное госуправление — потеря бизнеса | Организационная — Указ Президента РФ № 604 [22] |
| Повторная утечка спецкатегорий или биометрии | Оборотный штраф 1–3% выручки (25–500 млн ₽) | Административная — часть 18 статьи 13.11 КоАП РФ [5] |
| Повторная утечка персональных данных | Оборотный штраф 1–3% выручки (20–500 млн ₽) | Административная — часть 15 статьи 13.11 КоАП РФ [5] |
| Утечка биометрических данных | Штраф 15–20 млн ₽ | Административная — часть 17 статьи 13.11 КоАП РФ [5] |
| Утечка свыше 100 тыс. субъектов или спецкатегорий | Штраф 10–15 млн ₽ | Административная — части 14, 16 статьи 13.11 КоАП РФ [5] |
| Административное приостановление деятельности (решение суда) | До 90 суток | Административная — ст. 3.12 КоАП РФ [5] |
| Утечка от 10 до 100 тыс. субъектов | Штраф 5–10 млн ₽ | Административная — часть 13 статьи 13.11 КоАП РФ [5] |
| Утечка от 1 до 10 тыс. субъектов | Штраф 3–5 млн ₽ | Административная — часть 12 статьи 13.11 КоАП РФ [5] |
| Иски субъектов персональных данных при массовой утечке | Компенсация морального вреда каждому — сумма не ограничена | Гражданско-правовая — статья 17 152-ФЗ, статьи 151, 1099–1101 ГК РФ [2] [8] |
| Систематические нарушения у кредитной организации | Меры Банка России вплоть до отзыва лицензии | Организационная — статья 74 86-ФЗ [14] |
| Неинформирование о КИИ-инцидентах (ГосСОПКА) | Штраф 100–500 тыс. ₽ | Административная — часть 2 статьи 13.12.1 КоАП РФ [5] |
| Невыполнение требований, несертифицированные СЗИ | Штраф 50–100 тыс. ₽, по части 2 — с конфискацией | Административная — части 2, 6 статьи 13.12, часть 1 статьи 13.12.1 КоАП РФ [5] |
| Отсутствие аттестации ГИС | Недопуск системы к эксплуатации | Организационная — пункт 65 приказа № 117 [39] |
| Иностранное ПО, СЗИ и СКЗИ на ЗОКИИ без согласования | Принудительная замена по предписанию, штраф 10–20 тыс. ₽ (за каждый факт) | Организационная и административная — Указы № 166, № 250, часть 1 статьи 19.5 КоАП РФ [21] [20] [5] |
| Неисполнение предписания | Штраф 10–20 тыс. ₽ (за каждый факт) | Административная — часть 1 статьи 19.5 КоАП РФ [5] |
| Непредставление или искажение сведений | Штраф 3–5 тыс. ₽ | Административная — статья 19.7 КоАП РФ [5] |
Многие меры применяются и к организации, и к её руководителю одновременно — это прямое правило части 3 статьи 2.1 КоАП РФ [5]. Самые тяжёлые последствия для организации — не штрафы, а административное приостановление деятельности (де-факто для многих — остановка бизнеса) и иски пострадавших.
Стратегия
Заголовок раздела «Стратегия»Стратегия руководителя — максимально снизить риски, не допустить квалификации его действий как неисполнения своих должностных обязанностей, которое при инциденте с тяжкими последствиями может быть квалифицировано как халатность и повлечь серьёзную ответственность, вплоть до уголовной.
Задача — построить документально подтверждаемую добросовестность: выполнить базовые (ключевые) требования по защите своих ИС и зафиксировать их исполнение. Если обязанности исполнены добросовестно и это подтверждено документами, состава преступления нет — даже если инцидент всё же произошёл.
Риски выстраиваются по тяжести последствий — от уголовного до мелких штрафов. Порядок работы с ними задают эти ступени:
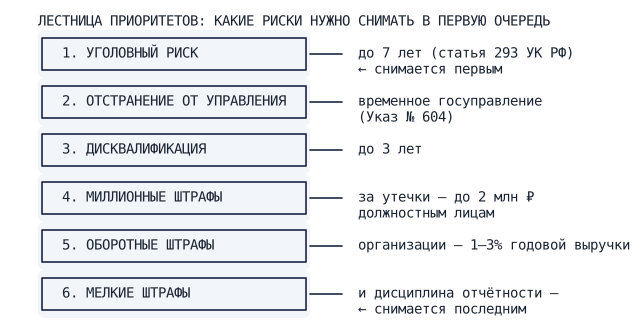
Первая ступень — самая тяжёлая по своим последствиям: лишение свободы до 7 лет. Каждая следующая ступень легче предыдущей, шестая ограничивается штрафами в тысячи рублей. Снимать риски нужно последовательно сверху вниз.
Практически все верхние ступени снимаются одними и теми же организационными действиями и документами.
Тактика
Заголовок раздела «Тактика»Реализовать набор мер по защите инфраструктуры и ИС и поддерживать его в рабочем (актуальном) состоянии. Каждый элемент этого набора — документы и реализованные меры — именно они доказывает добросовестность.
Что защищает руководителя
Заголовок раздела «Что защищает руководителя»- Утверждённая политика защиты информации и регламенты.
- Назначенное ответственное лицо с достаточными полномочиями и ресурсами.
- Выполненные категорирование, классификация и аттестация.
- Выделенный и документально подтверждённый бюджет.
- Контроль подрядчиков и фиксация результатов приёмки работ.
- Выполнение ключевых требований по обеспечению безопасности инфраструктуры (пункт 8 приказа № 117 [39]) и ИС (двухфакторная аутентификация, безопасный удалённый доступ, шифрование данных на носителях, выносимых за периметр организации).
Каждый документ — доказательство добросовестности. Обратное тоже верно: без документальных подтверждений любой инцидент превращается в готовый состав.
Назначение ответственного лица не переносит на него ответственность руководителя. Защиту организует руководитель — лично или через ответственное лицо, действующее по его решению (пункты 17–18 приказа № 117 [39]).
Задачи защиты делятся на организационные (создают доказательства добросовестности) и фундаментальные технические меры (закрывают сценарии самых дорогих по своим последствиям инцидентов).
Организационные задачи
Заголовок раздела «Организационные задачи»- Назначить ответственного за защиту информации — приказом, с полномочиями и ресурсами.
- Провести инвентаризацию и категорирование ИС — пока нет списка систем с их категориями, требования применить невозможно.
- Утвердить политику защиты информации — короткую, понятную и применимую: что защищаем, кто отвечает, что обязан каждый сотрудник.
- Выделить бюджет на фундамент защиты и зафиксировать его протоколом.
- Поставить контроль исполнения — матрица “требование → факт” и регулярный самоотчёт руководителю.
- Ввести строгую дисциплину по отработке предписаний и уведомлений — исполнять предписания регуляторов в срок, уведомлять Роскомнадзор об утечках (24 часа), НКЦКИ и ГосСОПКА — об инцидентах для КИИ.
Фундаментальные (основные) меры защиты
Заголовок раздела «Фундаментальные (основные) меры защиты»Закрывают типовые сценарии взломов, утечек и инцидентов по правилу Парето (20% усилий и ресурсов дают 80% результата). Делятся на две группы: защита инфраструктуры — среды, в которой работают ИС, и защита самих ИС.
А) Защита инфраструктуры
- Защита ИТ-инфраструктуры (пункт 8 приказа № 117 [39]): устранение точек отказа, в том числе замена зарубежных средств на отечественные.
- Аутентификация оборудования с использованием цифровых сертификатов: каждое устройство получает собственный сертификат (“цифровой паспорт”), подключение без действительного сертификата к корпоративной инфраструктуре невозможно.
- Своевременные обновления — критические устанавливаются в течение 24 часов.
- Сегментирование сети и принцип минимальных привилегий.
Б) Защита ИС
- Аутентификация пользователей — избавление от использования паролей в ИС, внедрение строгой и/или усиленной двухфакторной аутентификации пользователей в соответствии с привилегиями пользователей, классом и/или категорией ИС.
- Безопасная дистанционная работа и контроль подрядчиков — доступ из недоверенной (не контролируемой вами среды) должен быть запрещен, доступ в ИС должен быть разрешен только из доверенной среды или с использованием специализированных средств, обеспечивающих безопасную дистанционную работу из недоверенной среды.
- Шифрование данных на дисках ноутбуков и на съёмных носителях — чувствительная информация на устройствах, выносимых за периметр организации, должна быть зашифрована и защищена.
- Резервные копии — должны производиться регулярно и храниться офлайн (чтобы их не смогли испортить вирусы-шифровальщики).
- Для ИСПДн — обезличивание или селективное шифрование чувствительной информации в базах данных с ПДн, особенно при наличии биометрических персональных данных: даже при компрометации базы данные остаются защищёнными, что резко снижает ущерб и цену утечки.
Эти меры закрывают именно те сценарии, за которые назначаются самые крупные штрафы и наступают тяжёлые последствия.
Приоритеты
Заголовок раздела «Приоритеты»| № | Какой риск снимается | Чем снимается | Когда |
|---|---|---|---|
| 1 | Уголовный риск — до 7 лет лишения свободы (статья 293 УК РФ [6]) | Организационный фундамент: приказы, политика, бюджет, самоотчёт — доказательства добросовестности | Первый месяц, почти без затрат |
| 2 | Временное управление (Указ № 604 [22]) | Безопасность объектов критической инфраструктуры: ресурсы, ответственные, реализованные меры | Постоянно |
| 3 | Дисквалификация до 3 лет (часть 1 статьи 19.5 КоАП РФ [5]) | Дисциплина исполнения: устранять нарушения в срок, не копить повторные протоколы | Постоянно |
| 4 | Миллионные штрафы за утечки — до 2 млн ₽ должностным лицам (госорганы, НКО), организациям — оборотные | Фундаментальные меры защиты инфраструктуры и ИС | Первый квартал |
| 5 | Оборотные штрафы организации — 1–3% выручки | Недопущение повторных нарушений: любой оплаченный штраф по статьям 13.11 и 13.12 делает следующую утечку “повторной” | Постоянно |
| 6 | Мелкие штрафы и организационные меры | Аттестация ИС до ввода в эксплуатацию, своевременные уведомления и представление обязательных сведений | По регламенту |
С чего начать
Заголовок раздела «С чего начать»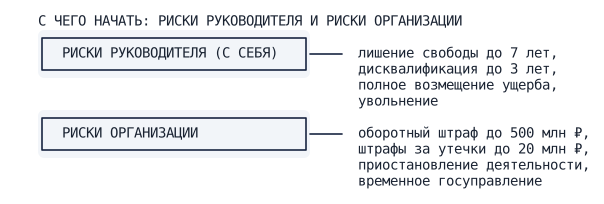
Риски и персональная ответственность руководителя:
- Халатность (статья 293 УК РФ [6]).
- Дисквалификация за неисполнение предписания (часть 1 статьи 19.5 КоАП РФ [5]).
- Полная материальная ответственность (статья 277 ТК РФ [7]).
- Увольнение за грубое нарушение трудовых обязанностей.
Риски и ответственность организации (что может остановить или разрушить бизнес):
- Оборотные штрафы за повторные утечки.
- Миллионные штрафы.
- Административное приостановление деятельности (до 90 суток).
- Временное госуправление по Указу № 604 [22].
Снятие главных рисков и ответственности с руководителя
Заголовок раздела «Снятие главных рисков и ответственности с руководителя»Организация защиты — обязанность руководителя, установленная статьёй 16 149-ФЗ [1] и пунктами 14–20 приказа № 117 [39]. Всё перечисленное ниже выполнимо силами самого руководителя, без специальной подготовки по ИБ.
Руководитель должен:
- Назначить ответственного за защиту информации — приказом, с полномочиями и ресурсами. Ответственный без полномочий не защищает никого, а ответственность остаётся на руководителе.
- Запустить инвентаризацию и категорирование ИС — пока нет списка систем с их категориями, требования применить невозможно.
- Утвердить политику защиты информации — короткую, понятную и применимую: что защищаем, кто отвечает, что обязан каждый сотрудник.
- Не “скачанный пример” чужой ИС и инфраструктуры..
- Выделить бюджет на фундаментальные вещи для защиты своей ИТ-инфраструктуры и ИС — безопасность инфраструктуры и устранение в ней точек отказа, аутентификация, безопасная дистанционная работа, шифрование носителей, резервные копии.
- Контролировать исполнение — раз в квартал лично просматривать матрицу “требование → факт”.
К этим пяти действиям добавляется дисциплина исполнения: предписания регуляторов исполняются в срок, чтобы не копить повторные протоколы и не получить дисквалификацию.
Снятие главных рисков и ответственности с организации
Заголовок раздела «Снятие главных рисков и ответственности с организации»- Закрыть типовые сценарии утечек и блокировок ИС — аутентификация (строгая или усиленная двухфакторная), своевременные обновления, сегментирование сети, шифрование носителей, резервные копии и пр.
- Не допускать повторных нарушений — любой оплаченный штраф по статьям 13.11 и 13.12 КоАП РФ [5] делает следующую утечку “повторной” с оборотным штрафом 1–3% годовой выручки.
- Аттестовать ИС до ввода в эксплуатацию — неаттестованная ГИС не допускается к эксплуатации.
- Выстроить реагирование — уведомление Роскомнадзора об утечке в течение 24 часов (статья 21.1 152-ФЗ [2]), информирование НКЦКИ через ГосСОПКА об инцидентах (статья 9 187-ФЗ [3]), контроль уровня защищённости не реже раза в три года и после каждого инцидента (пункт 67 приказа № 117 [39]).
- Проверить регистрацию — уведомление об обработке персональных данных подано в Роскомнадзор [148].
Что делать нельзя
Заголовок раздела «Что делать нельзя»Типовые ошибки, которые чаще всего приводят к суровым наказаниям и тяжёлым последствиям.
Имитация и экономия
Заголовок раздела «Имитация и экономия»- Занижение класса защищённости и категории ИС. При инциденте это трактуется как умысел на экономию и небрежное отношение к обязанностям: вместо штрафа — уголовная квалификация халатности по статье 293 УК РФ.
- Имитация и упрощение работы по защите ИС. Проверка зафиксирует расхождение между документом и фактом, а при инциденте имитация становится доказательством систематического неисполнения.
- Назначение ответственного без выделения бюджета и полномочий. Это фиксирует вину руководителя (“знал об обязанности и решил сэкономить”), а не исполнителя.
- Хранение биометрии и специальных категорий ПДн в базах данных в открытом виде. Одна украденная база грозит штрафом 15–20 млн ₽, повторная утечка — оборотным штрафом до 500 млн ₽. Риск снимаются обезличиванием и селективным шифрованием полей с чувствительной информацией в базе данных.
- Закупка средств защиты до инвентаризации, категорирования и чёткого понимания требований защиты к своей ИС, рисков и приоритетов, выбора правильного вендора, у которого есть максимальные компетенции в этой области и максимальный набор СОВМЕСТИМЫХ решений. Деньги уйдут впустую, а реальные (главные) риски останутся.
Типовые ошибки
Заголовок раздела «Типовые ошибки»Технические ошибки, за которые приходят миллионные штрафы
Заголовок раздела «Технические ошибки, за которые приходят миллионные штрафы»- Использование паролей для аутентификация пользователей.
- Неправильно организованный удалённый доступ для сотрудников и подрядных организаций.
- Неустановленные обновления для ПО и эксплуатация уязвимостей.
- Единый сетевой контур без разграничения доступа между подсетями.
- Незащищённые данные на ноутбуках, планшетах и съёмных носителях.
- Отсутствие резервных копий или невозможность восстановления данных после инцидента.
Ошибки реагирования
Заголовок раздела «Ошибки реагирования»- Сокрытие инцидентов.
- Своевременное неисполнение предписаний.
Организационные ошибки
Заголовок раздела «Организационные ошибки»- Передача защиты информации подрядной организации без договора и контроля.
- Отсутствие документов по защите информации — политики, приказов, актов, отчётов о контроле.
Чек-лист
Заголовок раздела «Чек-лист»- Издан приказ о назначении ответственного за защиту информации — с полномочиями и ресурсами.
- Издан приказ об инвентаризации ИС с датой отчёта.
- Получен отчёт об инвентаризации: список ИС с типом и категорией каждой системы.
- Утверждена политика защиты информации — короткая, своими словами, не скачанный чужой образец.
- Бюджет на фундамент защиты выделен и зафиксирован протоколом.
- Назначен день квартального самоотчёта по матрице “требование → факт”.
- Уведомление об обработке персональных данных подано в Роскомнадзор [148].
- Предписания регуляторов исполняются в срок — повторных протоколов нет.
- Класс защищённости и категория ИС не занижены — категорирование честное.
- Биометрия и специальные категории ПДн не хранятся в открытом (незашифрованном) виде.
- Закупка средств защиты — не делается до чёткого понимания требований и приоритетов.
- Для удалённого и привилегированного доступа применяются строгая двухфакторная аутентификация.
- Критические обновления устанавливаются в сроки, установленные регламентом.
- Сети и ресурсы сегментированы, доступ между ними разграничен.
- Данные на конечных и мобильных устройствах защищены (зашифрованы).
- Резервные копии создаются, хранятся офлайн на разных типах носителей и в местах, исключающих несанкционированный доступ, восстановление периодически тестируется.
- Подрядчики с доступом к ИС работают по договору с границами ответственности и контролем доступа, с использованием специализированных средств для безопасной дистанционной работы.
- Инциденты в ИС КИИ не скрываются, информация о них передаётся:в Роскомнадзор — 24 часа, НКЦКИ и ГосСОПКА.
- В ИТ-инфраструктуре не осталось критического зарубежного ПО (“точках отказа”), оно заменено на отечественное, сертифицированное.