
Обзор систем аутентификации на основе одноразовых паролей (one-time password)
2021
Новости о взломах организаций следуют одна за другой, а последствия — от компрометации критических данных до многомиллионных выкупов — с переходом на удалёнку стали ещё ощутимее. Всё это усиливает спрос на строгие меры аутентификации, и один из самых распространённых методов — OTP (One-Time Password), пароль, действительный для одного сеанса входа или одной транзакции, часто с ограничением по времени (смена каждые 30–60 секунд). Для расчёта используются секретный ключ (хранится и в устройстве, и на сервере аутентификации) и текущее время или счётчик. Генераторы делятся на две группы: физические (аппаратные токены с экраном, ключи, мобильные приложения) и доставляемые по каналу (SMS, пуш-уведомления).
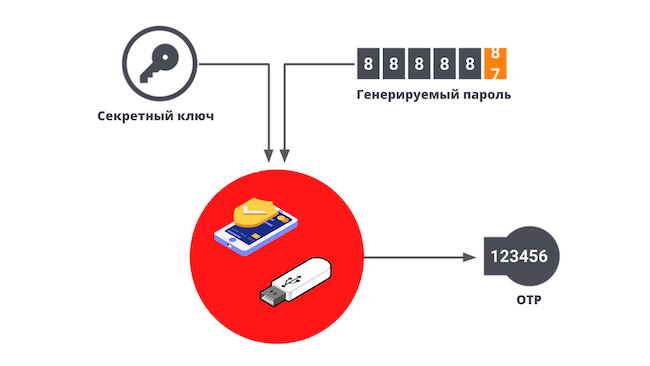
Где применяется
Заголовок раздела «Где применяется»OTP как один из факторов двухфакторной аутентификации широко применяется в банковском секторе и электронной коммерции — большинство сталкивается с ним при переводе денег с карты. Решения есть и коммерческие, и бесплатные (многие вендоры дают бесплатный доступ с ограничениями по числу пользователей), так что технология доступна каждому.
Число организаций, применяющих многофакторную аутентификацию с криптографией, за десятилетие утроилось для потребительских приложений и почти удвоилось для корпоративных. Сектор OTP — один из крупнейших на рынке 2ФА: к 2018 году 1,5 млрд долларов из 3,5 млрд (по Market Research — 3,2 из 8,9 млрд к 2024 году). Рынок сегментирован на hard-токены (SIM, USB, мини-токены, NFC, биометрические) и soft-токены (приложения), по отраслям лидирует BFSI. Важно: Microsoft и Минкомсвязи РФ рекомендуют отказаться от доставки OTP по SMS и голосу — такие пароли перехватываются и подвержены фишингу. Основные мировые игроки — Thales, Symantec, RSA, Fujitsu, Suprema, Google. В России самый популярный вендор — Аладдин; представлены также Rainbow Technologies, “Яндекс”, TeddyID; у пользователей популярны Google Authenticator и Microsoft Authenticator.
Наиболее популярные системы OTP
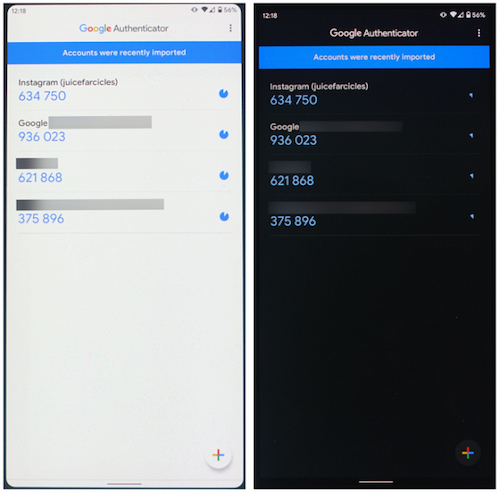
Заголовок раздела «Наиболее популярные системы OTP»Пользовательские продукты. Google Authenticator — самый простой и интуитивный: 6- или 8-значные коды, интеграция со сторонними приложениями (например, менеджерами паролей), перенос учётных записей между устройствами через QR-код; недостаток — ограниченная функциональность.
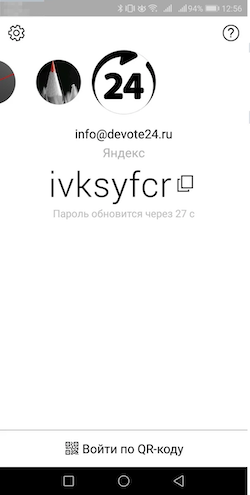
Яндекс.Ключ — похожее приложение для аккаунтов на “Яндексе”: вход по 4-значному PIN, срок действия пароля 30 секунд, авторизация по QR-коду; плюсы — резервные копии токенов в облаке и быстрый перенос данных, минус — не вполне удобный интерфейс при большом числе токенов.
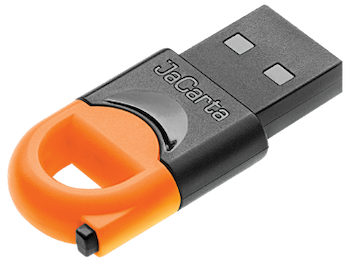
Корпоративные аппаратные токены. JaCarta WebPass (Аладдин) реализует 2ФА одноразовым или многоразовым паролем, работает с сервером аутентификации JaCarta Authentication Server для безопасного подключения к шлюзам удалённого доступа (Microsoft, Citrix, Palo Alto, Check Point, VMware, Fortinet и др.), корпоративным системам (Microsoft SharePoint, Outlook Web App), веб-приложениям, облачным сервисам и ДБО. Достоинства: автоподстановка паролей в экранные формы, хранение адресов веб-ресурсов с запуском браузера по кнопке на токене, совместимость с классическими OTP-токенами (eToken PASS, eToken NG-OTP) по RFC 4226, поддержка Windows/Linux/macOS/Android/iOS, хранение криптоконтейнеров программных СКЗИ для работы с электронной подписью.
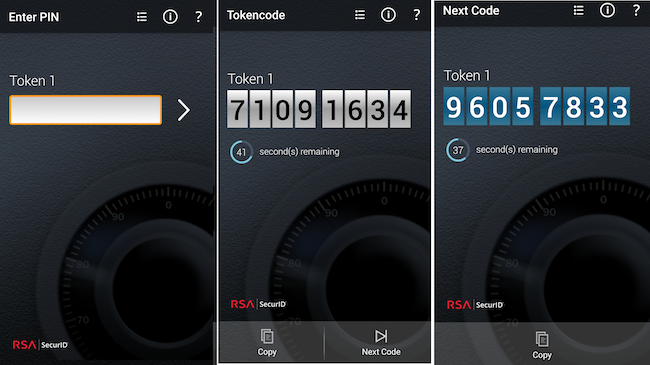
RSA SecurID — брелок со встроенными высокоточными часами (новый пароль каждые 60 секунд) и “прошитым” на производстве вектором начальной инициализации (Seed); сервер Authentication Manager вычисляет пароль по своим часам и тому же Seed. Защищает VPN, беспроводные сети, веб-приложения, ДБО, терминальные серверы Citrix и Windows, доступ привилегированных пользователей; главное достоинство — работа “из коробки” более чем с 350 партнёрскими продуктами и API для встраивания в любую систему. Всё чаще вместо токенов используется приложение для смартфона.
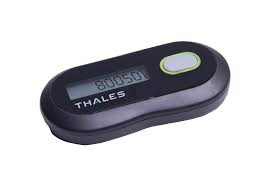
SafeNet OTP (Thales) — линейка токенов (OTP 110 с водонепроницаемым корпусом, eToken Pass, Gold с пользовательским PIN) и OTP-карты, взаимодействующие с облачным сервисом SafeNet Trusted Access (SSO с детальными политиками); поддерживают OATH TOTP и HOTP. Плюсы: пожизненная гарантия на некоторые модели, безопасный доступ к VPN/SaaS/VDI, низкое обслуживание, работа в разных платформах (Eset, JaCarta Authentication Server, Microsoft MFA). Минусы: нет русской документации, неинформативные сообщения об ошибках, у некоторых моделей нет сертификата ФСТЭК.
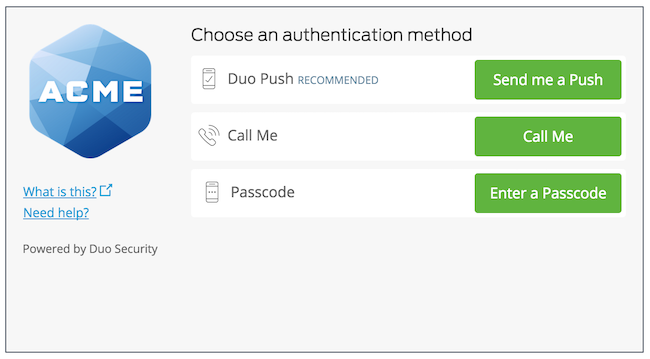
Приложения и платформы. Duo Security (поглощена Cisco) — облачная МФА с бесплатной домашней версией; методы от звонка и SMS до Duo Push и электронного ключа; скорость внедрения, масштабируемость, SAML/SSO, контроль рабочих мест; недостаток — публичное облако Amazon AWS с рисками для РФ.
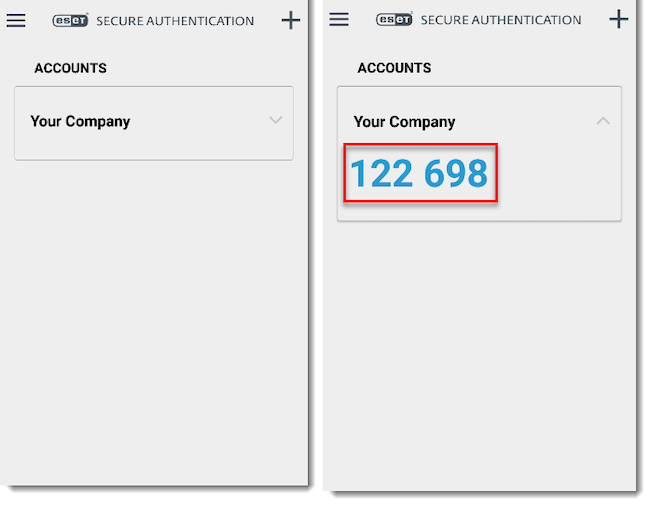
ESET Secure Authentication — множество способов доставки OTP; в пуш-уведомлении указывается IP-адрес подключения, есть списки доверенных IP; сильная интеграция с Active Directory и RADIUS, хорошая локализация и поддержка в РФ, поддержка FIDO; минусы — ориентация на Windows и сложности масштабирования при локальном развёртывании.
GateKeeper Enterprise — МФА с автоблокировкой устройства при уходе сотрудника с рабочего места и интеграцией с Azure AD ADFS; облачная модель гибка, но локализация низкая и есть зависимость от облачного провайдера.
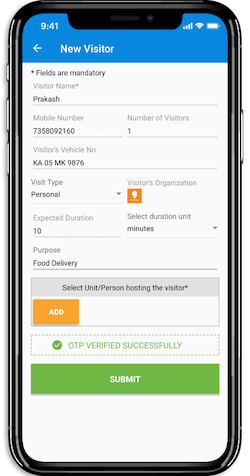
JaCarta Authentication Server (JAS) + Aladdin 2FA — автономный высокопроизводительный сервер аутентификации (более 1000 аутентификаций в секунду, запись в Едином реестре российского ПО № 2128), работающий с аппаратными токенами JaCarta WebPass и мобильными приложениями, включая собственное Aladdin 2FA (TOTP/HOTP) и сторонние (Google Authenticator, “Яндекс.Ключ”); Aladdin 2FA защищает секрет при передаче и аккаунт от клонирования, данные приложения закрываются биометрией или PIN-кодом; ограничение — минимальные версии iOS 12/Android 5.
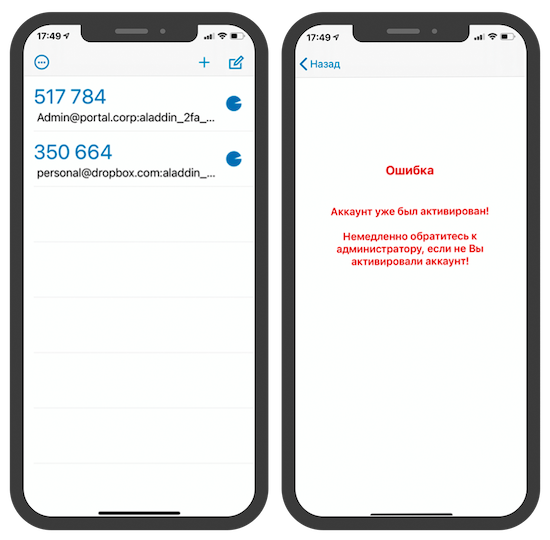
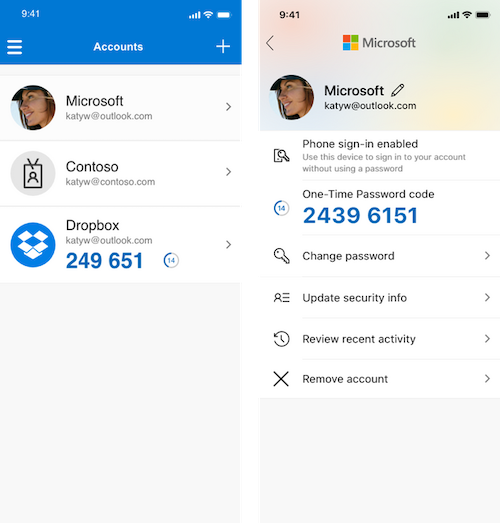
Microsoft MFA — часть экосистемы Azure и Office 365: на выбор Microsoft Authenticator, OATH-токен, SMS, звонок; интеграция с Active Directory; недостаток — традиционная ориентация на экосистему Microsoft.
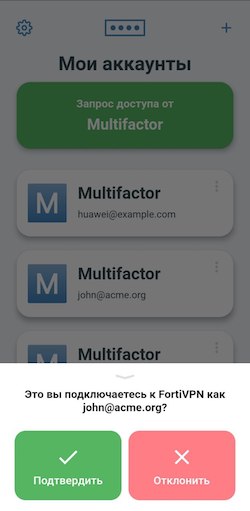
Multifactor — российская облачная система 2ФА с корпоративным SSO для сайтов, приложений, VPN/VDI/RDP, Windows и Linux; адаптивная аутентификация (пуш в одно касание + TOTP), кроссплатформенность, сервер в дата-центре DataLine, защита от фишинга; бесплатно комбинированное решение лишь для трёх пользователей.
SafeNet Authentication Services — облачный SafeNet Trusted Access для облачных и корпоративных приложений: OTP через пуш, SMS или аппаратные токены, приложение MobilePASS (или Google Authenticator); интеграция RADIUS/OpenID/SAML и AD, единая точка входа, соответствие требованиям российских регуляторов; минус — нет русификации.
Недостатки технологии
Заголовок раздела «Недостатки технологии»При доступе злоумышленника на сервер аутентификации OTP все компоненты системы будут доверять этому серверу; риск передачи OTP при утере токена; многоразовый пароль, вводимый вместе с OTP, компрометируется как обычный; некорректное функционирование системы (например, увеличенный срок действия пароля) открывает окно для подбора; OTP добываются фишингом (случаи банка Швеции в 2005-м и Citibank в 2006-м); рассинхронизация токенов и серверов во времени — при окне 5 минут и периоде смены 30 секунд одновременно “правильны” до 10 паролей.
OTP многократно повышает устойчивость системы к атакам по сравнению со статическими паролями; для общего уровня безопасности лучше сочетать его с другими методами — биометрией или PIN. Системы, присылающие одноразовые пароли на телефон, небезопасны: правильнее аппаратные устройства; мобильные приложения — компромисс между безопасностью и удобством.
Это краткая аннотация статьи, полную версию читайте в первоисточнике.
Первоисточник: Anti-Malware.ru, 2021
Эксперт: Редакционный эксперт