
Предварительная оценка рисков удалённой аутентификации. Часть 2
Июнь, 2013
Объект исследования. Описание типовой схемы аутентификации. В общем случае процесс удалённой аутентификации содержит четыре основных этапа: регистрация; верификация (обмен защищёнными сообщениями между клиентом и сервером — challenge-response); валидация; принятие решения об авторизации пользователя. Одна из самых критичных и ненормируемых процедур — регистрация пользователя ИСОП (информационных систем общего пользования): в отличие от закрытых корпоративных систем, где за идентификацию отвечает кадровая служба по нескольким предъявленным идентификаторам (паспорт, трудовая книжка, ИНН, СНИЛС, дипломы), в ИСОП может обратиться любой гражданин, и не только россиянин. Для снижения вероятности мошенничества класса “маскарад” необходим строгий регламент проверки предъявленных идентификаторов — как минимум по опыту банков, проверяющих паспортные данные в нескольких базах данных перед выдачей средств доступа к ДБО.
Процесс регистрации на примере ЕСИА (рис. 4): потенциальный пользователь обращается в центр регистрации (ЦР), связанный доверенными отношениями с удостоверяющим центром (УЦ); уполномоченный сотрудник ЦР через единую систему идентификации и аутентификации (ЕСИА) посылает запрос в ведомства (ПФР, ФНС, ФМС и др.) на наличие у гражданина предъявленных идентификаторов (СНИЛС, ИНН, паспортные данные) и их действительность. При положительных результатах ЦР создаёт учётную запись, издаёт электронное удостоверение (ЭУ) и регистрирует секрет (аутентификатор) либо фиксирует его наличие (для механизма аутентификации на основе электронной подписи).
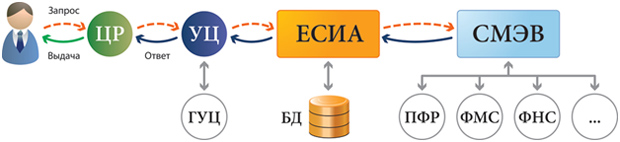
Рис.4 Процесс регистрации пользователя на примере ЕСИА
Процедуры, составляющие процесс аутентификации, с типовыми атаками и местом выполнения:
| Основной процесс | Содержание | Типовые атаки | Место выполнения |
|---|---|---|---|
| Регистрация | Выдача пользователю идентификатора и аутентификатора (сертификата, ключа) или фиксация их наличия | ”Маскарад” — регистрация мошенника под именем гражданина; ошибки идентификации при регистрации | Сервер (регистратор, УЦ) |
| Верификация | Собственно обмен защищёнными сообщениями между клиентом и сервером (challenge-response) | Прослушивание (sniffing), воспроизведение, онлайн-угадывание, перехват сеанса (session hijacking), “человек посередине” | Клиентское место и сервер |
| Валидация | Проверка предъявленного идентификатора/сертификата, отзыв и актуальность | Имитация проверяющей стороны (phishing), подмена доверенного субъекта (spoofing), кража закрытого ключа и сертификата | Сервер |
| Принятие решения об авторизации | Предоставление или отказ в доступе по итогам проверки | Атаки на систему управления доступом и на протоколы аутентификации | Сервер |
Краткий анализ атак. Возможные атаки: прослушивание (sniffing); воспроизведение; онлайн-угадывание (в том числе криптографических ключей); перехват сеанса (Session Hijacking); имитация проверяющей стороны (phishing); подмена доверенного субъекта (spoofing); “человек посередине” (Man-in-the-Middle); “маскарад” — под именем гражданина регистрируется мошенник; кража закрытого ключа и сертификата; атаки на систему управления доступом и на протоколы аутентификации. В “облаке” особенно актуальны “маскарад”, “человек посередине”, атаки на систему управления доступом и разграничение данных (включая атаки соседей-арендаторов), инсайдеры из состава сотрудников провайдера, атаки на закрытый ключ доступа и главное — на ключ подписи, фишинг, DoS, вредоносные программы; вероятность успешных атак на протоколы аутентификации чрезвычайно мала.
Методика оценки рисков аутентификации. Основная цель исследования рисков — разработка требований к аутентификации; критерии оценки — обеспечение конфиденциальности, доступности и целостности информации. На первом шаге — описание системы, выработка целей, критериев и идентификация рисков; на втором — выбор методов: сначала качественная оценка высокоуровневых рисков (аутентификация — сложный процесс с участием людей, аппаратного и программного обеспечения нескольких систем), для развитых ИС с ценными активами — количественные оценки и обработка рисков; при необходимости — дополнительный анализ с помощью дерева событий, дерева неисправностей и вида отказов. Существенно помогла бы математическая модель, адекватно отражающая структуру и поведение типовых систем удалённой аутентификации.
Пример предварительных оценок рисков. Качественная оценка угроз и уязвимостей основных процедур: процедуры блока регистрации (1.1–1.6) являются разовыми, процедуры 2.1–4.1 — многократными; уязвимости и угрозы с высокой вероятностью (р=0,9–1) обозначены В, средней (р≈0,5) — С, низкой (р≈0,1) — Н. Для ЕСИА применяются всего два аутентификатора — пароль и закрытый ключ; наиболее уязвимы по мнению экспертов процедуры проверки предъявленных идентификаторов (вероятность “маскарада”), хранения секрета (наихудший случай — код активации, то есть пароль) и предъявления пароля, подверженного клавиатурным атакам и подсматриванию.
Табл.2 Оценки уязвимостей и угроз процедур удалённой аутентификации
| № | Процедура | Критичность | Действие | Место |
|---|---|---|---|---|
| 1 | Регистрация | С | ЦР проверяет предъявленные субъектом идентификаторы; создаёт учётную запись; регистрирует/создаёт секрет (аутентификатор) и издаёт ЭУ; делегирует права доступа к другим ИС; выдаёт секрет и ЭУ субъекту | Сервер (ЦР) |
| 2 | Подтверждение подлинности | С | Субъект хранит секрет и ЭУ; предъявляет секрет и ЭУ доверяющей стороне (ДС) | Клиент и сервер |
| 3 | Валидация | Н | ДС проверяет цепочку сертификатов, срок и область действия ЭУ | Сервер (ДС) |
| 4 | Принятие решения | Н | ДС принимает решение о результате аутентификации | Сервер (ДС) |
Заключение. В разделе 11.5.2 стандарта сказано: “Строгость идентификации и аутентификации пользователя должна соответствовать важности информации, к которой будет предоставляться доступ”. Предложенная типовая методика построена на общих принципах и нуждается в адаптации к конкретной ИС; для организаций с риск-ориентированным подходом к управлению ИБ представленный анализ может представлять практический интерес, а его результаты применимы для анализа надёжности аутентификации и качества доступа к приложениям при переходе к облачным вычислениям.
Это краткая аннотация статьи, полную версию читайте в первоисточнике.
Первоисточник: Информационный портал “Sec.ru”, июнь, 2013
Эксперт: Алексей Сабанов, Аладдин